
 Ing. Calogero Bono
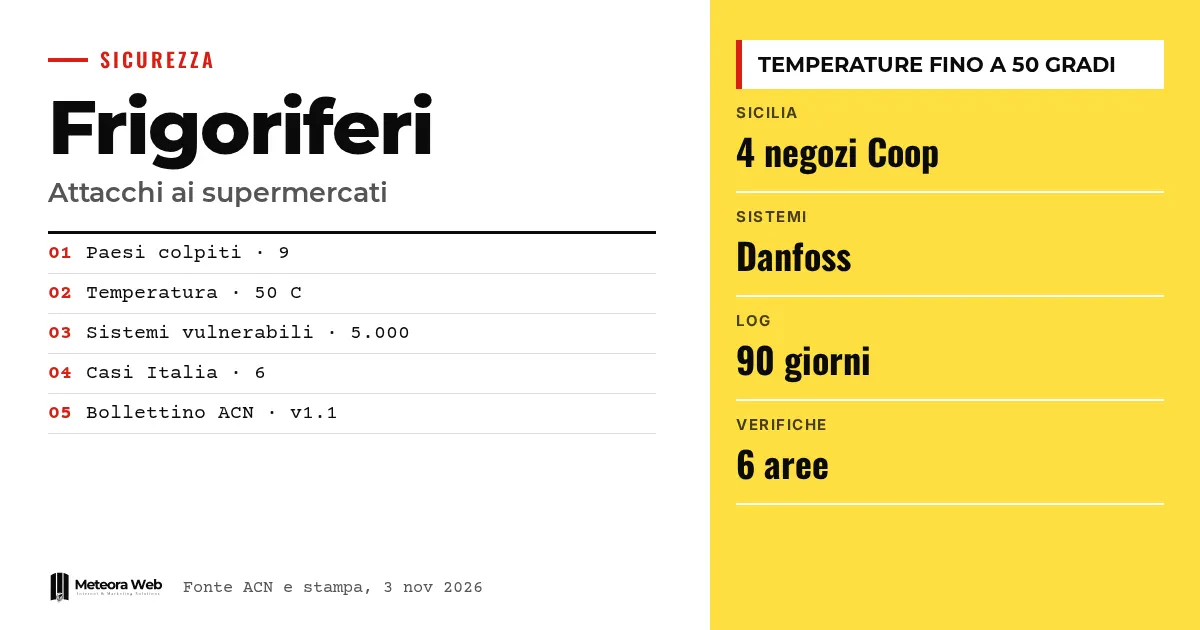
Na Frankrijk hebben cyberaanvallen op de koelsystemen van supermarkten nu ook Italië bereikt. In Sicilië zijn de koelmeubels van minstens vier Coop-winkels op afstand gemanipuleerd, terwijl het ACN nog twee gevallen heeft gemeld in Toscane en Emilia-Romagna. De regering spreekt van een beperkte impact, maar het onderwerp raakt iedereen die installaties met internet heeft verbonden. Een slecht beveiligde toegang op afstand kan veranderen in fysieke schade en in waar die weggegooid moet worden.
Enkele begrippen, voordat we de feiten induiken. ACN is het Nationaal Agentschap voor Cyberbeveiliging. Scada verwijst naar platforms die meerdere machines vanuit één punt bewaken. HMI is de interface waarmee de operator een installatie bedient. OT zijn de systemen die fysieke processen aansturen, zoals compressoren en temperaturen. Multifactorauthenticatie betekent dat je naast het wachtwoord een tweede verificatiemiddel moet gebruiken.
Wat is er met de koelkasten van supermarkten gebeurd?
Volgens Punto Informatico zijn na Frankrijk koelkasten en vriezers van supermarkten getroffen in Italië, België, Ierland, Luxemburg, Nederland, Estland, Zweden en Finland. De temperatuur is opgevoerd tot 50 graden Celsius en de producten moeten worden weggegooid. De schade is niet precies becijferd, maar er wordt gesproken over miljoenen euro's.
Voor het bredere beeld is er ook ons artikel over wat er is gebeurd en wat je moet doen.
Wat is er in Italië gebeurd?
Volgens DDay vond de aanval in Sicilië plaats om 4 uur 's ochtends. Er werden drie winkels in Catania en één in Palermo getroffen, beheerd door de groep Radenza in franchise. Algemeen directeur Giuseppe Spadaro zei dat het probleem beperkt is gebleven. De Polizia Postale onderzoekt de herkomst van de aanvallen.
Het ACN heeft daarna een NIS-melding gedaan van een Toscaans bedrijf in de collectieve catering en een nog niet gemelde aanval op een Emiliaanse diepvriesproducent. De namen zijn niet verspreid. De regering sprak na de bijeenkomst in Palazzo Chigi van een impact die «sterk beperkt» is ten opzichte van de duizenden verkooppunten in het land.
Hoe hebben de aanvallers gehandeld?
Toegang op afstand dient monteurs om temperaturen te lezen, alarmen te ontvangen en ontdooicycli te plannen. Volgens Cybersecurity360 kan wie een blootgestelde console of slecht beveiligde onderhoudstoegang schendt, de fysieke parameters van de installatie wijzigen.
Het ACN wijst op het mechanisme dat in Frankrijk is gezien – verouderde installaties, blootgestelde interfaces en zwakke authenticatie. In Sicilië hebben onbekenden volgens Punto Informatico de openbare IP-adressen van de systemen gevonden. In alle supermarkten staan Danfoss-systemen, en het Deense bedrijf heeft de tweede compromittering bevestigd. Er bleven ondanks de waarschuwing om af te sluiten, bij te werken en te beveiligen ongeveer 5.000 kwetsbare systemen over.
Welke controles vraagt de ACN?
Het bulletin noemt zes gebieden.
- Inventariseer regelaars, HMI's, Scada, gateways en mobiele routers van leveranciers.
- Haal de openbare toegang weg en scheid de OT-netwerken van de bedrijfsnetwerken.
- Gebruik VPN's met multifactorauthenticatie en beperkte rechten.
- Verwijder ongebruikte accounts en wijzig standaardwachtwoorden.
- Vergelijk temperaturen, ontdooicycli en alarmen met de goedgekeurde configuraties.
- Controleer firmware en ondersteuning en plan de vervangingen.
Het bulletin raadt ook aan de registers te analyseren tot de laatste 90 dagen, als die bewaard zijn. Voordat je opnieuw opstart of loskoppelt, moet je overleg plegen met wie de installatie kent, om de schade niet te vergroten.
Beperkingen om te kennen
Niet is aangetoond dat de Italiaanse en Europese gevallen dezelfde technische oorsprong of dezelfde daders hebben. De bronnen bewijzen niet dat de kwetsbaarheden CVE-2025-41451 en CVE-2025-41452 van de Danfoss AK-SM 8xxA-regelaars, die met firmware 4.3.1 verholpen kunnen worden, in november zijn uitgebuit. Het bulletin noemt geen getroffen bedrijven en schat de schade niet in, en de namen van de twee bedrijven in Toscane en Emilia blijven onbekend.
Wat verandert er voor wie met digitale systemen werkt
Als je verbonden installaties beheert of onderhoudt, moet je weten wat vanaf internet bereikbaar is. Je hebt per locatie een inventaris nodig met model, versie en verantwoordelijke. Mobiele routers en toegangen die monteurs hebben achtergelaten, ontsnappen vaak aan de IT-afdeling. Ook een simpele loginpagina of een versleutelde verbinding is niet genoeg. Voor servers en blootgestelde panelen geldt dezelfde discipline als bij gehoste servers en beheerde hosting met beveiligingsupdates. Contracten met leveranciers, toegangsvensters en sessieregisters worden onderdeel van de beveiliging.
Ons oordeel
De les is weinig spectaculair. Er zijn geen geavanceerde technieken nodig, het volstaat om blootgestelde adressen en fabrieksstandaardwachtwoorden te hebben, zoals bij de kleine Nederlandse winkels. De regering heeft gelijk dat de impact beperkt is, maar 5.000 nog kwetsbare systemen na de Franse waarschuwing laten zien dat bulletins alleen niet voldoende zijn. De beveiliging van fysieke installaties wordt nog altijd behandeld als een zaak van leveranciers, terwijl de verantwoordelijkheid bij wie de machine gebruikt blijft liggen. Wie verbonden installaties koopt, zou schriftelijk om updates en ondersteuning moeten vragen.
Veelgestelde vragen
Welke Italiaanse regio's zijn getroffen?
De bronnen noemen Sicilië, met vier Coop-supermarkten in franchise, daarna Toscane en Emilia-Romagna met twee voedselbedrijven. Verdere details zijn niet verspreid.
Wie produceert de betrokken installaties?
Volgens Punto Informatico zijn er in de supermarkten Danfoss-systemen geïnstalleerd, en het bedrijf heeft de compromittering bevestigd. De bronnen bewijzen echter niet dat een specifieke fout is uitgebuit.
Wat adviseert de ACN voor toegang op afstand?
Een bedrijfs-VPN met multifactorauthenticatie. Elke monteur moet alleen de installaties bereiken waarvoor hij verantwoordelijk is, en standaardreferenties moeten vervangen worden.
Wat is de NIS-melding?
Het is de verplichte melding van cyberincidenten die de Europese regelgeving oplegt aan bedrijven in bepaalde sectoren, waaronder een deel van de voedselketen.
Is het genoeg een installatie van internet af te halen?
Nee, alleen dat is niet genoeg. Je moet ook controleren dat temperaturen, ontdooicycli en alarmen niet gewijzigd zijn, en de logs bewaren voordat je herstelt.
Waar je de komende weken op moet letten bij verbonden installaties
Het onderzoek van de Polizia Postale en het werk van de ACN zullen uitwijzen of de gevallen met elkaar verband houden. Intussen is het verstandig de meest concrete punten aan te pakken.
- Volg de ontwikkelingen van het onderzoek naar de herkomst van de aanvallen en een mogelijk verband met andere Europese landen.
- Vraag je monteurs om een schriftelijke lijst van de actieve toegangen op afstand en de onderhoudsvensters.
- Plan de vervanging van apparaten die niet meer ondersteund worden met budget, verantwoordelijken en deadlines.



