
 Ing. Calogero Bono
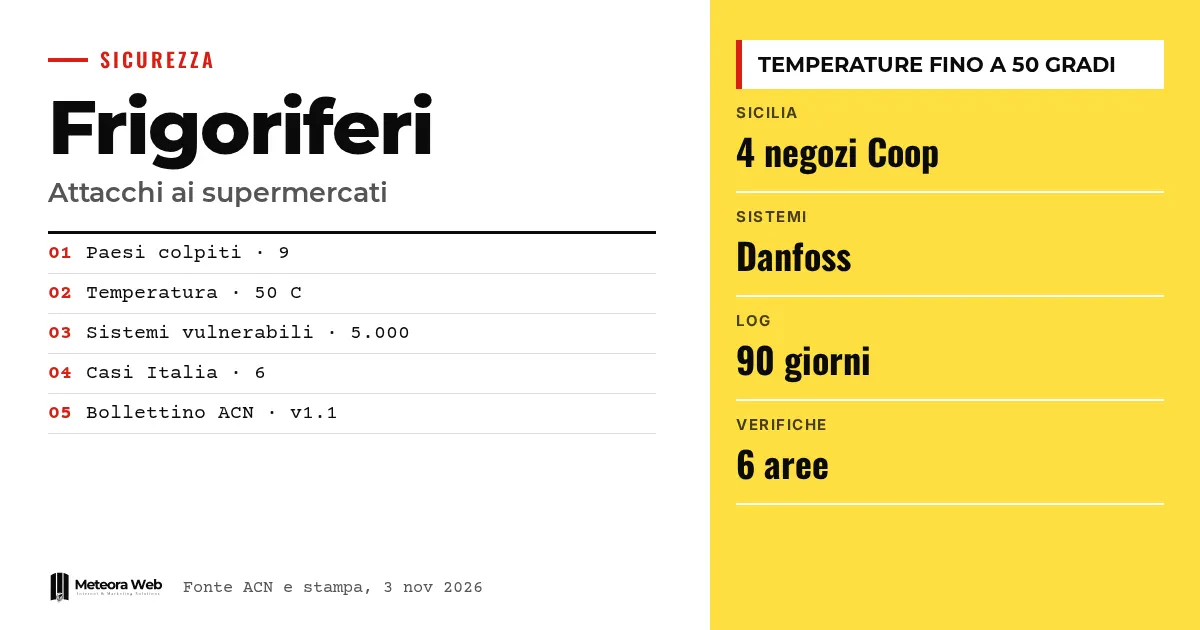
Depois da França, os ataques informáticos aos sistemas de refrigeração de supermercados chegaram também à Itália. Na Sicília, as vitrines refrigeradas de pelo menos quatro lojas da marca Coop foram adulteradas à distância, enquanto a ACN registrou outros dois casos na Toscana e na Emília-Romanha. O governo fala em impacto limitado, mas o tema diz respeito a qualquer um que tenha equipamentos conectados à Internet. Um acesso remoto mal protegido pode se transformar em dano físico e em mercadoria jogada fora.
Alguns termos, antes de entrarmos nos fatos. ACN é a Agência para a Cibersegurança Nacional. Scada indica as plataformas que supervisionam várias máquinas a partir de um único ponto. HMI é a interface com a qual o operador comanda um equipamento. OT são os sistemas que controlam processos físicos, como compressores e temperaturas. Autenticação multifator significa exigir, além da senha, um segundo elemento de verificação.
O que aconteceu com as geladeiras dos supermercados?
Segundo o Punto Informatico, depois da França foram atingidas geladeiras e freezers de supermercados na Itália, Bélgica, Irlanda, Luxemburgo, Holanda, Estônia, Suécia e Finlândia. A temperatura chegou a 50 graus Celsius e os produtos terão de ser descartados. O prejuízo não foi quantificado com precisão, mas fala-se em milhões de euros.
Para um panorama geral, também há o nosso artigo sobre o que aconteceu e o que fazer.
O que aconteceu na Itália?
Segundo o DDay, o ataque na Sicília ocorreu às 4 da manhã. Foram atingidas três lojas em Catânia e uma em Palermo, administradas pelo grupo Radenza em franquia. O diretor geral Giuseppe Spadaro disse que o problema foi contido. A Polícia Postal investiga a origem dos ataques.
A ACN comunicou ainda uma notificação NIS de uma empresa toscana de restauração coletiva e um ataque, ainda não notificado, a um produtor emiliano de congelados. Os nomes não foram divulgados. Após a reunião no Palazzo Chigi, o governo falou em impacto «fortemente limitado» diante das milhares de lojas no país.
Como agiram os atacantes?
O controle remoto serve aos técnicos para ler temperaturas, receber alarmes e programar degelos. Segundo a Cybersecurity360, se um console está exposto ou um acesso de manutenção está mal protegido, quem o invade pode alterar os parâmetros físicos do equipamento.
A ACN lembra o mecanismo visto na França, feito de equipamentos antigos, interfaces expostas e autenticação fraca. Na Sicília, segundo o Punto Informatico, desconhecidos encontraram os endereços IP públicos dos sistemas. Em todos os supermercados há sistemas Danfoss, e a empresa dinamarquesa confirmou a segunda invasão. Continuavam cerca de 5.000 sistemas vulneráveis, apesar do aviso para desconectar, atualizar e proteger.
Quais verificações a ACN pede?
O boletim indica seis áreas.
- Inventariar controladores, HMI, Scada, gateways e roteadores celulares dos fornecedores.
- Remover o acesso público e separar as redes OT das redes corporativas.
- Usar VPN com autenticação multifator e permissões limitadas.
- Eliminar contas não utilizadas e trocar as senhas padrão.
- Comparar temperaturas, degelos e alarmes com as configurações aprovadas.
- Verificar firmware e suporte, planejando as substituições.
O boletim também recomenda analisar os registros dos últimos 90 dias, se estiverem guardados. Antes de reiniciar ou desconectar, é preciso se coordenar com quem conhece o equipamento, para não agravar o dano.
Limites que você precisa conhecer
Não está comprovado que os episódios italianos e europeus tenham a mesma origem técnica ou os mesmos responsáveis. As fontes não demonstram que as vulnerabilidades CVE-2025-41451 e CVE-2025-41452 dos controladores Danfoss AK-SM 8xxA, corrigíveis com o firmware 4.3.1, tenham sido exploradas em novembro. O boletim não lista empresas afetadas nem estima os danos, e os nomes das duas empresas da Toscana e da Emília-Romanha permanecem desconhecidos.
O que muda para quem trabalha com tecnologia digital
Se você gerencia ou faz manutenção de equipamentos conectados, precisa saber o que está acessível pela Internet. É necessário um inventário por unidade, com modelo, versão e responsável. Roteadores celulares e acessos deixados pelos técnicos costumam escapar ao setor de TI. Nem uma simples tela de login nem uma conexão criptografada bastam. Para servidores e painéis expostos vale a mesma disciplina de hospedagem e servidores gerenciados com atualizações de segurança. Contratos com fornecedores, janelas de acesso e registros das sessões passam a fazer parte da segurança.
Nossa opinião
A lição é pouco vistosa. Não são necessárias técnicas sofisticadas – bastam endereços expostos e senhas de fábrica, como nas pequenas lojas holandesas. O governo tem razão ao destacar a limitação do impacto, mas 5.000 sistemas ainda vulneráveis após o alerta francês mostram que os boletins, sozinhos, não bastam. A segurança dos equipamentos físicos ainda é tratada como assunto dos fornecedores, enquanto a responsabilidade continua com quem usa a máquina. Quem compra equipamentos conectados deveria exigir por escrito atualizações e suporte.
Perguntas frequentes
Quais regiões italianas foram afetadas?
As fontes citam a Sicília, com quatro lojas Coop em franquia, e depois a Toscana e a Emília-Romanha, com duas empresas alimentícias. Outros detalhes não foram divulgados.
Quem produz os equipamentos envolvidos?
Segundo o Punto Informatico, os supermercados usam sistemas da Danfoss, e a empresa confirmou a invasão. As fontes, porém, não demonstram que uma falha específica tenha sido explorada.
O que a ACN recomenda para o acesso remoto?
VPN corporativa com autenticação multifator. Cada técnico deve conseguir acessar apenas os equipamentos sob sua responsabilidade, e as credenciais padrão precisam ser substituídas.
O que é a notificação NIS?
É a comunicação obrigatória de incidentes informáticos que a legislação europeia impõe a empresas de alguns setores, incluindo parte da cadeia alimentar.
Basta desconectar o equipamento da Internet?
Não basta sozinho. Também é preciso verificar se temperaturas, degelos e alarmes não foram alterados e preservar os logs antes de restaurar o sistema.
O que acompanhar nas próximas semanas sobre equipamentos conectados
A investigação da Polícia Postal e o trabalho da ACN dirão se os casos estão ligados. Enquanto isso, vale agir nos pontos mais concretos.
- Acompanhe os desdobramentos da investigação sobre a origem dos ataques e uma possível ligação com outros países europeus.
- Peça aos seus técnicos uma lista escrita dos acessos remotos ativos e das janelas de intervenção.
- Programe a substituição dos dispositivos fora de suporte, com orçamento, responsáveis e prazos definidos.



