
 Ing. Calogero Bono
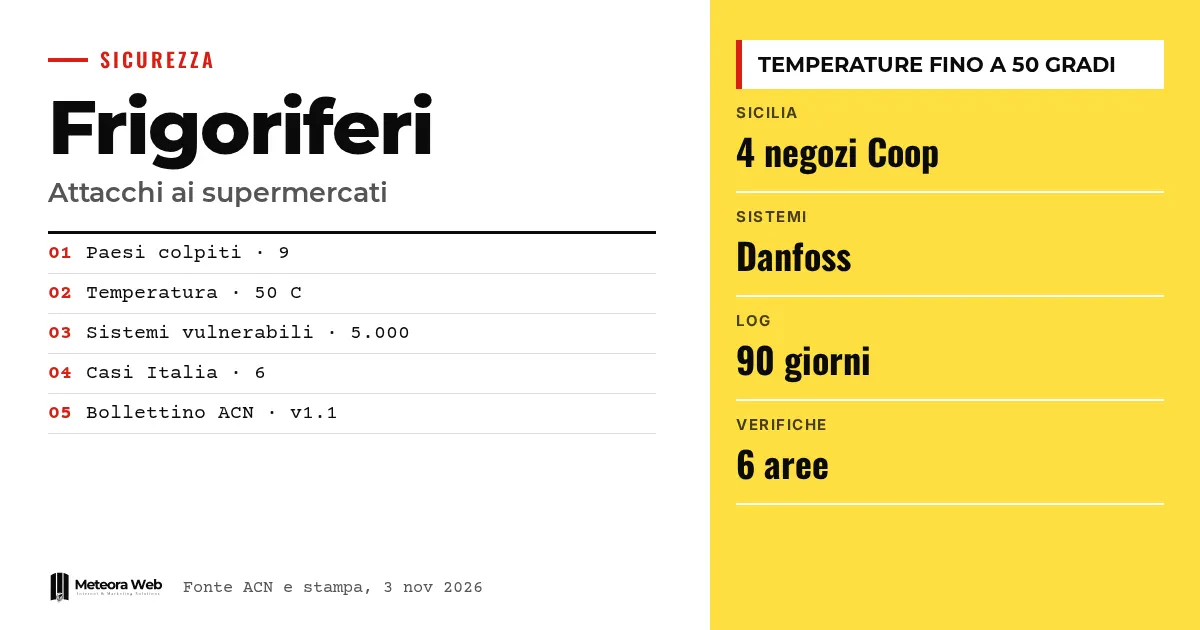
Après la France, les attaques informatiques contre les systèmes de réfrigération des supermarchés ont aussi touché l'Italie. En Sicile, les vitrines frigorifiques d'au moins quatre points de vente de la marque Coop ont été manipulées à distance, tandis que l'ACN a signalé deux autres cas en Toscane et en Émilie-Romagne. Le gouvernement parle d'un impact limité, mais le sujet concerne toute personne disposant d'installations reliées à Internet. Un accès à distance mal protégé peut se transformer en dommage physique et en marchandise à jeter.
Quelques termes avant d'entrer dans les faits. ACN est l'Agence italienne pour la cybersécurité nationale. Scada désigne les plateformes qui supervisent plusieurs machines depuis un point unique. HMI est l'interface avec laquelle l'opérateur commande une installation. OT regroupe les systèmes qui pilotent des processus physiques, comme les compresseurs et les températures. Authentification multifacteur signifie demander, en plus du mot de passe, un second élément de vérification.
Que s'est-il passé avec les frigos des supermarchés ?
Selon Punto Informatico, après la France, des réfrigérateurs et congélateurs de supermarchés ont été touchés en Italie, en Belgique, en Irlande, au Luxembourg, aux Pays-Bas, en Estonie, en Suède et en Finlande. La température a été portée jusqu'à 50 degrés Celsius et les produits devront être jetés. Le préjudice n'est pas chiffré avec précision, mais on parle de millions d'euros.
Pour approfondir le tableau général, notre article sur ce qui s'est passé et ce qu'il faut faire est aussi disponible.
Que s'est-il passé en Italie ?
Selon DDay, l'attaque en Sicile a eu lieu à 4 heures du matin. Trois magasins à Catane et un à Palerme, gérés en franchise par le groupe Radenza, ont été visés. Le directeur général Giuseppe Spadaro a déclaré que le problème avait été circonscrit. La Police postale enquête sur la provenance des attaques.
L'ACN a ensuite fait état d'une notification NIS concernant une entreprise toscane de restauration collective et d'une attaque, pas encore notifiée, contre un producteur émilien de surgelés. Les noms n'ont pas été divulgués. Le gouvernement, à l'issue de la réunion au Palazzo Chigi, a parlé d'un impact « fortement limité » au regard des milliers de points de vente nationaux.
Comment les attaquants ont-ils agi ?
Le contrôle à distance sert aux techniciens à lire les températures, recevoir des alarmes et programmer les dégivrages. Selon Cybersecurity360, si une console est exposée ou qu'un accès de maintenance est mal protégé, quiconque la viole peut modifier les paramètres physiques de l'installation.
L'ACN rappelle le mécanisme observé en France, fait d'installations obsolètes, d'interfaces exposées et d'authentification faible. En Sicile, selon Punto Informatico, des inconnus ont trouvé les adresses IP publiques des systèmes. Tous les supermarchés utilisent des systèmes Danfoss, et l'entreprise danoise a confirmé la seconde compromission. Environ 5 000 systèmes restaient vulnérables malgré l'avertissement de déconnecter, mettre à jour et protéger.
Quelles vérifications demande l'ACN ?
Le bulletin indique six domaines.
- Recenser contrôleurs, HMI, Scada, passerelles et routeurs cellulaires des fournisseurs.
- Supprimer l'accès public et séparer les réseaux OT des réseaux d'entreprise.
- Utiliser un VPN avec authentification multifacteur et droits limités.
- Supprimer les comptes inutilisés et changer les mots de passe par défaut.
- Comparer températures, dégivrages et alarmes avec les configurations approuvées.
- Vérifier les firmwares et le support, en planifiant les remplacements.
Le bulletin invite aussi à analyser les journaux jusqu'aux 90 derniers jours, s'ils ont été conservés. Avant de redémarrer ou de débrancher, il faut se coordonner avec ceux qui connaissent l'installation, afin de ne pas aggraver le dommage.
Limites à connaître
Rien ne prouve que les épisodes italiens et européens aient la même origine technique ou les mêmes responsables. Les sources ne démontrent pas que les vulnérabilités CVE-2025-41451 et CVE-2025-41452 des contrôleurs Danfoss AK-SM 8xxA, corrigeables avec le firmware 4.3.1, aient été exploitées en novembre. Le bulletin ne cite aucune entreprise touchée ni n'estime les dommages, et les noms des deux entreprises toscane et émilienne restent inconnus.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu gères ou entretiens des installations connectées, tu dois savoir ce qui est accessible depuis Internet. Il faut un inventaire par site avec modèle, version et responsable. Les routeurs cellulaires et les accès laissés par les techniciens échappent souvent au service informatique. Une simple page de connexion ou une liaison chiffrée ne suffisent pas. Pour les serveurs et les tableaux de bord exposés, la même rigueur s'applique que pour un hébergement et des serveurs gérés avec mises à jour de sécurité. Les contrats avec les fournisseurs, les plages d'accès et les journaux de session font désormais partie de la sécurité.
Notre avis
La leçon est peu spectaculaire. Nul besoin de techniques sophistiquées – des adresses exposées et des mots de passe d'usine suffisent, comme dans les petits commerces néerlandais. Le gouvernement a raison de souligner la portée limitée de l'impact, mais 5 000 systèmes encore vulnérables après l'alerte française montrent que les bulletins ne suffisent pas à eux seuls. La sécurité des installations physiques reste traitée comme une affaire des fournisseurs, alors que la responsabilité incombe à celui qui utilise la machine. Qui achète des installations connectées devrait exiger par écrit des mises à jour et un support.
Questions fréquentes
Quelles régions italiennes ont été touchées ?
Les sources citent la Sicile, avec quatre supermarchés Coop en franchise, puis la Toscane et l'Émilie-Romagne avec deux entreprises agroalimentaires. Aucun autre détail n'a été diffusé.
Qui fabrique les installations concernées ?
Selon Punto Informatico, les supermarchés utilisent des systèmes Danfoss, et l'entreprise a confirmé la compromission. Les sources ne démontrent cependant pas qu'une faille précise ait été exploitée.
Que recommande l'ACN pour l'accès à distance ?
Un VPN d'entreprise avec authentification multifacteur. Chaque technicien ne doit pouvoir accéder qu'aux installations qui relèvent de sa responsabilité, et les identifiants par défaut doivent être remplacés.
Qu'est-ce que la notification NIS ?
C'est le signalement obligatoire des incidents informatiques imposé par la réglementation européenne aux entreprises de certains secteurs, dont une partie de la chaîne alimentaire.
Suffit-il de déconnecter l'installation d'Internet ?
Non, pas à lui seul. Il faut aussi vérifier que les températures, les dégivrages et les alarmes n'ont pas été modifiés, et conserver les journaux avant de rétablir le fonctionnement.
Ce qu'il faut surveiller dans les prochaines semaines sur les installations connectées
L'enquête de la Police postale et le travail de l'ACN diront si ces cas sont liés. En attendant, mieux vaut agir sur les points les plus concrets.
- Suis l'évolution de l'enquête sur l'origine des attaques et sur un éventuel lien avec les autres pays européens.
- Demande à tes techniciens une liste écrite des accès distants actifs et des plages d'intervention.
- Planifie le remplacement des appareils hors support avec un budget, des responsables et des échéances.



