
 Ing. Calogero Bono
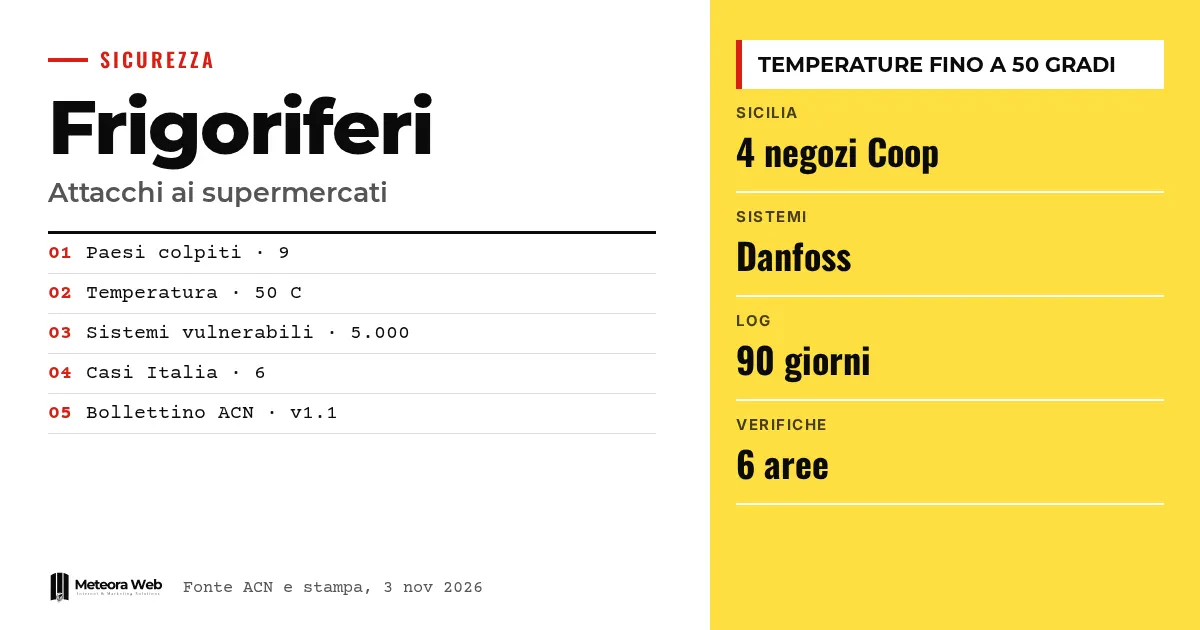
Dopo la Francia, gli attacchi informatici ai sistemi di refrigerazione dei supermercati hanno raggiunto anche l'Italia. In Sicilia sono stati manomessi da remoto i banchi frigo di almeno quattro punti vendita a marchio Coop, mentre l'ACN ha segnalato altri due casi in Toscana ed Emilia-Romagna. Il governo parla di impatto limitato, ma il tema riguarda chiunque abbia impianti collegati a Internet. Un accesso remoto mal protetto può trasformarsi in un danno fisico e in merce da buttare.
Qualche termine, prima di entrare nei fatti. ACN è l'Agenzia per la cybersicurezza nazionale. Scada indica le piattaforme che supervisionano più macchine da un unico punto. HMI è l'interfaccia con cui l'operatore comanda un impianto. OT sono i sistemi che governano processi fisici, come compressori e temperature. Autenticazione multi-fattore significa chiedere, oltre alla password, un secondo elemento di verifica.
Cosa è successo ai frigoriferi dei supermercati?
Secondo Punto Informatico, dopo la Francia sono stati colpiti frigoriferi e congelatori di supermercati in Italia, Belgio, Irlanda, Lussemburgo, Olanda, Estonia, Svezia e Finlandia. La temperatura è stata portata fino a 50 gradi Celsius e i prodotti dovranno essere buttati. Il danno non è quantificato con esattezza, ma si parla di milioni di euro.
Per approfondire il quadro generale c'è anche il nostro articolo su cosa è successo e cosa fare.
Cosa è successo in Italia?
Secondo DDay, l'attacco in Sicilia è avvenuto alle 4 del mattino. Sono stati colpiti tre negozi a Catania e uno a Palermo, gestiti dal gruppo Radenza in franchising. Il direttore generale Giuseppe Spadaro ha detto che il problema è stato circoscritto. La Polizia Postale indaga sulla provenienza degli attacchi.
L'ACN ha poi comunicato una notifica NIS di un'azienda toscana della ristorazione collettiva e un attacco, non ancora notificato, a un produttore emiliano di surgelati. I nomi non sono stati diffusi. Il governo, dopo la riunione a Palazzo Chigi, ha parlato di impatto «fortemente limitato» rispetto alle migliaia di punti vendita nazionali.
Come hanno agito gli aggressori?
Il controllo remoto serve ai tecnici per leggere temperature, ricevere allarmi e programmare sbrinamenti. Secondo Cybersecurity360, se una console è esposta o un accesso di manutenzione è protetto male, chi la viola può modificare i parametri fisici dell'impianto.
L'ACN ricorda il meccanismo visto in Francia, fatto di impianti obsoleti, interfacce esposte e autenticazione debole. In Sicilia, secondo Punto Informatico, ignoti hanno trovato gli indirizzi IP pubblici dei sistemi. In tutti i supermercati ci sono sistemi Danfoss, e l'azienda danese ha confermato la seconda compromissione. Restavano circa 5.000 sistemi vulnerabili nonostante l'avvertimento di disconnettere, aggiornare e proteggere.
Quali verifiche chiede l'ACN?
Il bollettino indica sei aree.
- Censire controllori, HMI, Scada, gateway e router cellulari dei fornitori.
- Togliere l'accesso pubblico e separare le reti OT da quelle aziendali.
- Usare VPN con autenticazione multi-fattore e permessi limitati.
- Eliminare account inutilizzati e cambiare password predefinite.
- Confrontare temperature, sbrinamenti e allarmi con le configurazioni approvate.
- Verificare firmware e supporto, pianificando le sostituzioni.
Il bollettino invita anche ad analizzare i registri fino agli ultimi 90 giorni, se conservati. Prima di riavviare o scollegare, serve coordinarsi con chi conosce l'impianto, per non aggravare il danno.
Limiti da conoscere
Non è dimostrato che gli episodi italiani ed europei abbiano la stessa origine tecnica o gli stessi responsabili. Le fonti non dimostrano che le vulnerabilità CVE-2025-41451 e CVE-2025-41452 dei controllori Danfoss AK-SM 8xxA, correggibili con il firmware 4.3.1, siano state sfruttate a novembre. Il bollettino non elenca aziende colpite né stima i danni, e i nomi delle due imprese toscana ed emiliana restano ignoti.
Cosa cambia per chi lavora con il digitale
Se gestisci o manuti impianti connessi, devi sapere cosa è raggiungibile da Internet. Serve un inventario per sito con modello, versione e responsabile. I router cellulari e gli accessi lasciati dai manutentori spesso sfuggono all'ufficio informatico. Anche una semplice pagina di login o una connessione cifrata non bastano. Per i server e i pannelli esposti vale la stessa disciplina di hosting e server gestiti con aggiornamenti di sicurezza. Contratti con i fornitori, finestre di accesso e registri delle sessioni diventano parte della sicurezza.
Il nostro parere
La lezione è poco appariscente. Non servono tecniche sofisticate, bastano indirizzi esposti e password di fabbrica, come nei piccoli negozi olandesi. Il governo ha ragione a sottolineare la limitatezza dell'impatto, ma 5.000 sistemi ancora vulnerabili dopo l'avviso francese mostrano che i bollettini da soli non bastano. La sicurezza degli impianti fisici è ancora trattata come un tema dei fornitori, mentre la responsabilità resta di chi usa la macchina. Chi compra impianti connessi dovrebbe chiedere aggiornamenti e supporto per iscritto.
Domande frequenti
Quali regioni italiane sono state colpite?
Le fonti citano la Sicilia, con quattro supermercati Coop in franchising, poi la Toscana e l'Emilia-Romagna con due aziende alimentari. Altri dettagli non sono stati diffusi.
Chi produce gli impianti coinvolti?
Secondo Punto Informatico, nei supermercati sono installati sistemi Danfoss, e l'azienda ha confermato la compromissione. Le fonti non dimostrano però che una specifica falla sia stata sfruttata.
Cosa raccomanda l'ACN per l'accesso remoto?
VPN aziendale con autenticazione a più fattori. Ogni tecnico deve poter raggiungere soltanto gli impianti di sua competenza, e le credenziali predefinite vanno sostituite.
Cos'è la notifica NIS?
È la segnalazione obbligatoria degli incidenti informatici che la normativa europea impone a imprese di alcuni settori, tra cui parte della filiera alimentare.
Basta togliere un impianto da Internet?
No, non basta da solo. Occorre anche verificare che temperature, sbrinamenti e allarmi non siano stati modificati, e conservare i log prima di ripristinare.
Cosa osservare nelle prossime settimane sugli impianti connessi
L'indagine della Polizia Postale e il lavoro dell'ACN diranno se i casi sono collegati. Intanto conviene muoversi sui punti più concreti.
- Segui gli sviluppi dell'indagine sulla provenienza degli attacchi e sull'eventuale collegamento con gli altri Paesi europei.
- Chiedi ai tuoi manutentori un elenco scritto degli accessi remoti attivi e delle finestre di intervento.
- Programma la sostituzione dei dispositivi fuori supporto con budget, responsabili e scadenze.



