
 Ing. Calogero Bono
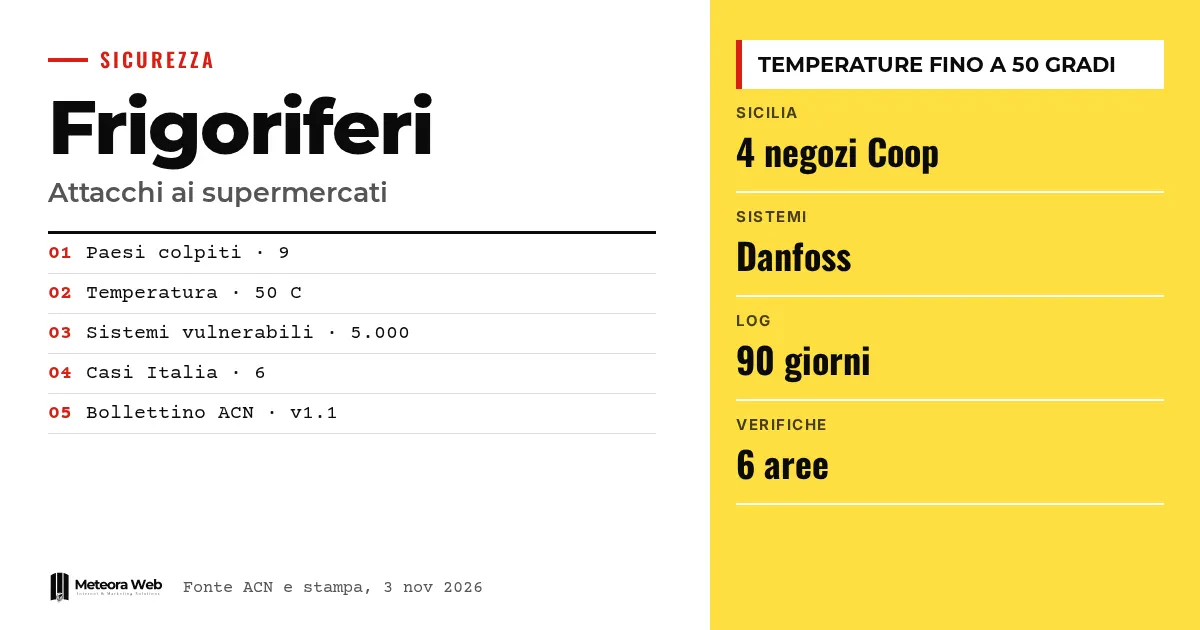
Nach Frankreich haben Cyberangriffe auf Kühlsysteme von Supermärkten nun auch Italien erreicht. In Sizilien wurden die Kühltheken von mindestens vier Filialen der Marke Coop aus der Ferne manipuliert, und die ACN hat zwei weitere Fälle in der Toskana und in der Emilia-Romagna gemeldet. Die Regierung spricht von begrenzten Auswirkungen, doch das Thema betrifft jeden, der Anlagen mit dem Internet verbunden hat. Ein schlecht geschützter Fernzugriff kann zu physischen Schäden und zu Ware führen, die weggeworfen werden muss.
Ein paar Begriffe, bevor wir zu den Fakten kommen. ACN ist die italienische Nationale Agentur für Cybersicherheit. Scada bezeichnet Plattformen, die mehrere Maschinen von einer einzigen Stelle aus überwachen. HMI ist die Bedienoberfläche, über die der Bediener eine Anlage steuert. OT umfasst Systeme, die physische Prozesse wie Verdichter und Temperaturen steuern. Multi-Faktor-Authentifizierung bedeutet, dass neben dem Passwort ein zweites Prüfmerkmal verlangt wird.
Was ist mit den Kühlanlagen der Supermärkte passiert?
Laut Punto Informatico wurden nach Frankreich Kühl- und Tiefkühlanlagen von Supermärkten in Italien, Belgien, Irland, Luxemburg, den Niederlanden, Estland, Schweden und Finnland getroffen. Die Temperatur wurde bis auf 50 Grad Celsius hochgefahren, und die Waren müssen entsorgt werden. Der Schaden ist nicht genau beziffert, die Rede ist jedoch von Millionenbeträgen.
Einen Überblick über die Gesamtlage bietet außerdem unser Artikel über was passiert ist und was zu tun ist.
Was ist in Italien passiert?
Laut DDay fand der Angriff in Sizilien um 4 Uhr morgens statt. Betroffen waren drei Filialen in Catania und eine in Palermo, die von der Gruppe Radenza im Franchise betrieben werden. Generaldirektor Giuseppe Spadaro sagte, das Problem sei eingedämmt worden. Die Polizia Postale ermittelt zur Herkunft der Angriffe.
Die ACN meldete außerdem eine NIS-Meldung eines Gemeinschaftsverpflegungsbetriebs aus der Toskana sowie einen noch nicht gemeldeten Angriff auf einen Tiefkühlhersteller in der Emilia-Romagna. Die Namen wurden nicht veröffentlicht. Die Regierung sprach nach der Sitzung im Palazzo Chigi von einer im Vergleich zu den Tausenden Verkaufsstellen im Land «stark begrenzten» Wirkung.
Wie sind die Angreifer vorgegangen?
Die Fernsteuerung dient Technikern dazu, Temperaturen abzulesen, Alarme zu empfangen und Abtauzyklen zu planen. Laut Cybersecurity360 kann jemand, der eine offene Konsole oder einen schlecht geschützten Wartungszugang findet, die physischen Parameter der Anlage verändern.
Die ACN erinnert an das in Frankreich beobachtete Muster aus veralteten Anlagen, offenen Schnittstellen und schwacher Authentifizierung. In Sizilien haben laut Punto Informatico Unbekannte die öffentlichen IP-Adressen der Systeme gefunden. In allen Supermärkten sind Systeme von Danfoss installiert, und das dänische Unternehmen hat die zweite Kompromittierung bestätigt. Trotz der Warnung, die Systeme zu trennen, zu aktualisieren und zu schützen, blieben rund 5.000 Systeme verwundbar.
Welche Prüfungen verlangt die ACN?
Das Bulletin nennt sechs Bereiche.
- Steuerungen, HMIs, Scada-Systeme, Gateways und Mobilfunk-Router der Lieferanten erfassen.
- Öffentlichen Zugang entfernen und OT-Netze von Unternehmensnetzen trennen.
- VPN mit Multi-Faktor-Authentifizierung und eingeschränkten Rechten verwenden.
- Nicht genutzte Konten löschen und Standardpasswörter ändern.
- Temperaturen, Abtauzyklen und Alarme mit den genehmigten Konfigurationen abgleichen.
- Firmware und Support prüfen und Austausche planen.
Das Bulletin empfiehlt außerdem, die Protokolle bis zu den letzten 90 Tagen auszuwerten, sofern sie gespeichert sind. Vor einem Neustart oder dem Trennen vom Netz solltest du dich mit den Personen abstimmen, die die Anlage kennen, damit der Schaden nicht größer wird.
Grenzen, die du kennen solltest
Es ist nicht belegt, dass die italienischen und europäischen Vorfälle dieselbe technische Ursache oder dieselben Urheber haben. Die Quellen belegen nicht, dass die Schwachstellen CVE-2025-41451 und CVE-2025-41452 der Danfoss-Steuerungen AK-SM 8xxA, die sich mit der Firmware 4.3.1 beheben lassen, im November tatsächlich ausgenutzt wurden. Das Bulletin nennt weder betroffene Unternehmen noch schätzt es Schäden, und die Namen der beiden Betriebe aus der Toskana und der Emilia-Romagna sind unbekannt.
Was sich für alle ändert, die mit Digitaltechnik arbeiten
Wenn du vernetzte Anlagen betreibst oder wartest, musst du wissen, was aus dem Internet erreichbar ist. Du brauchst für jeden Standort ein Inventar mit Modell, Version und verantwortlicher Person. Mobilfunk-Router und Zugänge, die Wartungsfirmen eingerichtet haben, entgehen der IT-Abteilung oft. Auch eine einfache Login-Seite oder eine verschlüsselte Verbindung reichen nicht aus. Für exponierte Server und Bedienfelder gilt dieselbe Disziplin wie bei gehosteten Servern mit Sicherheitsupdates. Verträge mit Lieferanten, Zugangsfenster und Sitzungsprotokolle gehören damit zur Sicherheit.
Unsere Einschätzung
Die Lehre ist unspektakulär. Es braucht keine raffinierten Techniken, offene Adressen und Werkspasswörter genügen, wie bei den kleinen Läden in den Niederlanden. Die Regierung hat recht, wenn sie die begrenzte Wirkung betont, doch 5.000 weiterhin verwundbare Systeme nach der französischen Warnung zeigen, dass Bulletins allein nicht genügen. Die Sicherheit physischer Anlagen wird noch immer als Thema der Lieferanten behandelt, die Verantwortung bleibt aber bei dem, der die Maschine betreibt. Wer vernetzte Anlagen kauft, sollte Updates und Support schriftlich verlangen.
Häufige Fragen
Welche italienischen Regionen sind betroffen?
Die Quellen nennen Sizilien mit vier Coop-Filialen im Franchise, außerdem die Toskana und die Emilia-Romagna mit je einem Lebensmittelbetrieb. Weitere Details wurden nicht veröffentlicht.
Wer stellt die betroffenen Anlagen her?
Laut Punto Informatico sind in den Supermärkten Systeme von Danfoss installiert, und das Unternehmen hat die Kompromittierung bestätigt. Die Quellen belegen jedoch nicht, dass eine bestimmte Schwachstelle ausgenutzt wurde.
Was empfiehlt die ACN für den Fernzugriff?
Ein Unternehmens-VPN mit Multi-Faktor-Authentifizierung. Jeder Techniker sollte nur die Anlagen erreichen, für die er zuständig ist, und Standardzugangsdaten müssen ersetzt werden.
Was ist die NIS-Meldung?
Es ist die Pflichtmeldung von IT-Vorfällen, die das europäische Recht Unternehmen bestimmter Branchen auferlegt, unter anderem Teilen der Lebensmittelbranche.
Reicht es, eine Anlage vom Internet zu trennen?
Allein nicht. Du musst außerdem prüfen, ob Temperaturen, Abtauzyklen und Alarme verändert wurden, und die Protokolle sichern, bevor du wiederherstellst.
Worauf du in den kommenden Wochen achten solltest bei vernetzten Anlagen
Die Ermittlungen der Polizia Postale und die Arbeit der ACN werden zeigen, ob die Fälle zusammenhängen. Bis dahin lohnt es sich, bei den konkreten Punkten anzusetzen.
- Verfolge die Entwicklungen der Ermittlungen zur Herkunft der Angriffe und zu möglichen Verbindungen mit anderen europäischen Ländern.
- Verlange von deinen Wartungsfirmen eine schriftliche Liste der aktiven Fernzugänge und der Wartungsfenster.
- Plane den Austausch von Geräten ohne Support mit Budget, Verantwortlichen und festen Terminen.



