Ing. Calogero Bono
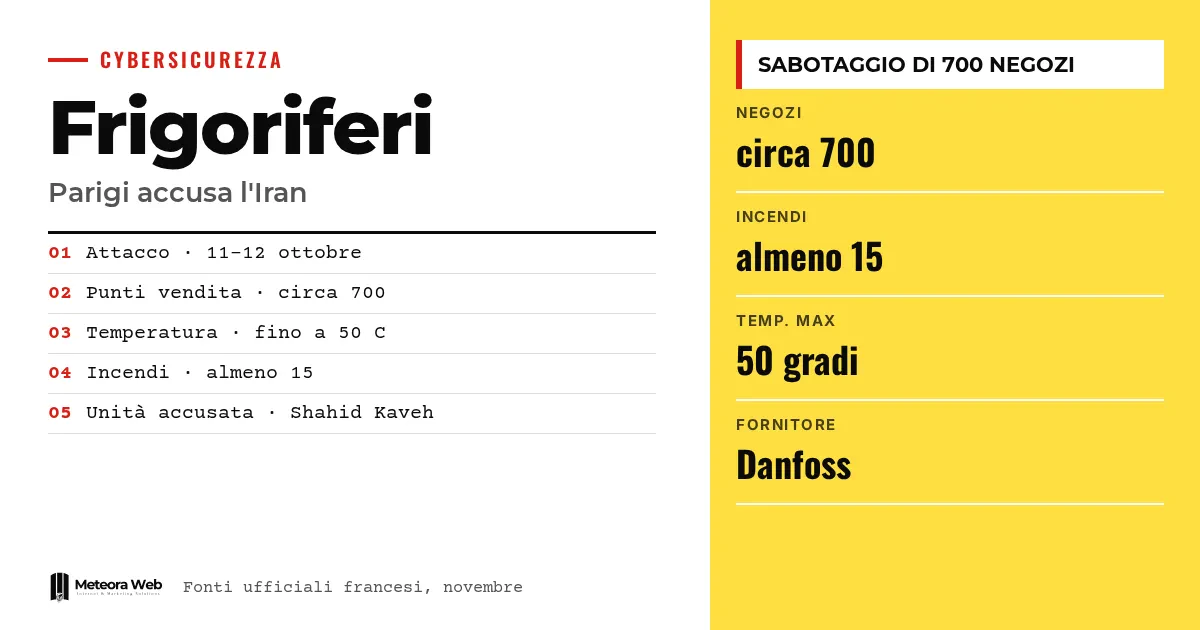
Francia ha atribuido a Irán el sabotaje de los sistemas de refrigeración de unos 700 puntos de venta, ocurrido en la noche del 11 al 12 de octubre. Según el ministerio de Exteriores francés, detrás está Shahid Kaveh, unidad cibernética del Cuerpo de Guardianes de la Revolución Islámica. Importa porque es la primera vez que un Estado señala públicamente a un responsable y porque los equipos atacados, similares a los de muchas empresas, siguen expuestos en internet.
Algunos términos, antes de entrar en los hechos. IRGC es el Cuerpo de Guardianes de la Revolución Islámica, del que depende la unidad acusada. OT indica la tecnología operativa, es decir, los dispositivos que controlan máquinas e instalaciones físicas. ICS son los sistemas de control industrial. CERT-FR es el centro francés de respuesta a incidentes informáticos. Hacktivista es quien se presenta como activista, pero puede actuar por cuenta de un Estado.
¿Qué pasó en los supermercados franceses?
El ataque afectó a cadenas como Casino, Leclerc, Coopérative U, Metro, Carrefour e Intermarché, además de carnicerías, un matadero y estructuras cooperativas, según el informe de CERT-FR citado por BleepingComputer. Los autores comprometieron los controladores industriales y cambiaron a distancia los ajustes de descongelación, llevando las temperaturas hasta los 50 grados, como recoge Punto Informatico.
Las autoridades hablan de al menos 15 incendios y de decenas de millones de euros en mercancía perdida. Se explotaron vulnerabilidades de los sistemas de control fabricados por Danfoss. Ya escribimos sobre ello en Danfoss y los ataques a los frigoríficos, nueva oleada en Europa.
¿En qué pruebas se basa la acusación contra Irán?
La atribución procede del Centro de coordinación de crisis cibernéticas francés, que incluye la agencia ANSSI, el mando cibermilitar y los servicios de inteligencia. Según CERT-FR, los indicios son cuatro.
- La infraestructura del atacante se usó también para reconocimientos sobre sistemas Schneider Electric, con técnicas ya asociadas a la unidad.
- Se utilizó la plataforma de búsqueda FOFA, que el grupo usa con frecuencia.
- El canal de propaganda CyberbanNews, vinculado a Shahid Kaveh, difundió el ataque el 13 de octubre.
- En la infraestructura se encontraron rastros de lengua farsi.
Son indicios técnicos declarados por las autoridades francesas, no una verificación independiente.
¿Irán o grupos prorrusos, quién atacó a Italia?
No está claro. Los ataques en otros países, Italia incluida, fueron reivindicados por los grupos prorrusos NoName057(16) y Z-Pentest Alliance. Según Cybersecurity360, la reivindicación se refiere a la oleada europea de noviembre, y las investigaciones públicas no han establecido si los autores coinciden con los de octubre.
Varios investigadores sospechan, según Punto Informatico, que los grupos prorrusos aprovecharon la ocasión para darse publicidad. BleepingComputer precisa que Francia atribuyó a Irán solo los ataques de octubre. Sobre el frente italiano nos hemos ocupado del tema en qué pasó y qué hacer.
¿Qué consecuencias políticas y alertas de Estados Unidos hay?
El ministro de Exteriores Jean-Noël Barrot habló del primer ataque informático a gran escala con fines de sabotaje en territorio francés. París convoca al embajador iraní y propone nuevas sanciones europeas. Según Cybersecurity360, la Fiscalía de París abrió una investigación sobre la cúpula de la unidad.
Mientras tanto, como escribe The Hacker News, CISA, el FBI y otras agencias estadounidenses advierten de que los sistemas de refrigeración son objetivo en todo el mundo. Entre los países afectados figura también Italia. Censys señala que las instancias expuestas de Danfoss StoreView bajaron de 3.004 a 708 entre el 9 de octubre y el 5 de noviembre.
Límites que conviene conocer
La atribución a Irán es una postura oficial francesa, no una determinación judicial. No está probado quién atacó las oleadas posteriores, ni si los grupos prorrusos actuaron realmente. No conocemos el resultado de la investigación de la Fiscalía ni sabemos si se aprobarán las sanciones europeas. Las estimaciones de daños proceden de las autoridades y podrían revisarse.
Qué cambia para quien trabaja con lo digital
Si gestionas tiendas, almacenes o instalaciones con controladores conectados, el riesgo es real. Las agencias estadounidenses piden identificar los sistemas accesibles desde internet, cambiar las contraseñas predeterminadas, eliminar los accesos remotos innecesarios y proteger los que sean necesarios. Hay que aislar los dispositivos OT y sustituir los obsoletos. Pregunta a tu proveedor de la instalación si el firmware está actualizado. Para los aspectos italianos, consulta qué cambia para quien gestiona instalaciones conectadas.
Nuestra opinión
El caso demuestra que la ciberseguridad no se limita a datos y correos. Un controlador olvidado en línea, con la contraseña de fábrica, puede provocar incendios. Nos parece correcto que un Estado exponga a los responsables, pero la atención política corre el riesgo de hacer olvidar el punto práctico. Quien vende e instala equipos conectados debería entregarlos ya protegidos y actualizables. Mientras las cifras de exposición sigan altas, la geopolítica explica poco y los parches explican mucho.
Preguntas frecuentes
¿Quién atacó los frigoríficos de los supermercados franceses?
Según Francia, la unidad iraní Shahid Kaveh, vinculada al IRGC. Es una atribución oficial basada en indicios técnicos, no una sentencia.
¿Cuántos puntos de venta resultaron afectados?
Unos 700 en Francia, según las autoridades francesas. Una primera estimación hablaba de 250 a 350 supermercados. Al menos 15 casos provocaron incendios.
¿También fue afectada Italia?
Sí, Italia aparece entre los países alcanzados por los ataques. Las reivindicaciones llegan de grupos prorrusos, pero no hay confirmaciones oficiales sobre los autores.
¿Qué instalaciones son vulnerables?
Controladores accesibles desde internet, no actualizados o con configuraciones débiles. Las fuentes citan Danfoss StoreView y Copeland/Dixell XWEB entre los sistemas expuestos.
¿Qué debo hacer como titular?
Comprueba cuanto antes si los controladores son accesibles desde internet. Cambia las contraseñas predeterminadas y cierra los accesos remotos no necesarios.
Sanciones, investigación y cifras de exposición a seguir
Los próximos meses dirán si la acusación francesa se sostiene y si la exposición de las instalaciones baja de verdad.
- Sigue si la Unión Europea aprueba las sanciones contra las personas y organizaciones señaladas.
- Observa si la Fiscalía de París u otros investigadores vinculan también la oleada de noviembre con el mismo grupo.
- Revisa los datos de Censys sobre las instancias expuestas y los avisos de tu proveedor de instalaciones.
Fuentes
- punto-informatico.it, Attacco contro i frigoriferi francesi – gli autori sono iraniani
- bleepingcomputer.com, France blames Iranian hackers for supermarket attacks that sparked fires
- cybersecurity360.it, Attacchi ai frigoriferi, Iran o Russia? Le prove e i dubbi
- thehackernews.com, U.S. Agencies Warn Refrigeration Controller Attacks Could Cause Fires and Inventory Losses