Ing. Calogero Bono
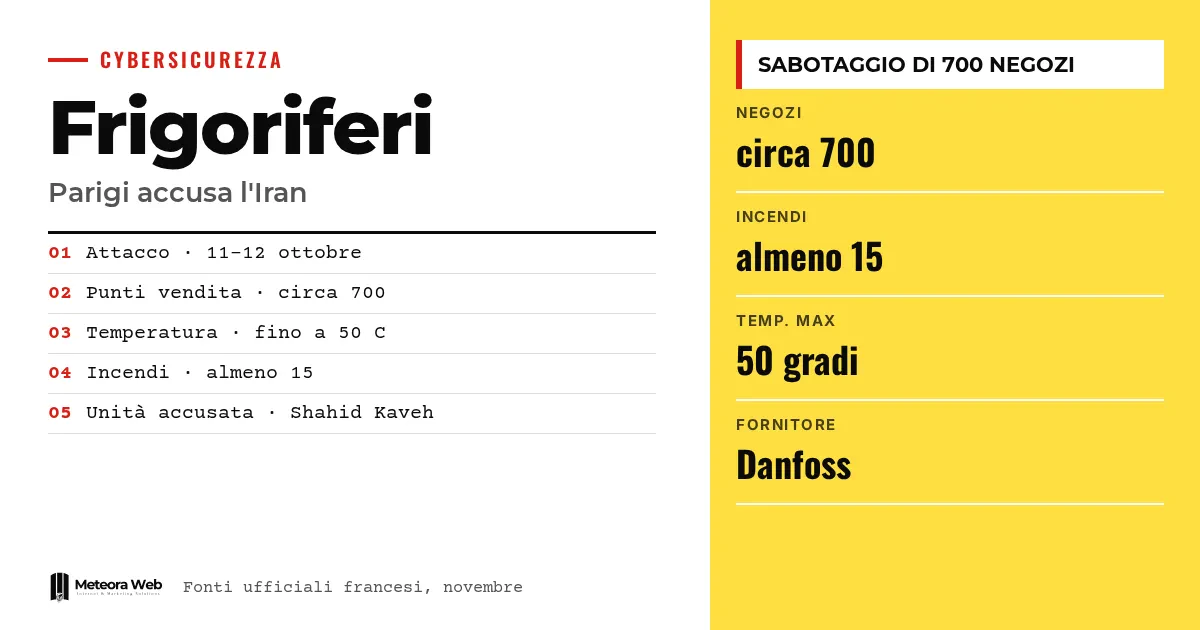
फ्रांस ने लगभग 700 दुकानों के फ्रिज सिस्टम की तोड़फोड़ का आरोप ईरान पर लगाया है, जो 11 और 12 अक्टूबर की रात को हुई। फ्रांसीसी विदेश मंत्रालय के अनुसार इसके पीछे शाहिद कावेह है, जो इस्लामी क्रांति के रक्षक कोर (IRGC) की साइबर इकाई है। यह महत्वपूर्ण है, क्योंकि पहली बार किसी देश ने सार्वजनिक रूप से ज़िम्मेदार की ओर इशारा किया है, और प्रभावित उपकरण, जो कई कंपनियों में इस्तेमाल होते हैं, अब भी इंटरनेट पर खुले हैं।
कुछ शब्द, तथ्यों में जाने से पहले। IRGC इस्लामी क्रांति के रक्षक कोर है, जिसके अधीन आरोपित इकाई आती है। OT का अर्थ है ऑपरेशनल टेक्नोलॉजी, यानी वे उपकरण जो मशीनों और भौतिक संयंत्रों को नियंत्रित करते हैं। ICS औद्योगिक नियंत्रण प्रणालियाँ हैं। CERT-FR फ्रांस का साइबर घटना प्रतिक्रिया केंद्र है। हैक्टिविस्ट वह है जो खुद को कार्यकर्ता बताता है, पर किसी देश की ओर से काम कर सकता है।
फ्रांसीसी सुपरमार्केट के साथ क्या हुआ?
हमला Casino, Leclerc, Coopérative U, Metro, Carrefour और Intermarché जैसी श्रृंखलाओं पर हुआ, साथ ही कसाईख़ानों, एक बूचड़खाने और सहकारी संरचनाओं पर भी, CERT-FR की रिपोर्ट के अनुसार जिसका हवाला BleepingComputer ने दिया। हमलावरों ने औद्योगिक नियंत्रकों से समझौता किया और दूर से डीफ़्रॉस्ट सेटिंग बदलकर तापमान 50 डिग्री तक पहुँचा दिया, जैसा Punto Informatico बताता है।
अधिकारी कम से कम 15 आगों और दशक-भर के करोड़ों यूरो के माल के नुकसान की बात करते हैं। Danfoss द्वारा बनाए नियंत्रण सिस्टम की कमज़ोरियों का फ़ायदा उठाया गया। इस पर हमने पहले भी Danfoss और फ्रिज पर हमले, यूरोप में नई लहर में लिखा था।
ईरान पर आरोप किन सबूतों पर टिका है?
यह आरोप फ्रांस की साइबर संकट समन्वय समिति से आया है, जिसमें ANSSI एजेंसी, सैन्य साइबर कमान और खुफ़िया सेवाएँ शामिल हैं। CERT-FR के अनुसार संकेत चार हैं।
- हमलावर के बुनियादी ढाँचे का इस्तेमाल Schneider Electric सिस्टम की टोह लेने में भी हुआ, जिन तकनीकों को इस इकाई से पहले जोड़ा गया है।
- FOFA खोज मंच का इस्तेमाल हुआ, जिसे यह समूह अक्सर करता है।
- शाहिद कावेह से जुड़े प्रचार चैनल CyberbanNews ने 13 अक्टूबर को हमले का प्रसार किया।
- बुनियादी ढाँचे में फ़ारसी भाषा के निशान मिले।
ये तकनीकी संकेत हैं जो फ्रांसीसी अधिकारियों ने बताए हैं, स्वतंत्र सत्यापन नहीं।
ईरान या रूस-समर्थक समूह, इटली पर किसने हमला किया?
स्पष्ट नहीं है। अन्य देशों के हमले, इटली समेत, रूस-समर्थक समूहों NoName057(16) और Z-Pentest Alliance ने अपने नाम किए हैं। Cybersecurity360 के अनुसार यह दावा नवंबर की यूरोपीय लहर से जुड़ा है और सार्वजनिक जाँचों ने यह तय नहीं किया कि क्या हमलावर अक्टूबर वाले ही हैं।
कई शोधकर्ता संदेह करते हैं, जैसा Punto Informatico बताता है, कि रूस-समर्थक समूहों ने प्रचार के लिए मौके का फ़ायदा उठाया। BleepingComputer स्पष्ट करता है कि फ्रांस ने ईरान पर केवल अक्टूबर के हमलों का आरोप लगाया है। इटली के मोर्चे पर हमने इस विषय को क्या हुआ और क्या करें में देखा है।
राजनीतिक परिणाम और अमेरिका की चेतावनी क्या है?
विदेश मंत्री Jean-Noël Barrot ने फ्रांसीसी भूमि पर तोड़फोड़ के उद्देश्य से हुए पहले बड़े पैमाने के साइबर हमले की बात की। पेरिस ने ईरानी राजदूत को तलब किया और नए यूरोपीय प्रतिबंधों का प्रस्ताव रखा। Cybersecurity360 के अनुसार पेरिस के अभियोजक ने इकाई के शीर्ष नेतृत्व पर जाँच शुरू की है।
इसी बीच, जैसा The Hacker News लिखता है, CISA, FBI और अन्य अमेरिकी एजेंसियाँ चेतावनी देती हैं कि दुनिया भर में रेफ़्रिजरेशन सिस्टम निशाने पर हैं। प्रभावित देशों में इटली भी है। Censys बताता है कि 9 अक्टूबर और 5 नवंबर के बीच खुले Danfoss StoreView उदाहरण 3.004 से घटकर 708 रह गए।
जानने योग्य सीमाएँ
ईरान पर आरोप फ्रांस की आधिकारिक स्थिति है, न कि न्यायिक निष्कर्ष। यह साबित नहीं है कि बाद की लहरों के पीछे कौन था, और न ही यह कि रूस-समर्थक समूहों ने वास्तव में हमला किया। अभियोजन पक्ष की जाँच का परिणाम हमें नहीं पता और यह भी नहीं कि यूरोपीय प्रतिबंध मंज़ूर होंगे या नहीं। नुकसान के अनुमान अधिकारियों से आए हैं और इन्हें बदला जा सकता है।
डिजिटल क्षेत्र में काम करने वालों के लिए क्या बदलता है
अगर आप दुकानें, गोदाम या जुड़े नियंत्रकों वाले संयंत्र चलाते हैं, तो जोखिम वास्तविक है। अमेरिकी एजेंसियाँ कहती हैं कि इंटरनेट से पहुँचे जा सकने वाले सिस्टम पहचानें, डिफ़ॉल्ट पासवर्ड बदलें, बेज़रूरी दूरस्थ पहुँच बंद करें और ज़रूरी पहुँच को सुरक्षित करें। OT उपकरणों को अलग करें और पुराने उपकरण बदलें। अपने आपूर्तिकर्ता से पूछें कि फ़र्मवेयर अद्यतन है या नहीं। भारत के संदर्भ में जुड़े संयंत्र चलाने वालों के लिए क्या बदलता है देखें।
हमारी राय
यह मामला दिखाता है कि साइबर सुरक्षा सिर्फ़ डेटा और ईमेल की बात नहीं है। इंटरनेट पर खुला और फ़ैक्टरी पासवर्ड वाला एक भूला हुआ नियंत्रक आग लगा सकता है। हमें लगता है कि किसी देश का ज़िम्मेदारों को उजागर करना सही है, पर राजनीतिक ध्यान में व्यावहारिक बात खो सकती है। जो कंपनियाँ जुड़े संयंत्र बेचती और लगाती हैं, उन्हें उन्हें बंद और अद्यतन होने योग्य स्थिति में देना चाहिए। जब तक एक्सपोज़र के आँकड़े ऊँचे हैं, भू-राजनीति कम समझाती है और पैच ज़्यादा।
अक्सर पूछे जाने वाले प्रश्न
फ्रांसीसी सुपरमार्केट के फ्रिज पर किसने हमला किया?
फ्रांस के अनुसार ईरानी इकाई शाहिद कावेह, जो IRGC से जुड़ी है। यह तकनीकी संकेतों पर आधारित आधिकारिक आरोप है, न कि अदालती फ़ैसला।
कितनी दुकानें प्रभावित हुईं?
फ्रांसीसी अधिकारियों के अनुसार लगभग 700। शुरुआती अनुमान 250 से 350 सुपरमार्केट का था। कम से कम 15 मामलों में आग लगी।
क्या इटली भी प्रभावित हुआ?
हाँ, इटली उन देशों में शामिल है जहाँ हमले हुए। दावे रूस-समर्थक समूहों ने किए हैं, पर हमलावरों की आधिकारिक पुष्टि नहीं हुई है।
कौन से उपकरण कमज़ोर हैं?
इंटरनेट से पहुँचे जा सकने वाले, अद्यतन न किए गए या कमज़ोर कॉन्फ़िगरेशन वाले नियंत्रक। स्रोत Danfoss StoreView और Copeland/Dixell XWEB को खुले सिस्टम में गिनते हैं।
मालिक के रूप में मुझे क्या करना चाहिए?
तुरंत जाँचें कि नियंत्रक इंटरनेट से पहुँच योग्य हैं या नहीं। डिफ़ॉल्ट पासवर्ड बदलें और बेज़रूरी दूरस्थ पहुँच बंद करें।
प्रतिबंध, जाँच और एक्सपोज़र के आँकड़ों पर नज़र रखें
आने वाले महीने बताएंगे कि फ्रांस का आरोप टिकता है या नहीं और क्या उपकरणों का एक्सपोज़र वाकई घटता है।
- देखते रहें कि यूरोपीय संघ आरोपित व्यक्तियों और संगठनों पर प्रतिबंध मंज़ूर करता है या नहीं।
- देखें कि पेरिस के अभियोजक या अन्य जाँचकर्ता नवंबर की लहर को भी उसी समूह से जोड़ते हैं या नहीं।
- Censys के खुले उपकरणों के आँकड़े और अपने आपूर्तिकर्ता की सुरक्षा सूचनाएँ जाँचते रहें।
स्रोत
- punto-informatico.it, Attacco contro i frigoriferi francesi – gli autori sono iraniani
- bleepingcomputer.com, France blames Iranian hackers for supermarket attacks that sparked fires
- cybersecurity360.it, Attacchi ai frigoriferi, Iran o Russia? Le prove e i dubbi
- thehackernews.com, U.S. Agencies Warn Refrigeration Controller Attacks Could Cause Fires and Inventory Losses