
 Ing. Calogero Bono
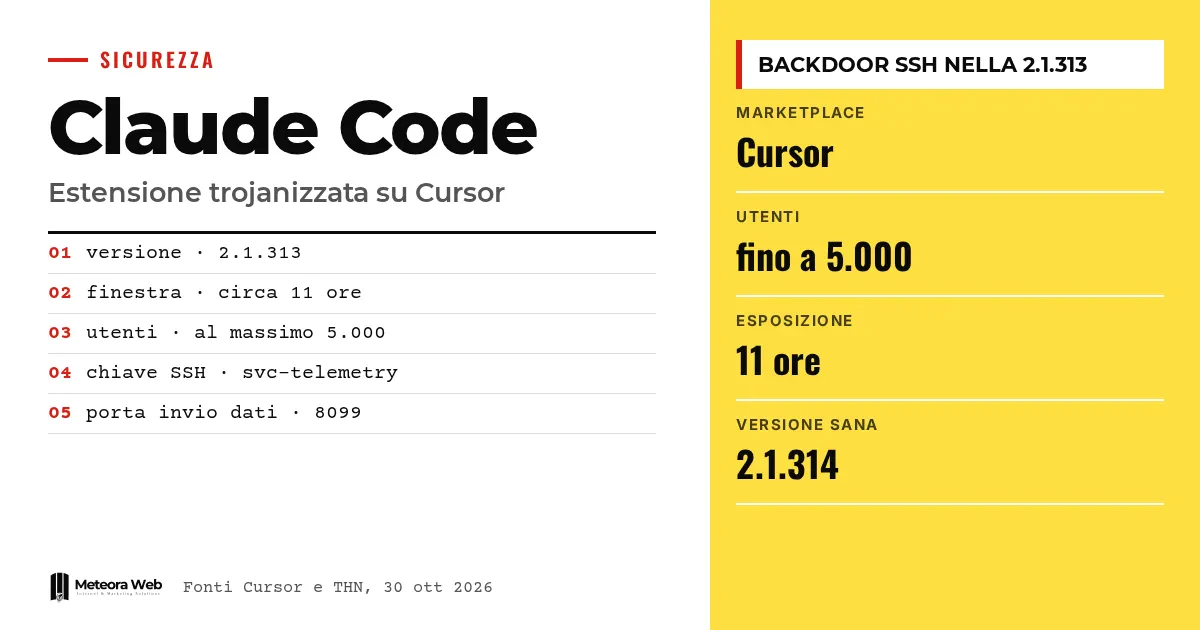
Le 29 octobre 2026, une version falsifiée de l'extension Claude Code d'Anthropic est restée disponible pendant environ 11 heures sur la marketplace de Cursor, l'éditeur de code doté d'intelligence artificielle. Elle portait le numéro 2.1.313 et tentait d'installer une backdoor SSH persistante. Cursor parle d'au maximum 5 000 utilisateurs concernés. L'affaire compte, car le paquet est apparu sous l'identité de l'éditeur légitime, et ceux qui avaient les mises à jour automatiques activées ont pu le recevoir sans rien faire.
Quelques termes avant d'entrer dans les faits. Une backdoor est un accès caché à un ordinateur, laissé ouvert au profit de celui qui l'a installé. SSH est le protocole qui permet de se connecter à distance à une machine en ligne de commande. Un reverse tunnel est une connexion qui part de l'ordinateur de la victime vers l'attaquant, ce qui permet de contourner pare-feu et routeurs. Une marketplace d'extensions est la boutique où l'éditeur télécharge ses composants additionnels. Une attaque supply chain vise un fournisseur ou un canal de distribution plutôt que la cible finale.
Qu'est-ce qui s'est passé sur Cursor ?
Selon BleepingComputer, la version 2.1.313 a été distribuée entre 2.27 et 13.35 heure du Pacifique le 29 octobre. Cursor est construit sur Visual Studio Code, l'éditeur open source de Microsoft, et en prend en charge les extensions. L'extension Claude Code apporte à l'intérieur de l'éditeur l'assistant de programmation d'Anthropic.
Cursor a déclaré que la version malveillante n'a pas été développée par Anthropic. The Hacker News remarque toutefois que cette précision ne règle pas le problème. Les responsables l'ont en effet diffusée avec l'identifiant officiel de l'extension, anthropic.claude-code, et non sous la forme d'une copie au nom différent. Pour ceux qui la voyaient dans l'éditeur, il s'agissait d'une mise à jour tout à fait normale.
Jenn Gile, cofondatrice d'OpenSourceMalware, a expliqué que le paquet contenait un chargeur malveillant de 66 lignes inséré avant le code légitime. Le reste de l'extension, selon les chercheurs de Phorion et d'OpenSourceMalware cités par BleepingComputer, est resté inchangé. C'est pourquoi le paquet continuait à fonctionner comme prévu.
Cursor a retiré l'extension et fermé temporairement toute la marketplace pour vérifier les autres extensions et renouveler toutes les clés d'accès. Avec le fournisseur d'hébergement, l'entreprise a ensuite fait couper le serveur de l'attaquant. À l'issue de l'enquête interne, l'entreprise affirme n'avoir trouvé aucune preuve d'autres versions compromises ni de compromission de la distribution officielle.
Comment fonctionnait le code malveillant ?
Le code s'exécute dès que l'extension se charge, sans que l'utilisateur touche à Claude Code. Pour The Hacker News, il se déclenche après le démarrage de VS Code et à l'ouverture de la webview. Il suit ensuite une séquence précise.
- Il ajoute au fichier
~/.ssh/authorized_keysune clé de l'attaquant, étiquetée « svc-telemetry » pour paraître inoffensive. - Il tente de rendre la machine joignable en SSH sous Windows, Linux et macOS, et ouvre un reverse tunnel vers une adresse IP contrôlée par l'attaquant.
- Il installe la persistance, c'est-à-dire une tâche planifiée, une entrée crontab ou un LaunchAgent, avec des tentatives de reconnexion environ toutes les minutes sur macOS et Windows.
- Il envoie les données de la machine à un serveur de l'attaquant par une requête HTTP non chiffrée sur le port 8099.
Les données collectées comprennent l'IP publique, le nom d'hôte et l'utilisateur local, le système d'exploitation et l'architecture du processeur, le dossier personnel et le dossier de travail, l'email Git global, ainsi que les noms d'un maximum de 40 variables d'environnement contenant des mots comme KEY, TOKEN, SECRET, PASS, AWS ou GCP. Les valeurs des variables ne figurent pas dans le premier message. Comme le note le chercheur Paul McCarty, les seuls noms suffisent toutefois à montrer quels services cloud et quels identifiants sont configurés.
Les erreurs des attaquants
Selon Phorion, des bogues dans les routines de configuration SSH auraient empêché l'accès à distance sur de nombreux systèmes Windows et macOS. Sur macOS, le malware vérifie si l'accès à distance est actif avec une commande lancée sans privilèges, et reçoit une erreur au lieu de l'état. Il n'active SSH que s'il voit le mot « Off », et saute donc l'étape. Sur Windows, il tente d'installer le serveur OpenSSH via /bin/sh, un shell Unix qui n'est normalement pas présent.
Cursor, dans son analyse, explique également qu'activer le service SSH demande des droits d'administrateur que l'extension n'a généralement pas. Le tunnel ne donnait donc pas accès si le serveur SSH ne tournait pas déjà. La clé, la persistance et l'envoi des données restent en revanche actifs.
Comment savoir si tu as été touché ?
Cursor estime à 5 000 au maximum le nombre d'utilisateurs, parmi ceux qui ont installé la version pendant la fenêtre d'environ 11 heures. L'entreprise a aussi indiqué qu'elle contactera directement les utilisateurs concernés. Gile prévient que ceux qui avaient Claude Code en mise à jour automatique ont pu recevoir le malware. La durée d'exposition a été courte, mais pour une mise à jour automatique il suffisait de peu.
La première vérification indiquée par BleepingComputer consiste à chercher sur l'ordinateur une clé SSH nommée « svc-telemetry ». Si la compromission est confirmée, il faut suivre les instructions de Cursor. Pour les machines concernées, la recommandation est de les isoler, de renouveler les secrets accessibles, d'invalider les sessions et de reconstruire l'environnement à partir de sauvegardes sûres. The Hacker News ajoute qu'il faut supprimer la clé non autorisée et les mécanismes de persistance. Cursor insiste pour suivre ces étapes même lorsque l'accès SSH a échoué.
Ceux qui ont installé Claude Code depuis Open VSX ou depuis la marketplace officielle de Microsoft ne semblent pas concernés. Les premiers signalements évoquaient aussi ces canaux, mais ils ont été corrigés, et Cursor reste la seule source confirmée de la version malveillante.
Que dit la version 2.1.314 ?
The Hacker News rapporte qu'au 30 octobre 2026 la version malveillante a été retirée et qu'Anthropic a publié la 2.1.314 sur Open VSX et sur la marketplace de Microsoft. Les notes de version officielles sur GitHub, dans la partie que nous avons pu lire, ne mentionnent pas l'incident. Elles listent en revanche des dizaines de corrections et quelques nouveautés pour les environnements professionnels.
Parmi elles figure le paramètre permissions.blockWritesOutsideWorkingDirectories, qui fait refuser à Write, Edit et NotebookEdit les chemins situés en dehors des dossiers de travail, quel que soit le mode de permissions. Ce sont des modifications sans lien avec l'attaque, et c'est notre lecture, nous ne les présentons pas comme une réponse. Elles montrent toutefois de quoi il est question, c'est-à-dire des limites à imposer à un assistant qui écrit sur le disque.
Les limites à connaître
- On ne sait pas comment les attaquants ont publié le paquet sous le nom d'Anthropic sur la marketplace de Cursor.
- On ne sait pas si les systèmes de Cursor ou d'Anthropic ont été compromis. BleepingComputer a contacté les deux entreprises et ne rapporte aucune réponse.
- Le chiffre de 5 000 est un maximum déclaré par Cursor, et non un décompte vérifié par un tiers.
- Aucune autre charge utile n'a été observée par la suite, mais le tunnel aurait permis d'exécuter des commandes ou de transférer des fichiers si SSH était actif.
- Le fait que l'accès ait échoué sur de nombreux systèmes relève de l'évaluation de Phorion et de Cursor, et non d'une garantie pour chaque machine.
Ce qui change pour ceux qui travaillent avec le numérique
Pour ceux qui développent, le risque ne tient pas seulement aux bibliothèques que tu importes. Il tient aussi aux outils que tu utilises pour écrire du code. Une extension a accès aux fichiers, aux variables d'environnement et aux clés SSH de ta machine, et souvent à celles des serveurs de tes clients.
Pour une agence ou une entreprise disposant de développeurs, la question pratique est de savoir qui peut installer quoi. Si un ordinateur portable professionnel contient des clés de production, une extension compromise devient un problème pour tous les systèmes qui y sont reliés. Le sujet relève de la gestion des fournisseurs, comme nous l'expliquons dans le guide sur le registre des fournisseurs NIS2 et la supply chain security pour les PME.
Cela vaut aussi pour les serveurs. Si tu gères des machines avec un hébergement et des serveurs gérés, vérifier régulièrement authorized_keys est un geste simple qui aurait permis de repérer ici la clé anormale. Sur le front des assistants IA, rappelons que les différences de sécurité entre fournisseurs doivent être évaluées calmement, comme dans notre comparatif entre Claude et OpenAI.
Notre avis
La phrase « elle n'a pas été développée par Anthropic » est techniquement vraie et pratiquement peu utile. Pour l'utilisateur, le paquet était Claude Code, avec le bon nom et un numéro de version qui suivait la série réelle. Quand une marketplace le permet, la confiance accordée au nom de l'éditeur ne protège plus, et la charge retombe sur celui qui installe.
Le cas montre aussi une limite des mises à jour automatiques. Elles sont utiles pour les correctifs de sécurité, mais dans cet épisode elles ont été le canal de diffusion. Nous ne disons pas de les désactiver partout. Nous disons que, sur des machines aux accès sensibles, un délai de quelques heures ou un contrôle des extensions coûte peu.
La rapidité avec laquelle Cursor a fermé la marketplace et fait couper le serveur de l'attaquant nous paraît juste. Reste cependant le point central, à savoir comment la version a été publiée. Tant qu'aucune explication n'est donnée, toute évaluation du risque futur reste provisoire. Une erreur des attaquants a limité les dégâts, et il serait imprudent d'y compter la prochaine fois. Ceux qui utilisent des assistants IA pour coder devraient les accompagner d'une revue sérieuse, comme nous le rappelons dans le guide sur la revue de code avec l'IA.
Questions fréquentes
Suis-je à risque si j'utilise Claude Code sur VS Code ?
En général non. Les sources ne signalent aucune version malveillante sur Open VSX ni sur la marketplace officielle de Microsoft. Le problème concerne ceux qui ont installé ou mis à jour l'extension depuis la marketplace de Cursor entre 2.27 et 13.35 heure du Pacifique le 29 octobre.
Comment vérifier si j'ai la clé malveillante ?
Ouvre le fichier ~/.ssh/authorized_keys et cherche une clé étiquetée svc-telemetry. Si tu la trouves, suis les instructions de Cursor, isole la machine et renouvelle les identifiants accessibles.
L'attaquant pouvait-il entrer dans mon ordinateur ?
Cela dépend. Selon Cursor et Phorion, sur de nombreux systèmes Windows et macOS l'activation de SSH a échoué faute de droits ou à cause d'erreurs dans le code, donc le tunnel ne donnait pas accès. Si SSH était déjà actif, le risque subsiste, il vaut donc la peine de vérifier.
Mes mots de passe ont-ils été volés ?
Selon BleepingComputer, le malware ne vole pas directement les identifiants. Il envoie en revanche des données comme l'IP, le nom d'utilisateur, l'email Git et les noms de variables d'environnement sensibles. Avec l'accès SSH, l'attaquant aurait pu chercher autre chose manuellement.
Dois-je désactiver les mises à jour automatiques ?
Ce n'est pas une recommandation des sources. Gile signale que ceux qui les avaient activées ont pu recevoir le malware. Juge par toi-même, en fonction des secrets présents sur la machine et de la confiance que tu accordes à la marketplace où tu télécharges.
Ce qu'il faut surveiller dans les prochains mois
Nous attendons des explications de Cursor et d'Anthropic sur la façon dont la version a été publiée. Surveille aussi l'apparition d'autres cas similaires sur les marketplaces d'extensions. En attendant, il existe trois gestes pratiques.
- Contrôle
authorized_keyssur les ordinateurs portables et les serveurs, et supprime les clés que tu ne reconnais pas. - Garde les secrets de production hors des machines de développement et utilise des identifiants à courte durée de validité.
- Fais la liste des extensions installées dans tes éditeurs et supprime celles que tu n'utilises pas.



