
 Ing. Calogero Bono
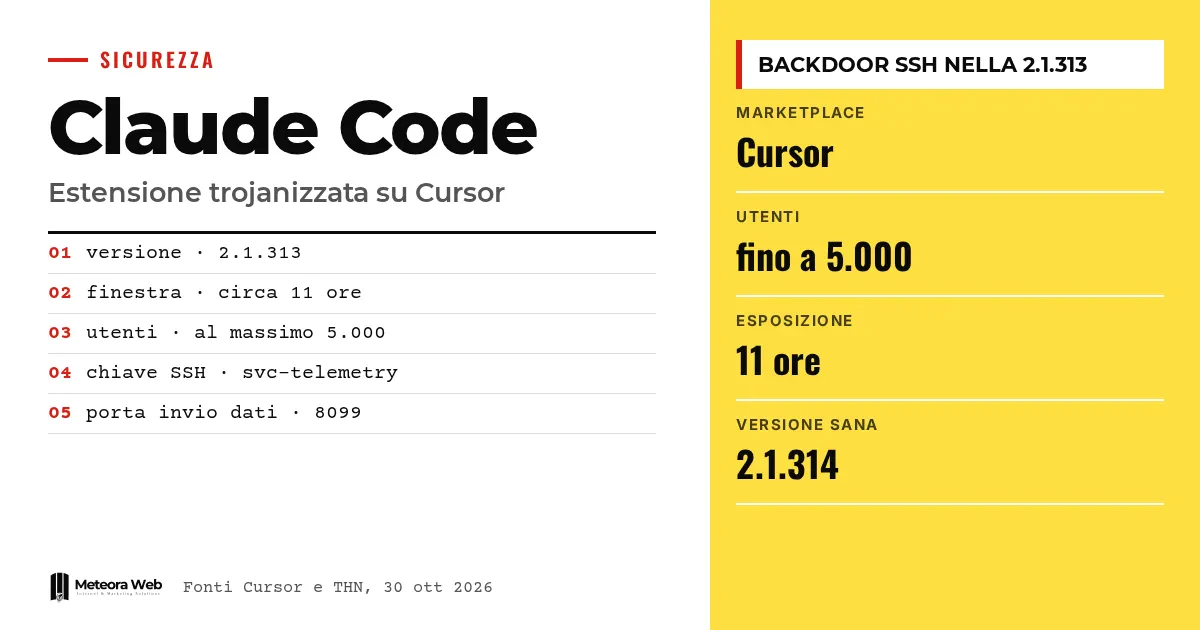
29 października 2026 roku zmanipulowana wersja rozszerzenia Claude Code od Anthropic była przez około 11 godzin dostępna w marketplace Cursora, edytora kodu wspieranego sztuczną inteligencją. Miała numer 2.1.313 i próbowała zainstalować trwałą backdoorę SSH. Cursor mówi o maksymalnie 5000 użytkownikach. Sprawa jest istotna, bo pakiet pojawił się pod tożsamością prawowitego wydawcy, a osoby z włączonymi automatycznymi aktualizacjami mogły go otrzymać bez żadnego działania z ich strony.
Kilka pojęć, zanim przejdziemy do faktów. Backdoor to ukryty dostęp do komputera, pozostawiony otwarty dla tego, kto go zainstalował. SSH to protokół, dzięki któremu łączy się zdalnie z maszyną przez wiersz poleceń. Reverse tunnel to połączenie inicjowane z komputera ofiary w stronę atakującego, dzięki czemu omija zapory i routery. Marketplace rozszerzeń to sklep, z którego edytor pobiera dodatkowe komponenty. Atak supply chain uderza w dostawcę lub kanał dystrybucji zamiast w ostateczny cel.
Co się stało na Cursorze?
Według BleepingComputer wersja 2.1.313 była dystrybuowana między 2.27 a 13.35 czasu pacyficznego 29 października. Cursor jest zbudowany na Visual Studio Code, otwartym edytorze Microsoftu, i obsługuje jego rozszerzenia. Rozszerzenie Claude Code wprowadza do edytora asystenta programistycznego Anthropic.
Cursor oświadczył, że złośliwej wersji nie opracowało Anthropic. The Hacker News zwraca jednak uwagę, że to sprostowanie nie rozwiązuje problemu. Sprawcy rozpowszechnili pakiet pod oficjalnym identyfikatorem rozszerzenia, anthropic.claude-code, a nie jako kopię o innej nazwie. Dla osoby patrzącej na edytor była to zwykła aktualizacja.
Jenn Gile, współzałożycielka OpenSourceMalware, wyjaśniła, że pakiet zawiera złośliwy loader o długości 66 linii, wstawiony przed legalnym kodem. Reszta rozszerzenia, według badaczy z Phorion i OpenSourceMalware cytowanych przez BleepingComputer, pozostała bez zmian. Dlatego pakiet działał dalej zgodnie z oczekiwaniami.
Cursor usunął rozszerzenie i na chwilę zamknął cały marketplace, by sprawdzić pozostałe rozszerzenia i wymienić wszystkie klucze dostępowe. Razem z dostawcą hostingu wyłączył serwer atakującego. Po wewnętrznym dochodzeniu firma twierdzi, że nie znalazła dowodów na inne skompromitowane wersje ani na skażenie oficjalnej dystrybucji.
Jak działał złośliwy kod?
Kod uruchamiał się przy ładowaniu rozszerzenia, bez żadnego działania użytkownika w Claude Code. Według The Hacker News aktywował się po starcie VS Code i otwarciu webview. Potem wykonywał precyzyjną sekwencję działań.
- Dopisywał do pliku
~/.ssh/authorized_keysklucz atakującego, oznaczony etykietą «svc-telemetry», by wyglądał niewinnie. - Próbował udostępnić maszynę przez SSH w systemach Windows, Linux i macOS i otwierał reverse tunnel do adresu IP kontrolowanego przez atakującego.
- Instalował mechanizm trwałości, czyli zadanie zaplanowane, wpis crontab lub LaunchAgent, z próbami ponownego połączenia mniej więcej co minutę na macOS i Windows.
- Wysyłał dane o maszynie na serwer atakującego żądaniem HTTP bez szyfrowania, na porcie 8099.
Zebrane dane obejmowały publiczny adres IP, nazwę hosta i lokalnego użytkownika, system operacyjny i architekturę procesora, katalog domowy i katalog roboczy, globalny e-mail Git oraz nazwy do 40 zmiennych środowiskowych zawierających słowa takie jak KEY, TOKEN, SECRET, PASS, AWS czy GCP. Wartości zmiennych nie trafiały do pierwszej wiadomości. Jak zauważa badacz Paul McCarty, same nazwy wystarczą jednak, by wiedzieć, jakie usługi chmurowe i jakie poświadczenia są skonfigurowane.
Błędy atakujących
Według Phorion błędy w procedurach konfiguracji SSH miały uniemożliwić zdalny dostęp w wielu systemach Windows i macOS. Na macOS malware sprawdza, czy zdalny dostęp jest włączony, uruchamiając polecenie bez uprawnień administratora, i zamiast stanu dostaje błąd. Aktywuje SSH tylko wtedy, gdy widzi słowo «Off», więc ten krok pomija. Na Windows próbuje zainstalować serwer OpenSSH przez /bin/sh, czyli powłokę Unixa, której zazwyczaj tam nie ma.
Także Cursor w swojej analizie wskazuje, że uruchomienie usługi SSH wymaga uprawnień administratora, których rozszerzenie zwykle nie ma. Tunel nie daje więc dostępu, jeśli serwer SSH nie działał wcześniej. Klucz, mechanizm trwałości i wysyłanie danych pozostają jednak aktywne.
Jak sprawdzić, czy zostałeś trafiony?
Cursor szacuje maksymalnie 5000 użytkowników, którzy zainstalowali wersję w ciągu około 11 godzin. Firma zapowiedziała, że skontaktuje się bezpośrednio z zainteresowanymi osobami. Gile ostrzega, że osoby z automatycznymi aktualizacjami Claude Code mogły otrzymać malware. Okno ekspozycji było krótkie, ale przy automatycznej aktualizacji wystarczyło niewiele.
Pierwsze sprawdzenie zalecane przez BleepingComputer to poszukanie na komputerze klucza SSH o nazwie «svc-telemetry». Jeśli incydent się potwierdzi, trzeba postępować zgodnie z instrukcjami Cursora. Dla dotkniętych maszyn zalecane jest odizolowanie ich, wymiana dostępnych sekretów, unieważnienie sesji i odtworzenie środowiska z bezpiecznych kopii zapasowych. The Hacker News dodaje, by usunąć nieautoryzowany klucz i mechanizmy trwałości. Cursor podkreśla, że te kroki warto wykonać także wtedy, gdy dostęp SSH się nie udał.
Osoby, które instalowały Claude Code z Open VSX lub z oficjalnego marketplace Microsoftu, nie są według dostępnych informacji zagrożone. Wcześniejsze zgłoszenia wspominały także o tych kanałach, ale zostały skorygowane, a Cursor pozostaje jedynym potwierdzonym źródłem złośliwej wersji.
Co zawiera wersja 2.1.314?
The Hacker News informuje, że 30 października 2026 roku złośliwa wersja została usunięta, a Anthropic opublikowało 2.1.314 w Open VSX i w marketplace Microsoftu. Oficjalne notatki wydania na GitHubie, w części, którą mogliśmy przeczytać, nie wspominają o incydencie. Wymieniają za to dziesiątki poprawek i kilka nowości dla środowisk firmowych.
Wśród nich jest ustawienie permissions.blockWritesOutsideWorkingDirectories, które sprawia, że Write, Edit i NotebookEdit odrzucają ścieżki spoza katalogów roboczych we wszystkich trybach uprawnień. To zmiany niezwiązane z atakiem, nie przedstawiamy ich więc jako reakcji na niego. Pokazują jednak, o co chodzi w dyskusji, czyli o granice dla asystenta, który zapisuje na dysku.
Ograniczenia, które warto znać
- Nie wiadomo, jak sprawcy opublikowali pakiet pod nazwą Anthropic w marketplace Cursora.
- Nie wiadomo, czy zostały skompromitowane systemy Cursora lub Anthropic. BleepingComputer skontaktował się z obiema firmami i nie podaje odpowiedzi.
- Liczba 5000 to maksimum zadeklarowane przez Cursora, a nie liczba zweryfikowana przez strony trzecie.
- Nie zaobserwowano kolejnych ładunków, ale tunel umożliwiałby wykonywanie poleceń lub przesyłanie plików, gdyby SSH było aktywne.
- To, że dostęp się nie udał w wielu systemach, to ocena Phorion i Cursora, a nie gwarancja dla każdej maszyny.
Co to zmienia dla osób pracujących w świecie cyfrowym
Dla programisty ryzyko nie leży tylko w bibliotekach, które importujesz. Leży także w narzędziach, których używasz do pisania kodu. Rozszerzenie ma dostęp do plików, zmiennych środowiskowych i kluczy SSH twojej maszyny, a często także do serwerów klientów.
Dla agencji lub firmy z zespołem programistów praktyczne pytanie brzmi – kto może co zainstalować. Jeśli służbowy laptop przechowuje klucze produkcyjne, skompromitowane rozszerzenie staje się problemem dla wszystkich połączonych systemów. Ten temat wpisuje się w zarządzanie dostawcami, o czym piszemy w przewodniku po rejestrze dostawców NIS2 i bezpieczeństwie łańcucha dostaw dla MŚP.
Dotyczy to także serwerów. Jeśli zarządzasz maszynami z hostingiem i zarządzanymi serwerami, regularne sprawdzanie authorized_keys to prosty gest, który w tym przypadku pozwoliłby wykryć podejrzany klucz. Jeśli chodzi o asystentów AI, różnice w bezpieczeństwie między dostawcami warto oceniać spokojnie, jak w naszym porównaniu Claude i OpenAI.
Nasza opinia
Zdanie «nie zostało opracowane przez Anthropic» jest technicznie prawdziwe i praktycznie mało przydatne. Dla użytkownika pakiet był Claude Code, z właściwą nazwą i numerem wersji zgodnym z prawdziwą serią. Kiedy marketplace na to pozwala, zaufanie do nazwy wydawcy przestaje chronić, a ciężar odpowiedzialności przechodzi na instalującego.
Sprawa pokazuje też ograniczenie automatycznych aktualizacji. Są przydatne przy łatkach bezpieczeństwa, ale w tym przypadku posłużyły jako kanał rozprzestrzeniania. Nie namawiamy do wyłączania ich wszędzie. Uważamy, że na maszynach z wrażliwym dostępem kilkugodzinne opóźnienie lub kontrola rozszerzeń kosztuje niewiele.
Doceniamy szybkość, z jaką Cursor zamknął marketplace i zatrzymał serwer atakującego. Pozostaje jednak nierozstrzygnięta kwestia centralna, czyli sposób opublikowania tej wersji. Dopóki nie ma wyjaśnienia, każda ocena przyszłego ryzyka jest wstępna. Błąd atakujących ograniczył szkody, ale nie warto na niego liczyć następnym razem. Osoby korzystające z asystentów AI przy kodzie powinny łączyć je z rzetelnym przeglądem, o czym piszemy w przewodniku po przeglądzie kodu z AI.
Najczęstsze pytania
Czy jestem zagrożony, jeśli używam Claude Code w VS Code?
Zazwyczaj nie. Źródła nie wskazują złośliwych wersji w Open VSX ani w oficjalnym marketplace Microsoftu. Problem dotyczy osób, które zainstalowały lub zaktualizowały rozszerzenie z marketplace Cursora między 2.27 a 13.35 czasu pacyficznego 29 października.
Jak sprawdzić, czy mam złośliwy klucz?
Otwórz plik ~/.ssh/authorized_keys i poszukaj klucza z etykietą svc-telemetry. Jeśli go znajdziesz, postępuj zgodnie z instrukcjami Cursora, odizoluj maszynę i wymień dostępne poświadczenia.
Czy atakujący mógł wejść do mojego komputera?
To zależy. Według Cursora i Phorion w wielu systemach Windows i macOS uruchomienie SSH się nie udało z powodu braku uprawnień lub błędów w kodzie, więc tunel nie dawał dostępu. Jeśli SSH było już włączone, ryzyko pozostaje, dlatego warto to sprawdzić.
Czy ktoś mógł ukraść moje hasła?
Według BleepingComputer malware nie kradnie poświadczeń bezpośrednio. Wysyła jednak dane, takie jak adres IP, nazwa użytkownika, e-mail Git i nazwy wrażliwych zmiennych środowiskowych. Mając dostęp SSH, atakujący mógłby samodzielnie poszukać czegoś więcej.
Czy powinienem wyłączyć automatyczne aktualizacje?
To nie jest zalecenie źródeł. Gile zaznacza, że osoby z włączonymi aktualizacjami mogły otrzymać malware. Oceń sam, biorąc pod uwagę sekrety przechowywane na maszynie i to, jak bardzo ufasz marketplace, z którego pobierasz rozszerzenia.
Czego pilnować w najbliższych miesiącach
Spodziewamy się wyjaśnień od Cursora i Anthropic dotyczących sposobu publikacji wersji. Warto też obserwować, czy pojawią się podobne przypadki w marketplace rozszerzeń. Na razie są trzy praktyczne kroki.
- Sprawdź
authorized_keysna laptopach i serwerach i usuń klucze, których nie rozpoznajesz. - Trzymaj sekrety produkcyjne poza maszynami deweloperskimi i używaj poświadczeń o krótkim czasie ważności.
- Zrób listę rozszerzeń zainstalowanych w swoich edytorach i usuń te, których nie używasz.



