
 Ing. Calogero Bono
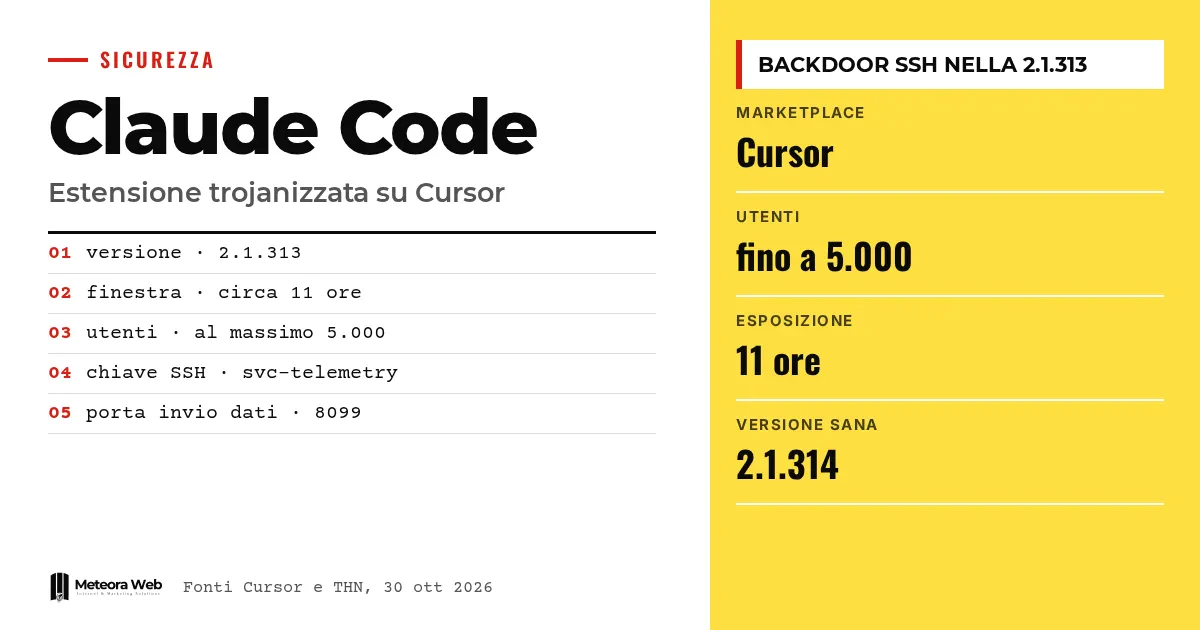
29 अक्टूबर 2026 को Anthropic के Claude Code एक्सटेंशन का छेड़छाड़ किया गया संस्करण लगभग 11 घंटे तक AI कोड एडिटर Cursor के मार्केटप्लेस पर उपलब्ध रहा। इसका नंबर 2.1.313 था और इसने एक स्थायी SSH बैकडोर इंस्टॉल करने की कोशिश की। Cursor के अनुसार अधिकतम 5,000 उपयोगकर्ता प्रभावित हो सकते हैं। यह खबर इसलिए मायने रखती है क्योंकि पैकेज वैध प्रकाशक की पहचान के साथ आया था, और जिन लोगों के स्वचालित अपडेट चालू थे, उन्हें बिना कुछ किए भी यह मिल सकता था।
कुछ शब्द, तथ्यों में जाने से पहले। backdoor कंप्यूटर में छिपी हुई पहुंच है, जिसे उसे लगाने वाले के लिए खुला छोड़ा जाता है। SSH वह प्रोटोकॉल है जिससे कमांड लाइन वाली मशीन से दूर बैठकर जुड़ा जाता है। reverse tunnel पीड़ित के कंप्यूटर से हमलावर की ओर शुरू होने वाला कनेक्शन है, जो फ़ायरवॉल और राउटर को पार कर जाता है। marketplace of extensions वह दुकान है जहां से एडिटर अतिरिक्त कंपोनेंट डाउनलोड करता है। supply chain हमला अंतिम निशाने के बजाय किसी आपूर्तिकर्ता या वितरण माध्यम पर होता है।
Cursor पर क्या हुआ?
BleepingComputer के अनुसार संस्करण 2.1.313 29 अक्टूबर को प्रशांत समय के 2.27 और 13.35 बजे के बीच वितरित हुआ। Cursor Microsoft के ओपन सोर्स एडिटर Visual Studio Code पर बना है और उसके एक्सटेंशन सपोर्ट करता है। Claude Code एक्सटेंशन Anthropic के प्रोग्रामिंग असिस्टेंट को एडिटर के भीतर ले आता है।
Cursor का कहना है कि छेड़छाड़ वाला संस्करण Anthropic ने नहीं बनाया था। The Hacker News का कहना है कि यह स्पष्टीकरण पूरी समस्या को नहीं सुलझाता। हमलावरों ने इसे एक अलग नाम वाली नकल के बजाय आधिकारिक एक्सटेंशन आईडी anthropic.claude-code के साथ वितरित किया। जो लोग इसे एडिटर में देख रहे थे, उनके लिए यह एक सामान्य अपडेट जैसा था।
OpenSourceMalware की सह-संस्थापक Jenn Gile के अनुसार पैकेज में 66 पंक्तियों का एक दुर्भावनापूर्ण लोडर था, जिसे वैध कोड से पहले डाला गया था। BleepingComputer में उद्धृत Phorion और OpenSourceMalware के शोधकर्ताओं के अनुसार बाकी एक्सटेंशन जैसा था वैसा ही रहा। इसी वजह से पैकेज अपेक्षित तरीके से काम करता रहा।
Cursor ने एक्सटेंशन हटा दिया और बाकी एक्सटेंशनों की जांच तथा सभी एक्सेस कीज़ बदलने के लिए पूरा मार्केटप्लेस कुछ समय के लिए बंद कर दिया। होस्टिंग प्रदाता के साथ मिलकर उसने हमलावर का सर्वर भी बंद करवाया। आंतरिक जांच के बाद कंपनी का कहना है कि उसे किसी और संस्करण या आधिकारिक वितरण के समझौते के सबूत नहीं मिले।
छिपा हुआ कोड कैसे काम करता था?
यह कोड एक्सटेंशन लोड होते ही चलना शुरू करता था, भले ही उपयोगकर्ता Claude Code को छुए नहीं। The Hacker News के अनुसार यह VS Code शुरू होने के बाद और webview खुलने पर सक्रिय होता था। इसके बाद यह एक तय क्रम में काम करता था।
- फ़ाइल
~/.ssh/authorized_keysमें हमलावर की एक कुंजी जोड़ता था, जिसका लेबल «svc-telemetry» रखा गया था ताकि वह हानिरहित लगे। - Windows, Linux और macOS पर मशीन को SSH से पहुंच योग्य बनाने की कोशिश करता था और हमलावर के नियंत्रण वाले IP पते की ओर reverse tunnel खोलता था।
- स्थायित्व के लिए एक शेड्यूल्ड टास्क, crontab एंट्री या LaunchAgent लगाता था, और macOS तथा Windows पर लगभग हर मिनट दोबारा कनेक्ट करने की कोशिश करता था।
- पोर्ट 8099 पर बिना एन्क्रिप्शन वाले HTTP अनुरोध से मशीन का डेटा हमलावर के सर्वर को भेजता था।
जुटाए गए डेटा में सार्वजनिक IP, होस्ट नाम और स्थानीय उपयोगकर्ता, ऑपरेटिंग सिस्टम और CPU आर्किटेक्चर, होम और वर्किंग फ़ोल्डर, ग्लोबल Git ईमेल और अधिकतम 40 एनवायरनमेंट वेरिएबल के नाम शामिल थे, जिनमें KEY, TOKEN, SECRET, PASS, AWS या GCP जैसे शब्द थे। वेरिएबल की वैल्यू पहले संदेश में नहीं जाती थी। लेकिन शोधकर्ता Paul McCarty के अनुसार केवल नाम भी बता देते हैं कि कौन सी क्लाउड सेवाएं और क्रेडेंशियल कॉन्फ़िगर हैं।
हमलावरों की गलतियां
Phorion के अनुसार SSH कॉन्फ़िगरेशन की रूटीन में बग थे, जिनकी वजह से कई Windows और macOS सिस्टम पर रिमोट एक्सेस नहीं खुल सका। macOS पर मैलवेयर बिना विशेषाधिकार वाली एक कमांड से जांचता था कि रिमोट एक्सेस चालू है या नहीं, लेकिन उसे स्थिति के बजाय एरर मिलता था। वह SSH तभी चालू करता था जब उसे «Off» शब्द दिखता था, इसलिए यह चरण छूट जाता था। Windows पर वह /bin/sh के जरिए OpenSSH सर्वर इंस्टॉल करने की कोशिश करता था, जो आमतौर पर वहां होता ही नहीं, क्योंकि वह Unix शेल है।
Cursor ने अपने विश्लेषण में भी बताया कि SSH सेवा चालू करने के लिए एडमिनिस्ट्रेटर अधिकार चाहिए, जो एक्सटेंशन के पास आमतौर पर नहीं होते। इसलिए अगर SSH सर्वर पहले से नहीं चल रहा था, तो tunnel से पहुंच नहीं मिलती थी। लेकिन कुंजी, स्थायित्व और डेटा भेजने वाला हिस्सा फिर भी सक्रिय रहता था।
क्या आप प्रभावित हुए हैं, यह कैसे जांचें?
Cursor का अनुमान है कि लगभग 11 घंटे की अवधि में इंस्टॉल करने वाले अधिकतम 5,000 उपयोगकर्ता प्रभावित हो सकते हैं। कंपनी ने कहा है कि वह प्रभावित उपयोगकर्ताओं से सीधे संपर्क करेगी। Gile चेतावनी देती हैं कि जिन लोगों के लिए Claude Code का स्वचालित अपडेट चालू था, उन तक मैलवेयर पहुंचा हो सकता है। एक्सपोज़र की अवधि छोटी थी, पर स्वचालित अपडेट के लिए इतना भी काफी था।
BleepingComputer द्वारा बताई गई पहली जांच यह है कि कंप्यूटर पर «svc-telemetry» नाम की SSH कुंजी खोजें। अगर प्रभाव की पुष्टि होती है, तो Cursor के निर्देशों का पालन करें। प्रभावित मशीनों के लिए सलाह है कि उन्हें अलग कर दें, पहुंच योग्य सीक्रेट बदल दें, सेशन रद्द करें और सुरक्षित बैकअप से वातावरण दोबारा बनाएं। The Hacker News सलाह देता है कि अनधिकृत कुंजी और स्थायित्व की व्यवस्थाएं हटा दी जाएं। Cursor कहता है कि SSH पहुंच विफल होने पर भी ये कदम उठाएं।
जिन्होंने Claude Code को Open VSX या Microsoft के आधिकारिक मार्केटप्लेस से इंस्टॉल किया, उनके प्रभावित होने की कोई रिपोर्ट नहीं है। शुरुआती रिपोर्टों में इन चैनलों का भी ज़िक्र था, पर उन्हें सुधार दिया गया, और छेड़छाड़ वाले संस्करण का एकमात्र पुष्ट स्रोत Cursor है।
संस्करण 2.1.314 में क्या है?
The Hacker News के अनुसार 30 अक्टूबर 2026 तक छेड़छाड़ वाला संस्करण हटाया जा चुका था और Anthropic ने 2.1.314 Open VSX और Microsoft के मार्केटप्लेस पर जारी कर दिया था। GitHub पर आधिकारिक रिलीज़ नोट्स में, जितना हम पढ़ पाए, घटना का ज़िक्र नहीं है। उनमें दर्जनों सुधार और एंटरप्राइज़ वातावरण के लिए कुछ नई सुविधाएं गिनाई गई हैं।
इनमें permissions.blockWritesOutsideWorkingDirectories सेटिंग है, जिससे Write, Edit और NotebookEdit किसी भी अनुमति मोड में वर्किंग फ़ोल्डर के बाहर के पथों को अस्वीकार करते हैं। ये बदलाव हमले से जुड़े नहीं हैं और यह निष्कर्ष हमारा अपना है, हम इन्हें इसका जवाब बताकर पेश नहीं कर रहे। फिर भी ये दिखाते हैं कि असली सवाल क्या है, यानी डिस्क पर लिखने वाले AI असिस्टेंट पर कौन सी सीमाएं लगाई जाएं।
जानने योग्य सीमाएं
- यह साफ नहीं है कि हमलावरों ने Cursor के मार्केटप्लेस पर Anthropic के नाम से पैकेज कैसे डाला।
- यह पता नहीं है कि Cursor या Anthropic के सिस्टम से समझौता हुआ था या नहीं। BleepingComputer ने दोनों कंपनियों से संपर्क किया, पर उसे कोई जवाब नहीं मिला।
- 5,000 का आंकड़ा Cursor का घोषित अधिकतम है, किसी तीसरे पक्ष की पुष्ट गिनती नहीं।
- बाद के किसी और पेलोड का पता नहीं चला है, लेकिन SSH सक्रिय होने पर tunnel से कमांड चलाना या फ़ाइलें भेजना संभव होता।
- कई सिस्टम पर पहुंच विफल रही, यह Phorion और Cursor का आकलन है, हर मशीन के लिए गारंटी नहीं।
डिजिटल काम करने वालों के लिए क्या बदलता है
डेवलपर के लिए जोखिम केवल उन लाइब्रेरी में नहीं है जिन्हें आप इम्पोर्ट करते हैं। यह उन टूल्स में भी है जिनसे आप कोड लिखते हैं। एक्सटेंशन को आपकी मशीन की फ़ाइलों, एनवायरनमेंट वेरिएबल और SSH कुंजियों तक पहुंच मिलती है, और अक्सर ग्राहक सर्वरों की कुंजियों तक भी।
किसी एजेंसी या कंपनी के लिए व्यावहारिक सवाल यह है कि कौन क्या इंस्टॉल कर सकता है। अगर किसी काम के लैपटॉप पर प्रोडक्शन कुंजियां रखी हैं, तो एक छेड़छाड़ किया गया एक्सटेंशन सभी जुड़े सिस्टम के लिए समस्या बन जाता है। यह विषय आपूर्तिकर्ता प्रबंधन से जुड़ा है, जैसा हम NIS2 सप्लायर रजिस्टर और छोटे व्यवसायों के लिए supply chain security की गाइड में समझाते हैं।
सर्वरों पर भी यही लागू होता है। अगर आप होस्टिंग और मैनेज्ड सर्वर चलाते हैं, तो authorized_keys की नियमित जांच एक सरल कदम है, और इस मामले में यही अनजान कुंजी दिखा सकता था। AI असिस्टेंट के मामले में भी सुरक्षा का अंतर सोच-समझकर आंकना चाहिए, जैसा हमने Claude और OpenAI की तुलना में देखा।
हमारी राय
«इसे Anthropic ने विकसित नहीं किया» वाली बात तकनीकी रूप से सही है, पर व्यावहारिक रूप से बहुत कम काम की है। उपयोगकर्ता के लिए पैकेज Claude Code था, सही नाम और ऐसे संस्करण नंबर के साथ जो असली सीरीज़ का अनुसरण करता था। जब मार्केटप्लेस ऐसा होने देता है, तो प्रकाशक के नाम पर भरोसा सुरक्षा नहीं देता, और जोखिम का बोझ इंस्टॉल करने वाले पर आ जाता है।
यह मामला स्वचालित अपडेट की एक सीमा भी दिखाता है। ये सुरक्षा पैच के लिए उपयोगी हैं, लेकिन इस प्रकरण में यही वितरण का रास्ता बने। हम यह नहीं कह रहे कि इन्हें हर जगह बंद कर दें। हमारा कहना है कि संवेदनशील पहुंच वाली मशीनों पर कुछ घंटों की देरी या एक्सटेंशन की जांच का खर्च बहुत कम है।
Cursor का मार्केटप्लेस बंद करने और हमलावर का सर्वर रुकवाने की गति सराहनीय थी। फिर भी मूल सवाल बाकी है, यानी संस्करण प्रकाशित कैसे हुआ। जब तक इसकी स्पष्ट व्याख्या नहीं आती, भविष्य के जोखिम का कोई भी आकलन अस्थायी रहेगा। हमलावरों की एक गलती ने नुकसान सीमित किया, पर अगली बार उस पर भरोसा करना समझदारी नहीं होगी। कोड में AI असिस्टेंट इस्तेमाल करने वालों को उसके साथ गंभीर समीक्षा भी रखनी चाहिए, जैसा हम AI के साथ कोड रिव्यू की गाइड में बताते हैं।
अक्सर पूछे जाने वाले प्रश्न
क्या VS Code पर Claude Code इस्तेमाल करने से मुझे खतरा है?
आम तौर पर नहीं। स्रोतों में Open VSX या Microsoft के आधिकारिक मार्केटप्लेस पर छेड़छाड़ वाले संस्करण की कोई रिपोर्ट नहीं है। समस्या उन लोगों की है जिन्होंने 29 अक्टूबर को प्रशांत समय के 2.27 और 13.35 बजे के बीच Cursor के मार्केटप्लेस से एक्सटेंशन इंस्टॉल या अपडेट किया।
मैं कैसे जांचूं कि मेरे पास दुर्भावनापूर्ण कुंजी है या नहीं?
फ़ाइल ~/.ssh/authorized_keys खोलें और «svc-telemetry» लेबल वाली कुंजी खोजें। अगर वह मिले, तो Cursor के निर्देशों का पालन करें, मशीन को अलग करें और पहुंच योग्य क्रेडेंशियल बदल दें।
क्या हमलावर मेरे कंप्यूटर में घुस सकता था?
यह निर्भर करता है। Cursor और Phorion के अनुसार कई Windows और macOS सिस्टम पर SSH चालू करना अधिकारों की कमी या कोड की गलतियों से विफल रहा, इसलिए tunnel से पहुंच नहीं मिलती थी। अगर SSH पहले से चालू था, तो जोखिम बना रहता है, इसलिए जांच करना बेहतर है।
क्या मेरे पासवर्ड चोरी हुए हैं?
BleepingComputer के अनुसार मैलवेयर सीधे क्रेडेंशियल नहीं चुराता। लेकिन वह IP, उपयोगकर्ता नाम, Git ईमेल और संवेदनशील एनवायरनमेंट वेरिएबल के नाम जैसे डेटा भेजता है। SSH पहुंच होने पर हमलावर हाथ से और भी खोज सकता था।
क्या मुझे स्वचालित अपडेट बंद कर देने चाहिए?
यह स्रोतों की सिफारिश नहीं है। Gile का कहना है कि जिनके अपडेट चालू थे, उन तक मैलवेयर पहुंच सकता था। आप अपनी मशीन पर मौजूद सीक्रेट्स और जिस मार्केटप्लेस से आप डाउनलोड करते हैं उस पर अपने भरोसे के आधार पर फैसला लें।
आने वाले महीनों में क्या जांचें
हम Cursor और Anthropic से यह जानने की उम्मीद करते हैं कि संस्करण कैसे प्रकाशित हुआ। यह भी देखें कि मार्केटप्लेस पर इसी तरह के और मामले सामने आते हैं या नहीं। फिलहाल तीन व्यावहारिक कदम हैं।
- लैपटॉप और सर्वरों पर
authorized_keysजांचें और जिन कुंजियों को आप पहचानते नहीं, उन्हें हटा दें। - प्रोडक्शन सीक्रेट्स को डेवलपमेंट मशीनों से दूर रखें और कम अवधि वाले क्रेडेंशियल इस्तेमाल करें।
- अपने एडिटर में इंस्टॉल एक्सटेंशन की सूची बनाएं और जो इस्तेमाल नहीं करते उन्हें हटा दें।



