
 Ing. Calogero Bono
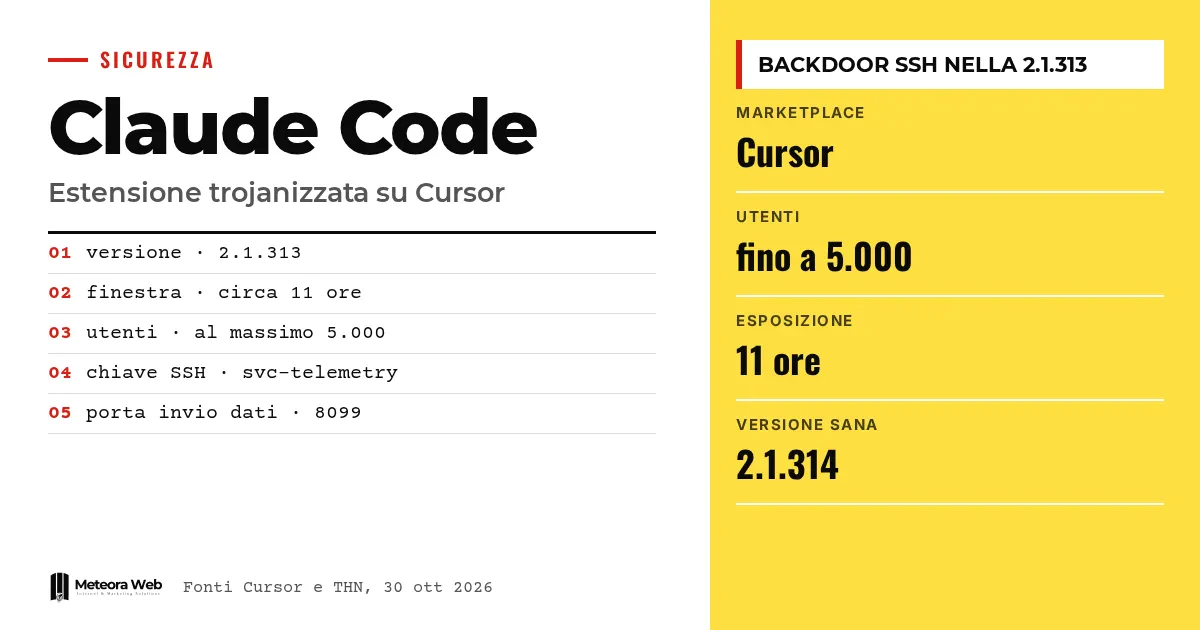
El 29 de octubre de 2026 una versión manipulada de la extensión Claude Code de Anthropic estuvo disponible durante unas 11 horas en el marketplace de Cursor, el editor de código con inteligencia artificial. Llevaba el número 2.1.313 e intentaba instalar una puerta trasera SSH persistente. Cursor habla de un máximo de 5.000 usuarios afectados. La noticia importa porque el paquete apareció con la identidad del editor legítimo, y quien tenía las actualizaciones automáticas activadas pudo recibirlo sin hacer nada.
Algunos términos antes de entrar en los hechos. Una puerta trasera es un acceso oculto a un ordenador, dejado abierto para quien lo colocó. SSH es el protocolo con el que se conecta de forma remota a una máquina por línea de comandos. Un reverse tunnel es una conexión que parte del ordenador de la víctima hacia el atacante, de modo que evita cortafuegos y routers. Un marketplace de extensiones es la tienda de donde el editor descarga los complementos. Un ataque supply chain golpea a un proveedor o a un canal de distribución en lugar del objetivo final.
¿Qué pasó en Cursor?
Según BleepingComputer, la versión 2.1.313 se distribuyó entre las 2.27 y las 13.35 hora del Pacífico del 29 de octubre. Cursor está construido sobre Visual Studio Code, el editor de código abierto de Microsoft, y admite sus extensiones. La extensión Claude Code lleva el asistente de programación de Anthropic dentro del editor.
Cursor ha declarado que la versión maliciosa no fue desarrollada por Anthropic. The Hacker News señala, sin embargo, que esta precisión no resuelve el problema. Los responsables la distribuyeron con el identificador oficial de la extensión, anthropic.claude-code, y no como una copia con otro nombre. Para quien la veía en el editor se trataba de una actualización normal.
Jenn Gile, cofundadora de OpenSourceMalware, explicó que el paquete contiene un cargador malicioso de 66 líneas insertado antes del código legítimo. El resto de la extensión, según los investigadores de Phorion y OpenSourceMalware citados por BleepingComputer, quedó sin cambios. Por eso el paquete seguía funcionando como se esperaba.
Cursor eliminó la extensión y cerró temporalmente todo el marketplace para revisar las demás extensiones y rotar todas las claves de acceso. Con el proveedor de hosting hizo apagar después el servidor del atacante. Tras la investigación interna, la empresa afirma no haber encontrado pruebas de otras versiones comprometidas ni de la distribución oficial.
¿Cómo funcionaba el código malicioso?
El código se activa cuando la extensión se carga, sin que el usuario toque Claude Code. Según The Hacker News, se activa tras el inicio de VS Code y al abrir la webview. Luego ejecuta una secuencia precisa.
- Añade al archivo
~/.ssh/authorized_keysuna clave del atacante, etiquetada «svc-telemetry» para que parezca inofensiva. - Intenta hacer la máquina accesible por SSH en Windows, Linux y macOS y abre un reverse tunnel hacia una dirección IP controlada por el atacante.
- Instala la persistencia, es decir, una tarea programada, una entrada de crontab o un LaunchAgent, con reintentos de reconexión aproximadamente cada minuto en macOS y Windows.
- Envía los datos de la máquina a un servidor del atacante mediante una solicitud HTTP no cifrada en el puerto 8099.
Los datos recogidos incluyen la IP pública, el nombre de host y el usuario local, el sistema operativo y la arquitectura de la CPU, la carpeta personal y la de trabajo, el correo global de Git y los nombres de hasta 40 variables de entorno que contienen palabras como KEY, TOKEN, SECRET, PASS, AWS o GCP. Los valores de las variables no viajan en el primer mensaje. Como señala el investigador Paul McCarty, los nombres bastan, sin embargo, para saber qué servicios en la nube y qué credenciales están configurados.
Los errores de los atacantes
Según Phorion, fallos en las rutinas de configuración SSH habrían impedido el acceso remoto en muchos sistemas Windows y macOS. En macOS el malware comprueba si el acceso remoto está activo con un comando ejecutado sin privilegios, y recibe un error en lugar del estado. Solo activa SSH si ve la palabra «Off», por lo que se salta el paso. En Windows intenta instalar el servidor OpenSSH mediante /bin/sh, un shell Unix que normalmente no está presente.
También Cursor, en su análisis, explica que activar el servicio SSH requiere derechos de administrador que la extensión normalmente no tiene. El túnel, por tanto, no daba acceso si el servidor SSH no estaba ya en ejecución. La clave, la persistencia y el envío de datos, en cambio, seguían activos.
¿Cómo saber si te han afectado?
Cursor estima un máximo de 5.000 usuarios, entre quienes instalaron la versión durante la ventana de unas 11 horas. También dijo que contactará directamente a los usuarios afectados. Gile advierte de que quien tenía Claude Code en actualización automática pudo recibir el malware. La exposición fue breve, pero para una actualización automática bastaba poco.
La primera comprobación que indica BleepingComputer es buscar en el ordenador una clave SSH llamada «svc-telemetry». Si el impacto se confirma, hay que seguir las instrucciones de Cursor. Para las máquinas afectadas la recomendación es aislarlas, rotar los secretos alcanzables, invalidar las sesiones y reconstruir el entorno desde copias de seguridad fiables. The Hacker News añade que hay que eliminar la clave no autorizada y los mecanismos de persistencia. Cursor insiste en seguir los pasos incluso cuando el acceso SSH falló.
Quien instaló Claude Code desde Open VSX o desde el marketplace oficial de Microsoft no parece afectado. Los primeros avisos hablaban también de esos canales, pero se corrigieron y Cursor es la única fuente confirmada de la versión maliciosa.
¿Qué dice la versión 2.1.314?
The Hacker News informa de que, a 30 de octubre de 2026, la versión maliciosa fue retirada y que Anthropic publicó la 2.1.314 en Open VSX y en el marketplace de Microsoft. Las notas de publicación oficiales en GitHub, en la parte que pudimos leer, no mencionan el incidente. En cambio enumeran decenas de correcciones y algunas novedades para entornos empresariales.
Entre ellas está la opción permissions.blockWritesOutsideWorkingDirectories, que hace que Write, Edit y NotebookEdit rechacen rutas fuera de las carpetas de trabajo en cualquier modo de permisos. Son cambios no relacionados con el ataque, y lo afirmamos nosotros, no los presentamos como una respuesta. Muestran, sin embargo, cuál es el tema en discusión – los límites que hay que poner a un asistente que escribe en el disco.
Límites que conviene conocer
- No está claro cómo los atacantes publicaron el paquete con el nombre de Anthropic en el marketplace de Cursor.
- No se sabe si los sistemas de Cursor o de Anthropic fueron comprometidos. BleepingComputer contactó con ambas empresas y no informa de respuestas.
- La cifra de 5.000 es un máximo declarado por Cursor, no un recuento verificado por terceros.
- No se observaron otras cargas útiles posteriores, pero el túnel habría permitido ejecutar comandos o transferir archivos si SSH estaba activo.
- Que el acceso fallara en muchos sistemas es una valoración de Phorion y de Cursor, no una garantía para cada máquina.
Qué cambia para quien trabaja con lo digital
Para quien desarrolla, el riesgo no está solo en las librerías que importas. También está en las herramientas que usas para escribir código. Una extensión tiene acceso a archivos, variables de entorno y claves SSH de tu máquina, y a menudo a las de los servidores de tus clientes.
Para una agencia o una empresa con desarrolladores, la pregunta práctica es quién puede instalar qué. Si un portátil de trabajo guarda claves de producción, una extensión comprometida se convierte en un problema para todos los sistemas conectados. El tema forma parte de la gestión de proveedores, como explicamos en la guía sobre el registro de proveedores NIS2 y la supply chain security para las PYME.
Vale también para los servidores. Si gestionas máquinas con hosting y servidores gestionados, revisar periódicamente authorized_keys es un gesto sencillo que aquí habría hecho aparecer la clave anómala. En el terreno de los asistentes de IA, recordamos que las diferencias de seguridad entre proveedores deben evaluarse con calma, como en nuestra comparación entre Claude y OpenAI.
Nuestra opinión
La frase no fue desarrollada por Anthropic es técnicamente cierta y prácticamente poco útil. Para el usuario el paquete era Claude Code, con el nombre correcto y un número de versión que seguía la serie real. Cuando un marketplace lo permite, la confianza en el nombre del editor deja de proteger, y el peso recae en quien instala.
El caso muestra también un límite de las actualizaciones automáticas. Son útiles para los parches de seguridad, pero en este episodio fueron el canal de difusión. No decimos que haya que desactivarlas en todas partes. Decimos que, en máquinas con accesos sensibles, un retraso de unas horas o una revisión de las extensiones tiene un coste bajo.
Nos pareció acertada la rapidez con la que Cursor cerró el marketplace y detuvo el servidor del atacante. Sigue sin resolverse, sin embargo, el punto central – cómo se publicó la versión. Mientras no haya una explicación, cualquier valoración del riesgo futuro es provisional. Un error de los atacantes limitó los daños, y sería imprudente contar con ello la próxima vez. Quien usa asistentes de IA en el código debería acompañarlos con una revisión seria, como recordamos en la guía sobre revisión de código con IA.
Preguntas frecuentes
¿Estoy en riesgo si uso Claude Code en VS Code?
En general no. Las fuentes no informan de versiones maliciosas en Open VSX ni en el marketplace oficial de Microsoft. El problema afecta a quien instaló o actualizó la extensión desde el marketplace de Cursor entre las 2.27 y las 13.35 hora del Pacífico del 29 de octubre.
¿Cómo compruebo si tengo la clave maliciosa?
Abre el archivo ~/.ssh/authorized_keys y busca una clave con la etiqueta svc-telemetry. Si la encuentras, sigue las instrucciones de Cursor, aísla la máquina y rota las credenciales alcanzables.
¿Podía el atacante entrar en mi ordenador?
Depende. Según Cursor y Phorion, en muchos sistemas Windows y macOS la activación de SSH falló por falta de derechos o por errores en el código, así que el túnel no daba acceso. Si SSH ya estaba activo, el riesgo permanece, por lo que conviene revisarlo.
¿Me han robado las contraseñas?
Según BleepingComputer, el malware no roba credenciales de forma directa. Sin embargo, envía datos como la IP, el nombre de usuario, el correo de Git y los nombres de variables de entorno sensibles. Con acceso SSH, el atacante podría haber buscado más por su cuenta.
¿Debo desactivar las actualizaciones automáticas?
No es una recomendación de las fuentes. Gile señala que quien las tenía activadas pudo recibir el malware. Valóralo tú, según los secretos que haya en la máquina y lo que confíes en el marketplace del que descargas.
Qué vigilar en los próximos meses
Esperamos explicaciones de Cursor y Anthropic sobre cómo se publicó la versión. Mira también si aparecen casos similares en los marketplaces de extensiones. Mientras tanto, hay tres pasos prácticos.
- Revisa
authorized_keysen portátiles y servidores, y elimina las claves que no reconozcas. - Mantén los secretos de producción fuera de las máquinas de desarrollo y usa credenciales de vida corta.
- Haz una lista de las extensiones instaladas en tus editores y elimina las que no uses.



