
 Ing. Calogero Bono
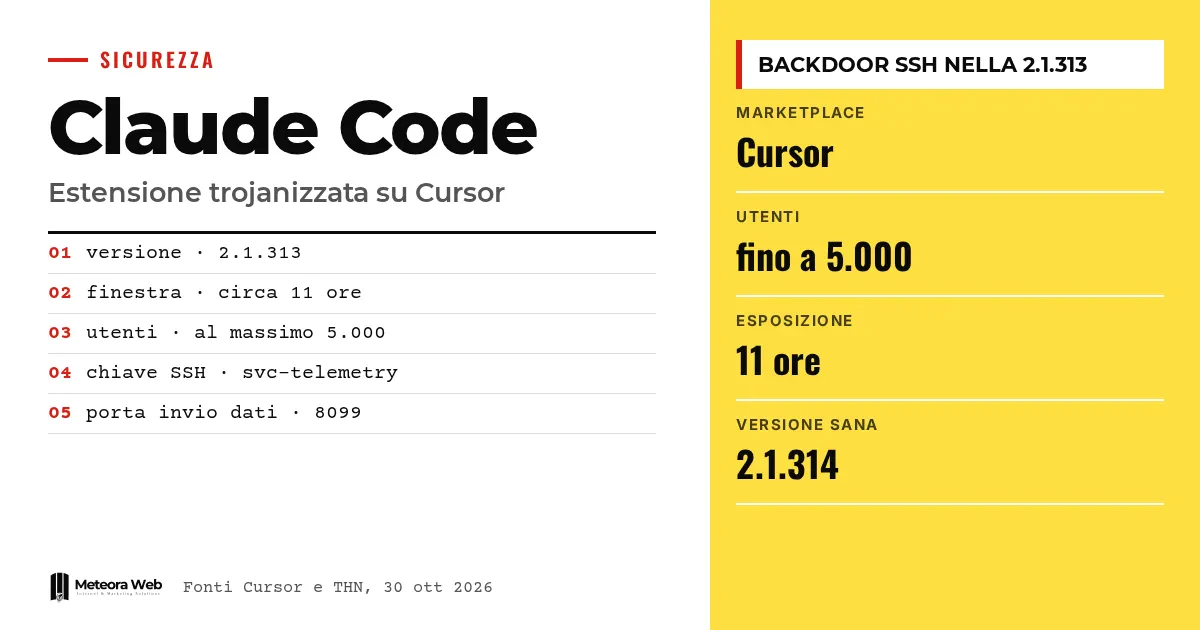
2026年10月29日、Anthropic社のClaude Code拡張機能を改ざんしたバージョンが、AI搭載のコードエディタであるCursorのマーケットプレイスで約11時間にわたり公開されていました。バージョン番号は2.1.313で、永続的なSSHバックドアを設置しようとするものでした。Cursor社は、影響を受けたユーザーは最大5,000人だと発表しています。このパッケージは正規の発行元の名前で表示されていたため、自動更新を有効にしていたユーザーは、何もしなくても受け取ってしまった可能性があります。
事実に入る前に、いくつかの用語を確認しておきます。バックドアとは、コンピュータに仕掛けた者だけが使える隠れた侵入経路のことです。SSHは、コマンドラインで遠隔地のマシンに接続するためのプロトコルです。リバースト ンネルは、被害者のコンピュータから攻撃者へ向けて張られる接続で、ファイアウォールやルーターを回避できます。拡張機能マーケットプレイスは、エディタが追加コンポーネントをダウンロードする配布場所です。サプライチェーン攻撃は、最終的な標的ではなく、そのベンダーや配布経路を狙う攻撃です。
Cursorで何が起きたのか?
BleepingComputerによると、バージョン2.1.313は10月29日の太平洋時間で2時27分から13時35分まで配布されていました。Cursorはマイクロソフトのオープンソースエディタ、Visual Studio Codeをベースに作られており、その拡張機能に対応しています。Claude Code拡張機能は、AnthropicのプログラミングアシスタントをエディタTに持ち込むものです。
Cursorは、悪意のあるバージョンはAnthropicが開発したものではないと発表しました。ただしThe Hacker Newsは、この説明では問題は解決しないと指摘しています。攻撃者は別名の複製ではなく、公式の拡張機能ID anthropic.claude-codeを使って配布していたからです。エディタを使う人にとっては、通常のアップデートに見えていました。
OpenSourceMalwareの共同創設者であるJenn Gile氏によると、このパッケージには正規のコードの前に、66行の悪意あるローダーが挿入されていました。BleepingComputerが引用したPhorionとOpenSourceMalwareの研究者によれば、残りの拡張機能部分は変更されていませんでした。そのため、パッケージは期待どおりに動作し続けていました。
Cursorは該当の拡張機能を削除し、他の拡張機能を点検して、すべてのアクセスキーを再発行するために、マーケットプレイス全体を一時的に停止しました。さらにホスティング業者と協力して、攻撃者のサーバーを停止させました。社内調査の結果、他のバージョンや正規の配布物が侵害された形跡は見つからなかったと同社は述べています。
悪意のあるコードはどのように動いたのか?
このコードは、ユーザーがClaude Codeを操作しなくても、拡張機能が読み込まれた時点で動き始めます。The Hacker Newsによると、VS Codeの起動後、webviewが開かれたときに作動します。その後、次の一連の処理を行います。
~/.ssh/authorized_keysファイルに、攻撃者の鍵を追加します。鍵には無害に見せるため「svc-telemetry」というラベルが付けられています。- Windows、Linux、macOSでSSH接続を可能にしようとし、攻撃者が管理するIPアドレスへのリバーストンネルを開きます。
- 永続化の仕組みとして、スケジュールタスク、crontabの項目、またはLaunchAgentを設定します。macOSとWindowsでは、約1分ごとに再接続を試みます。
- ポート8099を使い、暗号化されていないHTTPリクエストでマシンのデータを攻撃者のサーバーに送信します。
収集されるデータには、グローバルIPアドレス、ホスト名、ローカルユーザー名、OSとCPUアーキテクチャ、ホームフォルダと作業フォルダ、グローバルのGitメール、そしてKEY、TOKEN、SECRET、PASS、AWS、GCPといった語を含む環境変数の名前が最大40個含まれます。環境変数の値は最初のメッセージには含まれません。ただし研究者のPaul McCarty氏が指摘するように、変数名だけでも、どのクラウドサービスとどの認証情報が設定されているかは分かってしまいます。
攻撃者のミス
Phorionによると、SSH設定ルーチンのバグにより、多くのWindowsおよびmacOSシステムでリモートアクセスが有効にならなかった可能性があるとのことです。macOSでは、マルウェアは権限なしで実行されるコマンドでリモートアクセスの状態を確認しますが、状態ではなくエラーが返ってきます。そのため「Off」という文字列が見つかった場合にだけSSHを有効にしようとし、結果として処理を飛ばしてしまいます。Windowsでは、Unixシェルであり通常は存在しない/bin/sh経由でOpenSSHサーバーをインストールしようとします。
Cursorの分析でも、SSHサービスを有効にするには管理者権限が必要で、拡張機能は通常その権限を持っていないと説明されています。そのため、SSHサーバーがすでに動いていなければ、トンネルはアクセスを許しません。ただし、鍵の追加、永続化、データ送信は引き続き有効でした。
自分が被害を受けたかどうかをどう確認するか?
Cursorは、約11時間の公開期間中にこのバージョンをインストールした人のうち、最大5,000人が影響を受けたと見積もっています。また、影響を受けたユーザーには直接連絡するとしています。Gile氏は、Claude Codeの自動更新を有効にしていた人がマルウェアを受け取った可能性があると警告しています。露出していた時間は短かったものの、自動更新であれば、それで十分でした。
BleepingComputerが示す最初の確認方法は、PC内で「svc-telemetry」という名前のSSH鍵を検索することです。影響が確認された場合は、Cursorの指示に従ってください。該当するマシンについては、隔離し、到達可能なシークレットを更新し、セッションを無効化して、安全なバックアップから環境を再構築することが推奨されています。The Hacker Newsは、不正な鍵と永続化の仕組みを削除するよう付け加えています。Cursorは、SSHアクセスに失敗した場合でも、これらの手順を実行するよう強調しています。
Open VSXまたはマイクロソフトの公式マーケットプレイスからClaude Codeをインストールした人は、影響を受けていないとされています。初期の報道ではこれらの経路についても言及されていましたが、訂正され、Cursorが悪意あるバージョンの唯一の確認された出所となっています。
バージョン2.1.314では何が変わったのか?
The Hacker Newsによると、2026年10月30日時点で悪意のあるバージョンは削除され、Anthropicは2.1.314をOpen VSXとマイクロソフトのマーケットプレイスに公開しました。GitHubの公式リリースノートは、私たちが確認できた範囲では、今回の事件に言及していません。代わりに、多数の修正と企業環境向けのいくつかの新機能が記載されています。
その中にはpermissions.blockWritesOutsideWorkingDirectoriesという設定があり、これを有効にすると、Write、Edit、NotebookEditは、どの権限モードでも作業フォルダの外にあるパスへの書き込みを拒否します。これらの変更は攻撃とは関係がなく、これは私たちの解釈であり、対応策として紹介するものではありません。ただし、ディスクに書き込むアシスタントにどのような制限をかけるべきかという、今回の議論の中心的なテーマを示しています。
把握しておくべき制限事項
- 攻撃者がCursorのマーケットプレイスでAnthropicの名前でどのようにパッケージを公開できたのかは、分かっていません。
- CursorまたはAnthropicのシステムが侵害されたかどうかは不明です。BleepingComputerは両社に連絡しましたが、回答は報じられていません。
- 5,000人という数字はCursorが発表した最大値であり、第三者による検証済みの数ではありません。
- その後のペイロードは確認されていませんが、SSHが有効であった場合、トンネルを通じてコマンドの実行やファイル転送が可能だったと考えられます。
- 多くのシステムでアクセスが失敗したという評価は、PhorionとCursorによる見解であり、すべてのマシンについて保証されたものではありません。
デジタル業務に携わる人にとっての影響
開発者にとってのリスクは、インポートするライブラリだけにあるわけではありません。コードを書くために使うツールにもあります。拡張機能は、あなたのマシンのファイル、環境変数、SSH鍵にアクセスでき、多くの場合は顧客のサーバーの鍵にもアクセスできてしまいます。
開発者を抱える代理店や企業にとって実務上の問いは、誰が何をインストールできるかです。業務用ノートPCに本番環境の鍵が保存されている場合、侵害された拡張機能は接続されているすべてのシステムの問題になります。この課題はベンダー管理の領域に含まれ、NIS2のベンダー登録簿と中小企業向けのサプライチェーンセキュリティに関するガイドでも説明しています。
サーバーについても同様です。ホスティングおよびマネージドサーバーを運用している場合、authorized_keysを定期的に確認することは簡単でありながら効果的な対策です。今回のケースでも、その確認によって不審な鍵が見つかっていたはずです。AIアシスタントについては、ベンダーごとのセキュリティの違いを落ち着いて評価することが大切です。当サイトのClaudeとOpenAIの比較も参考にしてください。
編集部の見解
「Anthropicが開発したものではない」という説明は、技術的には正しいものの、実際にはほとんど役に立ちません。ユーザーにとっては、そのパッケージは正しい名前を持ち、実際のシリーズに続くバージョン番号を持つClaude Codeでした。マーケットプレイスがこれを許してしまう以上、発行元の名前への信頼はもはや保護にならず、判断の重みはインストールする側にかかってきます。
今回のケースは、自動更新の限界も示しています。自動更新はセキュリティパッチに役立ちますが、今回はまさに配布経路となってしまいました。私たちは、自動更新を全面的に切るべきだとは言いません。機密性の高いアクセス権を持つマシンであれば、数時間の更新遅延や拡張機能の確認を行うことのコストは小さいと考えます。
Cursorがマーケットプレイスを閉じ、攻撃者のサーバーを停止させるまでの対応の速さは妥当だったと思います。ただし、バージョンがどのように公開されたのかという中心的な点は未解明のままです。説明がなされるまでは、今後のリスクに関する評価は暫定的なものにとどまります。攻撃者のミスが被害を抑えましたが、次回も同じ幸運を期待するのは軽率でしょう。コードでAIアシスタントを使う人は、AIによるコードレビューに関するガイドでも述べているとおり、それを真剣なレビューと組み合わせるべきです。
よくある質問
VS CodeでClaude Codeを使っていたら危険ですか?
通常は危険ではありません。情報源によると、Open VSXや公式のMicrosoftマーケットプレイスで悪意のあるバージョンは報告されていません。問題になるのは、10月29日の太平洋時間2時27分から13時35分までの間に、Cursorのマーケットプレイスから拡張機能をインストールまたは更新した人です。
悪意のある鍵が入っているかどうか、どう確認すればいいですか?
~/.ssh/authorized_keysファイルを開き、svc-telemetryというラベルの鍵がないか探してください。見つかった場合は、Cursorの指示に従い、マシンを隔離して、到達可能な認証情報を更新してください。
攻撃者は私のコンピュータに侵入できたのでしょうか?
状況によります。CursorとPhorionによると、多くのWindowsおよびmacOSシステムでは、権限不足やコードのバグによりSSHの有効化に失敗したため、トンネルはアクセスを許しませんでした。SSHがすでに動いていた場合は、リスクが残るため、確認することをおすすめします。
私のパスワードは盗まれたのでしょうか?
BleepingComputerによると、このマルウェアは認証情報を直接盗むものではありません。ただし、IPアドレス、ユーザー名、Gitのメールアドレス、機密性の高い環境変数の名前などのデータを送信します。SSHアクセスがあれば、攻撃者はそのほかの情報を手作業で探すこともできたはずです。
自動更新を無効にすべきですか?
これは情報源による推奨ではありません。Gile氏は、自動更新を有効にしていた人がマルウェアを受け取った可能性があると指摘しています。マシンにある機密情報の量と、利用するマーケットプレイスをどの程度信頼できるかを踏まえて、ご自身で判断してください。
今後数か月で確認すべきこと
Cursorとアンソロピックから、バージョンがどのように公開されたのかについての説明が出ることを期待しています。また、拡張機能マーケットプレイスで同様の事例が出てこないかも注視してください。当面は、次の3つの実践的な対応がおすすめです。
- ノートPCやサーバーの
authorized_keysを確認し、心当たりのない鍵は削除してください。 - 本番環境のシークレットは開発用マシンに置かず、有効期限の短い認証情報を使ってください。
- エディタにインストールしている拡張機能を一覧にして、使っていないものは削除してください。



