
 Ing. Calogero Bono
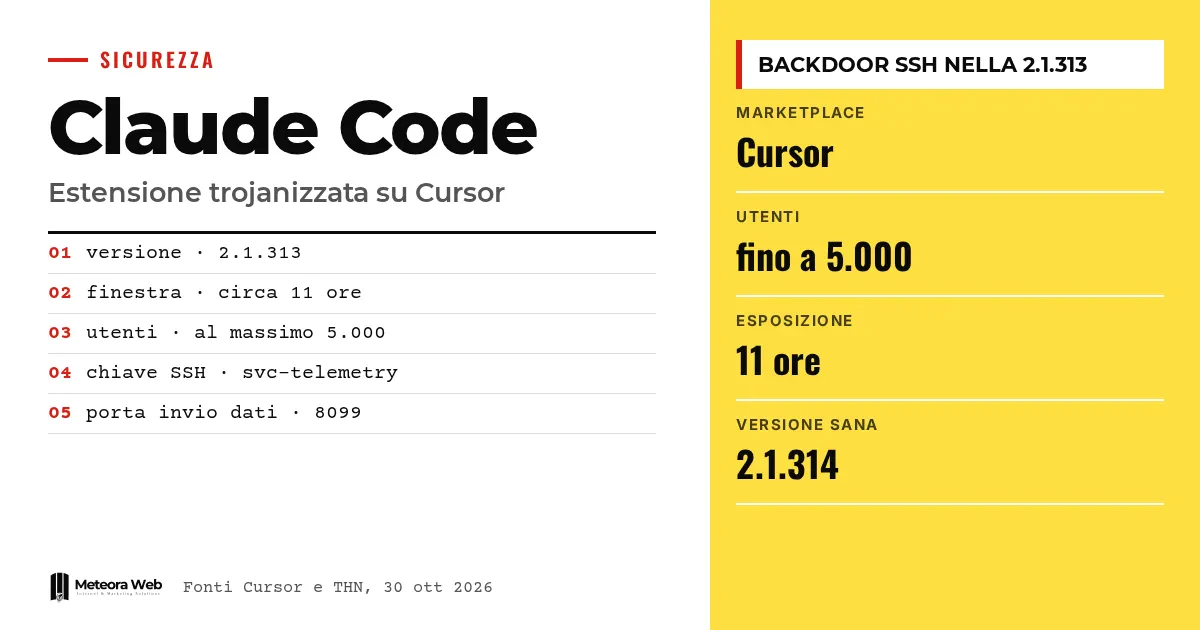
Em 29 de outubro de 2026, uma versão adulterada da extensão Claude Code, da Anthropic, ficou disponível por cerca de 11 horas no marketplace do Cursor, o editor de código com inteligência artificial. Ela trazia o número 2.1.313 e tentava instalar uma backdoor SSH persistente. O Cursor fala em no máximo 5.000 usuários afetados. O caso importa porque o pacote apareceu com a identidade do editor legítimo, e quem tinha as atualizações automáticas ativadas pode tê-lo recebido sem fazer nada.
Alguns termos antes de entrarmos nos fatos. Uma backdoor é um acesso oculto a um computador, deixado aberto para quem o instalou. SSH é o protocolo usado para se conectar remotamente a uma máquina por linha de comando. Um reverse tunnel é uma conexão que parte do computador da vítima em direção ao atacante, contornando firewalls e roteadores. Um marketplace de extensões é a loja de onde o editor baixa componentes adicionais. Um ataque supply chain atinge um fornecedor ou um canal de distribuição em vez do alvo final.
O que aconteceu no Cursor?
Segundo o BleepingComputer, a versão 2.1.313 foi distribuída entre 2.27 e 13.35 no horário do Pacífico em 29 de outubro. O Cursor é construído sobre o Visual Studio Code, o editor de código aberto da Microsoft, e suporta as suas extensões. A extensão Claude Code leva o assistente de programação da Anthropic para dentro do editor.
O Cursor declarou que a versão maliciosa não foi desenvolvida pela Anthropic. O The Hacker News observa, porém, que essa precisão não resolve o problema. Os responsáveis a distribuíram com o identificador oficial da extensão, anthropic.claude-code, e não como uma cópia com outro nome. Para quem a via no editor, era uma atualização normal.
Jenn Gile, cofundadora da OpenSourceMalware, explicou que o pacote contém um carregador malicioso de 66 linhas inserido antes do código legítimo. O restante da extensão, segundo os pesquisadores da Phorion e da OpenSourceMalware citados pelo BleepingComputer, permaneceu inalterado. Por isso, o pacote continuava funcionando como esperado.
O Cursor removeu a extensão e fechou temporariamente todo o marketplace para verificar as demais extensões e trocar todas as chaves de acesso. Junto com o provedor de hospedagem, fez desligar o servidor do atacante. Após a investigação interna, a empresa diz não ter encontrado provas de outras versões ou da distribuição oficial comprometidas.
Como o código malicioso funcionava?
O código é executado quando a extensão é carregada, sem que o usuário precise usar o Claude Code. Segundo o The Hacker News, ele é ativado após a inicialização do VS Code e ao abrir a webview. Em seguida, executa uma sequência precisa.
- Adiciona ao arquivo
~/.ssh/authorized_keysuma chave do atacante, rotulada como «svc-telemetry» para parecer inofensiva. - Tenta tornar a máquina acessível via SSH no Windows, Linux e macOS e abre um reverse tunnel para um endereço IP controlado pelo atacante.
- Instala a persistência, isto é, uma tarefa agendada, uma entrada no crontab ou um LaunchAgent, com tentativas de reconexão a cada minuto aproximadamente no macOS e no Windows.
- Envia os dados da máquina para um servidor do atacante por meio de uma requisição HTTP não criptografada na porta 8099.
Os dados coletados incluem IP público, nome do host e usuário local, sistema operacional e arquitetura da CPU, pasta home e pasta de trabalho, e-mail global do Git e os nomes de até 40 variáveis de ambiente que contenham palavras como KEY, TOKEN, SECRET, PASS, AWS ou GCP. Os valores das variáveis não são enviados na primeira mensagem. Como observa o pesquisador Paul McCarty, porém, apenas os nomes já deixam claro quais serviços de nuvem e quais credenciais estão configurados.
Os erros dos atacantes
Segundo a Phorion, falhas nas rotinas de configuração do SSH teriam impedido o acesso remoto em muitos sistemas Windows e macOS. No macOS, o malware verifica se o acesso remoto está ativo com um comando executado sem privilégios, recebe um erro em vez do estado e só ativa o SSH se vir a palavra «Off», o que faz com que pule essa etapa. No Windows, tenta instalar o servidor OpenSSH por meio de /bin/sh, um shell Unix que normalmente não existe nessa plataforma.
O Cursor, em sua análise, também explica que ativar o serviço SSH exige privilégios de administrador que a extensão normalmente não tem. Assim, o túnel não dava acesso se o servidor SSH não estava em execução. A chave, a persistência e o envio dos dados, porém, continuavam ativos.
Como saber se você foi afetado?
O Cursor estima no máximo 5.000 usuários, entre os que instalaram a versão durante a janela de cerca de 11 horas. Também disse que entrará em contato diretamente com os usuários afetados. Gile alerta que quem tinha o Claude Code com atualização automática pode ter recebido o malware. O tempo de exposição foi curto, mas, em uma atualização automática, bastava pouco.
A primeira verificação indicada pelo BleepingComputer é procurar no computador uma chave SSH chamada «svc-telemetry». Se o impacto for confirmado, siga as instruções do Cursor. Para as máquinas envolvidas, a recomendação é isolá-las, trocar os segredos acessíveis, invalidar as sessões e reconstruir o ambiente a partir de backups confiáveis. O The Hacker News acrescenta que é preciso remover a chave não autorizada e os mecanismos de persistência. O Cursor insiste em seguir esses passos mesmo quando o acesso SSH falhou.
Quem instalou o Claude Code pelo Open VSX ou pelo marketplace oficial da Microsoft não aparece como afetado. As primeiras notícias citavam também esses canais, mas foram corrigidas, e o Cursor é a única fonte confirmada da versão maliciosa.
O que diz a versão 2.1.314?
O The Hacker News informa que, até 30 de outubro de 2026, a versão maliciosa foi removida e que a Anthropic publicou a 2.1.314 no Open VSX e no marketplace da Microsoft. As notas de lançamento oficiais no GitHub, na parte que conseguimos ler, não mencionam o incidente. Elas listam, em vez disso, dezenas de correções e algumas novidades para ambientes corporativos.
Entre elas está a configuração permissions.blockWritesOutsideWorkingDirectories, que faz Write, Edit e NotebookEdit recusarem caminhos fora das pastas de trabalho em qualquer modo de permissões. São mudanças não ligadas ao ataque, e essa leitura é nossa, não a apresentamos como uma resposta. Elas mostram, porém, qual é o tema em discussão – os limites que devemos impor a um assistente que escreve no disco.
Limites que você precisa conhecer
- Não está claro como os atacantes publicaram o pacote com o nome da Anthropic no marketplace do Cursor.
- Não se sabe se os sistemas do Cursor ou da Anthropic foram comprometidos. O BleepingComputer contatou as duas empresas e não relata respostas.
- O número de 5.000 é um máximo declarado pelo Cursor, não uma contagem verificada por terceiros.
- Não foram observadas outras cargas posteriores, mas o túnel permitiria executar comandos ou transferir arquivos se o SSH estivesse ativo.
- Que o acesso tenha falhado em muitos sistemas é uma avaliação da Phorion e do Cursor, não uma garantia para cada máquina.
O que muda para quem trabalha com tecnologia
Para quem desenvolve, o risco não está apenas nas bibliotecas que você importa. Está também nas ferramentas que você usa para escrever código. Uma extensão tem acesso a arquivos, variáveis de ambiente e chaves SSH da sua máquina, e muitas vezes às dos servidores dos clientes.
Para uma agência ou empresa com desenvolvedores, a pergunta prática é quem pode instalar o quê. Se um notebook de trabalho guarda chaves de produção, uma extensão comprometida vira um problema para todos os sistemas conectados. O tema faz parte da gestão de fornecedores, como explicamos no guia sobre o registro de fornecedores NIS2 e a supply chain security para PMEs.
Vale também para servidores. Se você gerencia máquinas com hospedagem e servidores gerenciados, verificar periodicamente o authorized_keys é um gesto simples que, neste caso, teria revelado a chave anômala. No campo dos assistentes de IA, lembramos que as diferenças de segurança entre fornecedores devem ser avaliadas com calma, como no nosso comparativo entre Claude e OpenAI.
Nossa opinião
A frase não foi desenvolvida pela Anthropic é tecnicamente verdadeira e pouco útil na prática. Para o usuário, o pacote era o Claude Code, com o nome certo e um número de versão que seguia a série real. Quando um marketplace permite isso, a confiança no nome do editor deixa de proteger, e o peso recai sobre quem instala.
O caso também mostra um limite das atualizações automáticas. Elas são úteis para correções de segurança, mas, neste episódio, foram o canal de disseminação. Não dizemos para desligá-las em todos os lugares. Dizemos que, em máquinas com acessos sensíveis, um atraso de algumas horas ou uma verificação das extensões tem um custo baixo.
Consideramos correta a rapidez com que o Cursor fechou o marketplace e derrubou o servidor do atacante. Continua em aberto, porém, o ponto central – como a versão foi publicada. Enquanto não houver uma explicação, qualquer avaliação sobre o risco futuro é provisória. Um erro dos atacantes limitou os danos, e seria imprudente contar com isso na próxima vez. Quem usa assistentes de IA no código deveria acompanhá-los de uma revisão séria, como lembramos no guia sobre code review com IA.
Perguntas frequentes
Estou em risco se uso o Claude Code no VS Code?
Em geral, não. As fontes não relatam versões maliciosas no Open VSX nem no marketplace oficial da Microsoft. O problema afeta quem instalou ou atualizou a extensão pelo marketplace do Cursor entre 2.27 e 13.35 no horário do Pacífico de 29 de outubro.
Como verifico se tenho a chave maliciosa?
Abra o arquivo ~/.ssh/authorized_keys e procure uma chave com o rótulo svc-telemetry. Se encontrá-la, siga as instruções do Cursor, isole a máquina e troque as credenciais acessíveis.
O atacante podia entrar no meu computador?
Depende. Segundo o Cursor e a Phorion, em muitos sistemas Windows e macOS a ativação do SSH falhou por falta de privilégios ou por erros no código, então o túnel não dava acesso. Se o SSH já estava ativo, o risco continua, por isso vale verificar.
Minhas senhas foram roubadas?
Segundo o BleepingComputer, o malware não rouba credenciais diretamente. Ele envia, porém, dados como IP, nome de usuário, e-mail do Git e nomes de variáveis de ambiente sensíveis. Com o acesso SSH, o atacante poderia procurar outras informações manualmente.
Devo desativar as atualizações automáticas?
Não é uma recomendação das fontes. Gile informa que quem as tinha ativadas pode ter recebido o malware. Avalie você mesmo, considerando os segredos presentes na máquina e o quanto confia no marketplace de onde baixa.
O que observar nos próximos meses
Esperamos explicações do Cursor e da Anthropic sobre como a versão foi publicada. Observe também se surgirão casos semelhantes nos marketplaces de extensões. Enquanto isso, há três medidas práticas.
- Verifique o
authorized_keysem notebooks e servidores, e remova as chaves que você não reconhece. - Mantenha os segredos de produção fora das máquinas de desenvolvimento e use credenciais de validade curta.
- Faça uma lista das extensões instaladas nos seus editores e remova as que não usa.



