
 Ing. Calogero Bono
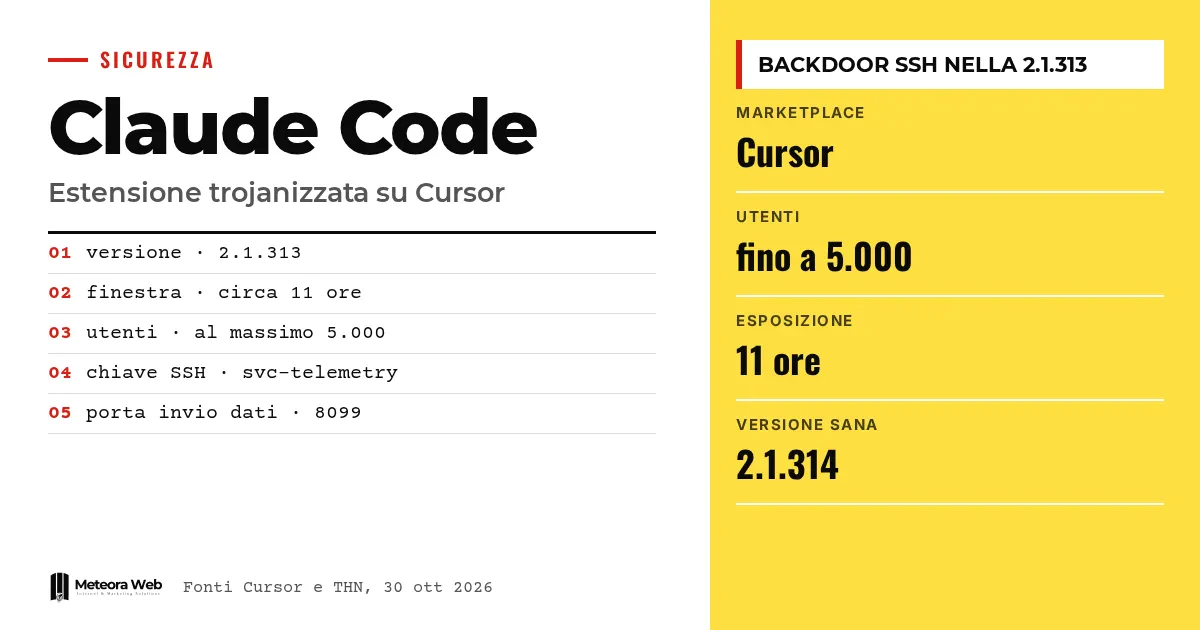
29 Ekim 2026'da, Anthropic'in Claude Code eklentisinin değiştirilmiş bir sürümü yaklaşık 11 saat boyunca yapay zekâ destekli kod editörü Cursor'un marketinde kaldı. Sürüm numarası 2.1.313'tü ve kalıcı bir SSH arka kapısı kurmaya çalışıyordu. Cursor, en fazla 5.000 kullanıcının etkilendiğini söylüyor. Konu önemli, çünkü paket meşru yayıncının kimliğiyle göründü ve otomatik güncellemeleri açık olan kullanıcılar hiçbir şey yapmadan bunu almış olabilir.
Olayların ayrıntılarına girmeden önce birkaç terim. Arka kapı, bir bilgisayara gizlice bırakılmış ve yerleştiren kişi için açık tutulan erişim yoludur. SSH, bir makineye komut satırı üzerinden uzaktan bağlanmak için kullanılan protokoldür. Reverse tunnel, kurbanın bilgisayarından saldırgana doğru başlayan bir bağlantıdır ve güvenlik duvarlarını ve yönlendiricileri aşmaya yarar. Eklenti marketi, editörün ek bileşenleri indirdiği mağazadır. Tedarik zinciri saldırısı, asıl hedef yerine bir tedarikçiyi ya da dağıtım kanalını vurur.
Cursor'da ne oldu?
BleepingComputer'ın aktardığına göre 2.1.313 sürümü 29 Ekim'de Pasifik saatiyle 02.27 ile 13.35 arasında dağıtıldı. Cursor, Microsoft'un açık kaynaklı editörü Visual Studio Code üzerine kurulu ve onun eklentilerini destekliyor. Claude Code eklentisi, Anthropic'in programlama asistanını editöre taşıyor.
Cursor, kötü amaçlı sürümün Anthropic tarafından geliştirilmediğini açıkladı. The Hacker News ise bu açıklamanın sorunu tek başına kapatmadığına dikkat çekiyor. Çünkü saldırganlar paketi farklı bir adla bir kopya olarak değil, eklentinin resmi kimliği olan anthropic.claude-code ile dağıttı. Editörde bunu görenler için bu sıradan bir güncellemeydi.
OpenSourceMalware'in cofondatörü Jenn Gile, paketin ana kodun önüne eklenmiş 66 satırlık kötü amaçlı bir yükleyici içerdiğini anlattı. BleepingComputer'ın aktardığı Phorion ve OpenSourceMalware araştırmacılarına göre eklentinin geri kalanı değişmeden kalmıştı. Bu yüzden paket, beklendiği gibi çalışmaya devam ediyordu.
Cursor eklentiyi kaldırdı ve diğer eklentileri kontrol etmek ile tüm erişim anahtarlarını yenilemek için marketi geçici olarak kapattı. Ayrıca barındırma sağlayıcısıyla birlikte saldırganın sunucusunun kapatılmasını sağladı. İç soruşturmanın ardından şirket, başka sürümlerin ya da resmi dağıtımın ele geçirildiğine dair bir kanıt bulmadığını söylüyor.
Kötü amaçlı kod nasıl çalışıyordu?
Kod, eklenti yüklendiğinde devreye giriyor ve kullanıcının Claude Code'a dokunmasına gerek kalmıyor. The Hacker News'e göre VS Code açıldıktan ve webview penceresi geldiğinde etkinleşiyor. Ardından şu adımları izliyor.
~/.ssh/authorized_keysdosyasına, zararsız görünsün diye „svc-telemetry“ etiketli bir saldırgan anahtarı ekliyor.- Makineyi Windows, Linux ve macOS üzerinde SSH ile erişilebilir hale getirmeye çalışıyor ve saldırganın kontrolündeki bir IP adresine reverse tunnel açıyor.
- Kalıcılık sağlamak için zamanlanmış bir görev, crontab kaydı ya da LaunchAgent kuruyor. macOS ve Windows'ta yaklaşık her dakika yeniden bağlanmayı deniyor.
- Makinenin verilerini 8099 numaralı bağlantı noktası üzerinden, şifrelenmemiş bir HTTP isteğiyle saldırganın sunucusuna gönderiyor.
Toplanan veriler arasında genel IP adresi, ana makine adı ve yerel kullanıcı, işletim sistemi ve işlemci mimarisi, ana dizin ve çalışma dizini, genel Git e-postası ile KEY, TOKEN, SECRET, PASS, AWS ya da GCP gibi kelimeler içeren en fazla 40 ortam değişkeninin adları yer alıyor. Değişkenlerin değerleri ilk mesajda gönderilmiyor. Ancak araştırmacı Paul McCarty'nin belirttiği gibi, yalnızca adlar bile hangi bulut servislerinin ve hangi kimlik bilgilerinin kullanıldığını ortaya koymaya yetiyor.
Saldırganların hataları
Phorion'a göre SSH yapılandırma rutinlerindeki hatalar, birçok Windows ve macOS sisteminde uzaktan erişimi engelledi. macOS'ta kötü amaçlı yazılım, uzaktan erişimin açık olup olmadığını ayrıcalık gerektirmeyen bir komutla kontrol ediyor ama durum yerine hata alıyor. SSH'ı yalnızca çıktıda „Off“ kelimesini görürse açıyor, bu yüzden adımı atlıyor. Windows'ta ise genellikle bulunmayan bir Unix kabuğu olan /bin/sh üzerinden OpenSSH sunucusunu kurmaya çalışıyor.
Cursor da analizinde, SSH servisini etkinleştirmenin genellikle eklentinin sahip olmadığı yönetici yetkilerini gerektirdiğini belirtiyor. Dolayısıyla SSH sunucusu zaten çalışmıyorsa tünel erişim sağlamıyor. Anahtar, kalıcılık ve veri gönderimi ise yine de aktif kalıyor.
Etkilenip etkilenmediğini nasıl anlarsın?
Cursor, yaklaşık 11 saatlik pencerede sürümü kuranlar arasında en fazla 5.000 kullanıcı olduğunu tahmin ediyor. Etkilenen kullanıcılarla doğrudan iletişime geçeceğini de söyledi. Gile, Claude Code'u otomatik güncellemeye açık tutan kullanıcıların kötü amaçlı yazılımı almış olabileceği konusunda uyarıyor. Maruz kalma süresi kısa olsa da otomatik bir güncelleme için bu süre yeterliydi.
BleepingComputer'ın belirttiği ilk kontrol, bilgisayarda „svc-telemetry“ adlı bir SSH anahtarı olup olmadığına bakmak. Etki doğrulanırsa Cursor'un talimatlarını izlemek gerekiyor. Etkilenen makineler için öneri, onları ağdan ayırmak, erişilebilen gizli bilgileri yenilemek, oturumları sonlandırmak ve ortamı güvenilir yedeklerden yeniden kurmak. The Hacker News ise yetkisiz anahtarın ve kalıcılık mekanizmalarının kaldırılmasını ekliyor. Cursor, SSH erişimi başarısız olmuş olsa bile adımların uygulanmasında ısrar ediyor.
Claude Code'u Open VSX'ten ya da Microsoft'un resmi marketinden kuranların etkilenmediği belirtiliyor. İlk bildirimler bu kanallardan da söz etmişti, ancak bunlar düzeltildi ve kötü amaçlı sürümün tek doğrulanmış kaynağı Cursor oldu.
2.1.314 sürümü ne diyor?
The Hacker News, kötü amaçlı sürümün 30 Ekim 2026 itibarıyla kaldırıldığını ve Anthropic'in 2.1.314 sürümünü Open VSX'e ve Microsoft marketine yüklediğini aktarıyor. GitHub'daki resmi sürüm notları, okuyabildiğimiz kısmında olaydan bahsetmiyor. Bunun yerine onlarca düzeltme ve kurumsal ortamlar için bazı yenilikler listeleniyor.
Bunlar arasında permissions.blockWritesOutsideWorkingDirectories ayarı da var. Bu ayar, tüm izin modlarında Write, Edit ve NotebookEdit araçlarının çalışma dizinlerinin dışındaki yolları reddetmesini sağlıyor. Bu değişiklikler saldırıyla bağlantılı değil ve bunu biz tahmin ediyoruz, saldırıya yanıt olarak sunmuyoruz. Yine de diskte yazma yapabilen bir asistana hangi sınırların konması gerektiği sorusunun ne kadar önemli olduğunu gösteriyorlar.
Bilinmesi gereken sınırlar
- Saldırganların paketi Cursor marketinde Anthropic adına nasıl yayınladığı açık değil.
- Cursor'un ya da Anthropic'in sistemlerinin ele geçirilip geçirilmediği bilinmiyor. BleepingComputer her iki şirketle de iletişime geçti ve yanıt aldığını bildirmiyor.
- 5.000 rakamı Cursor'un açıkladığı bir üst sınır, üçüncü bir taraf tarafından doğrulanmış bir sayım değil.
- Sonraki kötü amaçlı yükler gözlenmedi, ancak SSH etkinse tünel komut çalıştırmaya ya da dosya aktarmaya izin verebilirdi.
- Birçok sistemde erişimin başarısız olduğu, Phorion ve Cursor'un değerlendirmesi. Her makine için bir garanti değil.
Dijital işlerle uğraşanlar için ne değişiyor?
Geliştirici olarak risk yalnızca kullandığın kütüphanelerde değil. Kod yazmak için kullandığın araçlarda da var. Bir eklenti makinenin dosyalarına, ortam değişkenlerine ve SSH anahtarlarına, çoğu zaman müşteri sunucularının anahtarlarına da erişebilir.
Geliştiricileri olan bir ajans ya da şirket için pratik soru, kimin neyi kurabildiği. Bir iş dizüstü bilgisayarı üretim anahtarlarını tutuyorsa, ele geçirilmiş bir eklenti bağlı tüm sistemler için sorun olur. Bu konu, tedarikçi yönetiminin bir parçası. Bunu NIS2 tedarikçi kaydı ve KOBİ'ler için tedarik zinciri güvenliği rehberinde anlatıyoruz.
Bu durum sunucular için de geçerli. Barındırma ve yönetilen sunucular işletiyorsan authorized_keys dosyasını düzenli olarak kontrol etmek basit bir alışkanlık ve bu olayda anormal anahtarı ortaya çıkarabilirdi. Yapay zekâ asistanlarında ise sağlayıcılar arasındaki güvenlik farklarını sakince değerlendirmek gerekiyor. Bunu Claude ve OpenAI karşılaştırmamızda ele aldık.
Bizim değerlendirmemiz
„Anthropic tarafından geliştirilmedi“ cümlesi teknik olarak doğru, ama pratikte pek işe yaramıyor. Kullanıcı için paket doğru adı ve gerçek sürüm serisini izleyen bir sürüm numarasını taşıyan Claude Code'du. Bir market bunu mümkün kılıyorsa, yayıncının adına duyulan güven koruma sağlamaz hale gelir ve sorumluluk kuranın üzerine biner.
Olay, otomatik güncellemelerin bir sınırını da gösteriyor. Güvenlik yamaları için faydalılar, ama bu olayda dağıtım kanalı oldular. Hepsini kapatmanı söylemiyoruz. Hassas erişimi olan makinelerde birkaç saatlik bir gecikmenin ya da eklentilerin bir kontrolünün maliyetinin düşük olduğunu düşünüyoruz.
Cursor'un marketi hızla kapatması ve saldırganın sunucusunu durdurması bence doğruydu. Ancak asıl nokta hâlâ açık – sürümün nasıl yayınlandığı. Bir açıklama gelene kadar gelecekteki risk hakkında her değerlendirme geçici kalır. Saldırganların yaptığı bir hata zararı sınırladı, ama bir dahaki sefere buna güvenmek akıllıca olmaz. Kodda yapay zekâ asistanı kullanan biri, bunları ciddi bir gözden geçirmeyle desteklemeli. Bunu yapay zekâ ile kod incelemesi rehberinde anlatıyoruz.
Sık sorulan sorular
VS Code'da Claude Code kullanırsam risk altında mıyım?
Genellikle hayır. Kaynaklar, Open VSX'te ya da Microsoft'un resmi marketinde kötü amaçlı bir sürüm bildirmiyor. Sorun, eklentiyi 29 Ekim'de Pasifik saatiyle 02.27 ile 13.35 arasında Cursor marketinden kurmuş ya da güncellemiş olanları ilgilendiriyor.
Kötü amaçlı anahtara sahip olup olmadığımı nasıl kontrol ederim?
~/.ssh/authorized_keys dosyasını aç ve „svc-telemetry“ etiketli bir anahtar ara. Bulursan Cursor'un talimatlarını izle, makineyi ağdan ayır ve erişilebilen kimlik bilgilerini yenile.
Saldırgan bilgisayarıma girebilir miydi?
Duruma bağlı. Cursor ve Phorion'a göre birçok Windows ve macOS sisteminde SSH'ın etkinleştirilmesi yetki eksikliği ya da kod hataları yüzünden başarısız oldu, dolayısıyla tünel erişim sağlamadı. SSH zaten açıksa risk sürüyor, bu yüzden kontrol etmek iyi olur.
Parolalarım çalındı mı?
BleepingComputer'a göre kötü amaçlı yazılım kimlik bilgilerini doğrudan çalmıyor. Ancak IP adresi, kullanıcı adı, Git e-postası ve hassas ortam değişkeni adları gibi verileri gönderiyor. SSH erişimi olan bir saldırgan ise başka şeyleri elle arayabilirdi.
Otomatik güncellemeleri kapatmam gerekir mi?
Bu kaynakların bir önerisi değil. Gile, otomatik güncellemeyi açık tutanların kötü amaçlı yazılımı almış olabileceğini belirtiyor. Karar senin – makinedeki gizli bilgilere ve indirdiğin marketin güvenilirliğine göre değerlendir.
Önümüzdeki aylarda neyi kontrol etmeli?
Cursor ve Anthropic'ten sürümün nasıl yayınlandığına dair açıklamalar bekliyoruz. Eklenti marketlerinde benzer başka vakaların çıkıp çıkmadığına da bak. Bu arada üç pratik adım var.
- Dizüstü bilgisayarlarda ve sunucularda
authorized_keysdosyasını kontrol et ve tanımadığın anahtarları kaldır. - Üretim gizli bilgilerini geliştirme makinelerinin dışında tut ve kısa süreli kimlik bilgileri kullan.
- Editörlerine kurulu eklentilerin bir listesini çıkar ve kullanmadıklarını kaldır.



