
 Ing. Calogero Bono
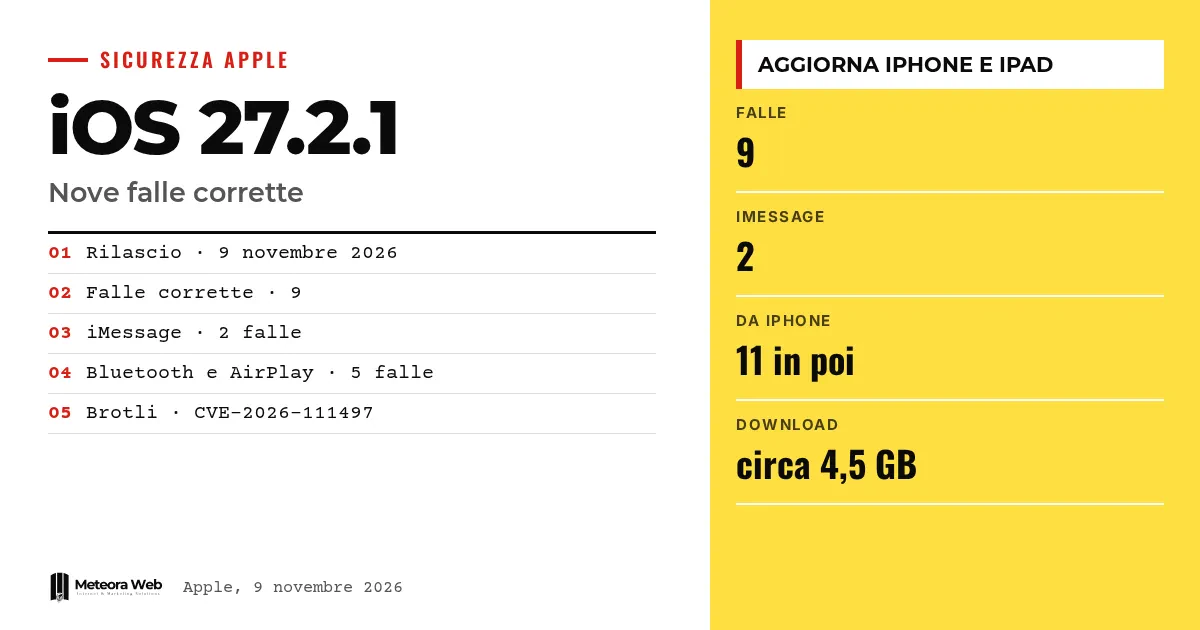
Le 9 novembre 2026, Apple a publié iOS 27.2.1 et iPadOS 27.2.1, une mise à jour qui paraît mineure dans ses notes courtes, mais dont la page de sécurité corrige neuf vulnérabilités. Deux concernent les conversations de groupe d'iMessage, d'autres touchent l'appairage Bluetooth et AirPlay. C'est important, car certaines failles ne demandaient aucune action de la part de la victime, et tous les appareils ne reçoivent pas les mêmes corrections.
Quelques termes avant d'entrer dans les faits. CVE est le code qui identifie de manière unique une vulnérabilité connue. Rate limit est la limite imposée aux tentatives répétées, par exemple sur le code d'appairage. Use-after-free est une erreur de mémoire où un programme utilise des données déjà libérées. Brotli est une bibliothèque de compression de Google. KEV est le catalogue des vulnérabilités activement exploitées, tenu par l'agence américaine CISA.
Qu'est-ce qui a été corrigé dans iMessage ?
Selon la page de sécurité d'Apple, deux failles concernent Messages. La CVE-2026-113961 pouvait permettre à un attaquant distant de rejoindre une conversation de groupe iMessage et de recevoir les messages. Apple parle d'un problème d'autorisation, corrigé grâce à une validation renforcée.
La CVE-2026-113960 concerne en revanche la personne ajoutée à un groupe, qui pouvait lire les messages envoyés avant son arrivée. Apple l'a corrigée en supprimant le code vulnérable. Les deux sont attribuées à un chercheur anonyme.
Qu'est-ce qui change pour Bluetooth et AirPlay ?
Les corrections touchant l'appairage sont plusieurs. Deux failles, dans CoreUtils, pouvaient permettre un appairage sans interaction de l'utilisateur, l'une de la part d'un appareil Bluetooth malveillant et l'autre de la part de quelqu'un se trouvant dans la portée radio.
Deux autres permettaient de contourner la limite de tentatives sur le code d'appairage, l'une par proximité Bluetooth dans AirPlay et l'autre depuis le même réseau dans rapportd. Il existe aussi une faille Bluetooth pouvant corrompre la mémoire d'un processus. Comme l'explique Punto Informatico, c'est comme essayer toutes les combinaisons d'un cadenas au lieu de s'arrêter après quelques erreurs.
Pourquoi la faille Brotli est-elle plus délicate ?
La CVE-2026-111497 est une écriture hors limites dans Brotli qui, avec une entrée construite spécialement, pouvait mener à une corruption de la mémoire. Selon The Hacker News, la CISA l'a ajoutée au catalogue des vulnérabilités exploitées le 27 octobre.
Les notes d'Apple ne mentionnent aucune attaque utilisant cette faille. L'information vient donc de la CISA, pas d'Apple, et il faut bien la distinguer. La CISA indique par ailleurs que d'autres produits pourraient utiliser le même composant.
Quels appareils sont concernés et comment mettre à jour ?
La mise à jour est disponible pour l'iPhone 11 et les modèles suivants, ainsi que pour plusieurs iPad, de l'iPad Pro 12,9 pouces de quatrième génération à l'iPad mini de sixième génération. Il faut aller dans Réglages, Général, Mise à jour logicielle. Selon Punto Informatico, le téléchargement pèse environ 4,5 Go.
Les autres mises à jour sorties le même jour ont leurs propres notes. Les corrections iMessage et Brotli ne figurent pas dans iOS 18.7.12 et watchOS 26.6.1, comme le rapporte The Hacker News. Pour une vue d'ensemble des autres plateformes, consulte notre article sur les mises à jour de sécurité du 9 novembre.
Pour aller plus loin, iOS 27.3, Apple publie la première bêta pour développeurs une semaine après la 27.2 et iPhone Duo, Apple annonce plus de 100 000 applications optimisées et explique comment s'y préparer.
Limites à connaître
Les notes d'Apple ne disent pas si les failles iMessage ont été exploitées, ce qu'un attaquant doit mettre en place, si les membres d'un groupe verraient un intrus, ni si tout le monde doit mettre à jour pour être protégé. Il n'est pas clair non plus ce qu'un appareil appairé pourrait faire à l'insu de son propriétaire. Pour l'iPhone XS, l'iPhone XS Max, l'iPhone XR, l'iPad de septième génération et certaines Apple Watch, les mêmes corrections ne figurent pas. Punto Informatico rapporte qu'Apple n'aurait pas détecté d'exploitation réelle des failles d'appairage, mais nous ne le trouvons pas sur la page officielle.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu utilises iMessage pour le travail, avec des groupes de clients ou de collaborateurs, mets à jour ton iPhone et ton iPad tout de suite et demande la même chose à ton équipe. Le risque porte sur la confidentialité de conversations qui contiennent souvent des données commerciales. Pour les appareils professionnels plus anciens, qui ne reçoivent pas ces corrections, évalue s'il faut continuer à les utiliser pour des communications sensibles. Si tu gères un parc d'appareils, vérifie les versions installées. Si tu développes des applications, rappelle-toi que Brotli est une bibliothèque très répandue, y compris hors de l'écosystème Apple, et vérifie si tes projets l'utilisent.
Notre avis
Cette publication révèle un problème de communication. Des notes courtes et aucune nouveauté fonctionnelle poussent beaucoup de gens à reporter la mise à jour, alors qu'elle corrige des failles touchant des conversations privées. Apple choisit de ne pas commenter tant qu'elle n'a pas de correctif, et c'est un choix défendable. Mais cela laisse sans réponse ceux qui gèrent des parcs mixtes et doivent décider vite. Il faudrait dire clairement quels modèles restent exposés et pourquoi. Une page de sécurité détaillée ne remplace pas une explication.
Questions fréquentes
Quand est sorti iOS 27.2.1 ?
Le 9 novembre 2026. Il est destiné à l'iPhone 11 et aux modèles suivants, ainsi qu'à plusieurs modèles d'iPad. Il n'apporte aucune nouveauté fonctionnelle, seulement des corrections.
Combien de vulnérabilités corrige-t-il ?
Neuf, selon Punto Informatico. Elles concernent Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents et Brotli.
Les failles d'iMessage ont-elles été exploitées ?
Ce n'est pas indiqué. Les notes d'Apple ne le disent pas et n'expliquent pas ce qu'un attaquant devrait mettre en place.
Mon iPhone XS est-il protégé ?
Ce n'est pas le cas selon les informations disponibles. D'après The Hacker News, les mises à jour pour l'iPhone XS, l'iPhone XS Max et l'iPhone XR ne listent pas les corrections iMessage.
Comment installer la mise à jour ?
Va dans Réglages, Général, Mise à jour logicielle. Le téléchargement pèse environ 4,5 Go selon Punto Informatico.
Ce qu'il faut surveiller dans les prochaines semaines sur les correctifs Apple
Restent ouverts les points concernant les modèles plus anciens et le risque réel des failles iMessage. Les prochaines notes d'Apple pourraient les éclaircir.
- Vérifie si des mises à jour arrivent pour l'iPhone XS et l'iPhone XR avec les corrections iMessage.
- Suis le catalogue CISA pour voir si d'autres failles Apple y sont signalées comme exploitées.
- Lis les notes de la bêta d'iOS 27.3 pour savoir quelles corrections arriveront ensuite.
Sources
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



