
 Ing. Calogero Bono
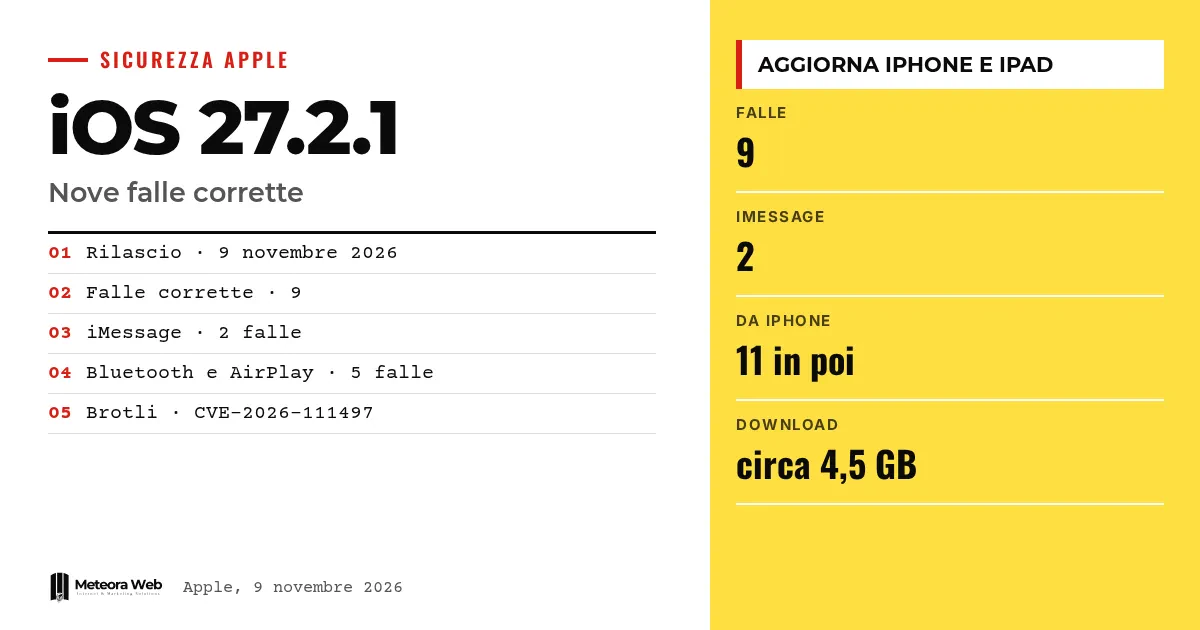
Pada 9 November 2026 Apple merilis iOS 27.2.1 dan iPadOS 27.2.1. Di catatan rilis singkatnya, pembaruan ini tampak kecil, tetapi di halaman keamanan resminya tercatat sembilan kerentanan yang ditutup. Dua di antaranya berkaitan dengan obrolan grup iMessage, sisanya menyangkut pemasangan Bluetooth dan AirPlay. Ini penting karena beberapa celah tidak memerlukan tindakan apa pun dari korban, dan tidak semua perangkat menerima perbaikan yang sama.
Beberapa istilah sebelum masuk ke fakta. CVE adalah kode pengenal unik untuk sebuah kerentanan yang sudah diketahui. Rate limit adalah batas percobaan berulang, misalnya pada kode pemasangan. Use-after-free adalah kesalahan memori ketika sebuah program menggunakan data yang sudah dibebaskan. Brotli adalah pustaka kompresi milik Google. KEV adalah katalog kerentanan yang aktif dieksploitasi, dikelola oleh badan keamanan siber Amerika Serikat, CISA.
Apa yang diperbaiki di iMessage?
Menurut halaman keamanan Apple, dua celah menyangkut Messages. CVE-2026-113961 memungkinkan penyerang jarak jauh masuk ke obrolan grup iMessage dan menerima pesan. Apple menyebutnya masalah otorisasi, yang diperbaiki dengan validasi yang lebih baik.
CVE-2026-113960 menyangkut anggota baru grup, yang bisa membaca pesan yang dikirim sebelum mereka bergabung. Apple memperbaikinya dengan menghapus kode yang rentan. Keduanya dikaitkan dengan seorang peneliti yang tidak disebutkan namanya.
Apa yang berubah pada Bluetooth dan AirPlay?
Perbaikan pada pemasangan ada beberapa. Dua celah di CoreUtils memungkinkan pemasangan tanpa interaksi pengguna, yang satu oleh perangkat Bluetooth berbahaya dan yang lain oleh siapa pun dalam jangkauan radio.
Dua celah lain memungkinkan batas percobaan pada kode pemasangan dilewati, yang satu lewat kedekatan Bluetooth di AirPlay dan yang lain lewat jaringan yang sama di rapportd. Ada juga celah Bluetooth yang bisa merusak memori sebuah proses. Seperti dijelaskan Punto Informatico, ini seperti mencoba semua kombinasi gembok alih-alih berhenti setelah beberapa kali salah.
Mengapa celah Brotli lebih berisiko?
CVE-2026-111497 adalah penulisan di luar batas di Brotli yang, dengan input yang disusun khusus, bisa menyebabkan kerusakan memori. Menurut The Hacker News, CISA memasukkannya ke katalog kerentanan yang dieksploitasi pada 27 Oktober.
Catatan Apple tidak menyebutkan serangan yang memakai celah ini. Data tersebut berasal dari CISA, bukan dari Apple, dan keduanya perlu dibedakan. CISA juga menunjukkan bahwa produk lain bisa memakai komponen yang sama.
Perangkat apa saja dan bagaimana cara memperbarui?
Pembaruan tersedia untuk iPhone 11 dan yang lebih baru serta beberapa iPad, dari iPad Pro 12,9 inci generasi keempat hingga iPad mini generasi keenam. Buka Pengaturan, Umum, Pembaruan Perangkat Lunak. Menurut Punto Informatico, unduhannya sekitar 4,5 GB.
Pembaruan lain pada hari yang sama memiliki catatan tersendiri. Perbaikan iMessage dan Brotli tidak tercantum di iOS 18.7.12 dan watchOS 26.6.1, menurut The Hacker News. Untuk gambaran platform lain, lihat artikel kami tentang pembaruan keamanan 9 November.
Untuk bacaan lanjutan, baca iOS 27.3, Apple merilis beta pertama untuk pengembang seminggu setelah 27.2 dan iPhone Duo, Apple menyatakan lebih dari 100.000 aplikasi telah dioptimalkan dan menjelaskan cara bersiap.
Batasan yang perlu diketahui
Catatan Apple tidak menyebutkan apakah celah iMessage pernah dieksploitasi, apa yang dibutuhkan penyerang, apakah anggota grup bisa melihat adanya penyusup, atau apakah semua orang wajib memperbarui agar aman. Belum jelas juga apa yang bisa dilakukan perangkat yang terpasang secara diam-diam. Untuk iPhone XS, XS Max, XR, iPad generasi ketujuh, dan beberapa Apple Watch, perbaikan yang sama tidak tercantum. Punto Informatico melaporkan bahwa Apple tidak mendeteksi eksploitasi nyata pada celah pemasangan, tetapi informasi itu tidak kami temukan di halaman resmi.
Apa yang berubah bagi yang bekerja dengan perangkat digital
Jika kamu memakai iMessage untuk pekerjaan, misalnya dengan grup klien atau rekan kerja, perbarui iPhone dan iPad sekarang dan minta tim melakukan hal yang sama. Risikonya menyangkut kerahasiaan percakapan yang sering memuat data bisnis. Untuk perangkat kantor yang lebih lama dan tidak menerima perbaikan ini, pertimbangkan kembali apakah masih layak dipakai untuk komunikasi sensitif. Pengelola banyak perangkat sebaiknya memeriksa versi yang terpasang. Pengembang aplikasi perlu ingat bahwa Brotli adalah pustaka yang luas dipakai, juga di luar ekosistem Apple, sehingga perlu dicek apakah proyek mereka ikut menggunakannya.
Pendapat kami
Rilis ini menunjukkan masalah komunikasi. Catatan singkat tanpa fitur baru membuat banyak orang menunda pembaruan, padahal pembaruan ini menutup celah pada obrolan pribadi. Apple memilih tidak berkomentar sampai perbaikannya siap, dan pilihan itu bisa dipahami. Namun pengelola perangkat campuran yang harus memutuskan dengan cepat jadi tidak mendapat jawaban. Akan lebih baik jika Apple menjelaskan dengan jelas model mana yang masih rentan dan alasannya. Halaman keamanan yang rinci tidak bisa menggantikan penjelasan.
Pertanyaan yang sering diajukan
Kapan iOS 27.2.1 dirilis?
Pada 9 November 2026. Pembaruan ini ditujukan untuk iPhone 11 dan yang lebih baru serta beberapa model iPad. Tidak ada fitur baru, hanya perbaikan.
Berapa banyak kerentanan yang diperbaiki?
Sembilan, menurut Punto Informatico. Kerentanan tersebut menyangkut Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents, dan Brotli.
Apakah celah iMessage pernah dieksploitasi?
Tidak dinyatakan. Catatan Apple tidak mengatakannya dan tidak menjelaskan apa yang dibutuhkan penyerang.
Apakah iPhone XS saya terlindungi?
Tidak tercantum. Menurut The Hacker News, pembaruan untuk iPhone XS, XS Max, dan XR tidak mencantumkan perbaikan iMessage.
Bagaimana cara memasang pembaruannya?
Buka Pengaturan, Umum, Pembaruan Perangkat Lunak. Unduhannya berukuran sekitar 4,5 GB menurut Punto Informatico.
Hal yang perlu dipantau dalam beberapa minggu ke depan terkait patch Apple
Masih ada pertanyaan terbuka tentang model yang lebih lama dan tingkat risiko nyata celah iMessage. Catatan Apple berikutnya mungkin akan memberikan kejelasan.
- Periksa apakah ada pembaruan untuk iPhone XS dan XR yang memuat perbaikan iMessage.
- Pantau katalog CISA untuk melihat apakah celah Apple lain ditandai sebagai telah dieksploitasi.
- Baca catatan beta iOS 27.3 untuk mengetahui perbaikan apa yang akan datang berikutnya.
Sumber
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



