
 Ing. Calogero Bono
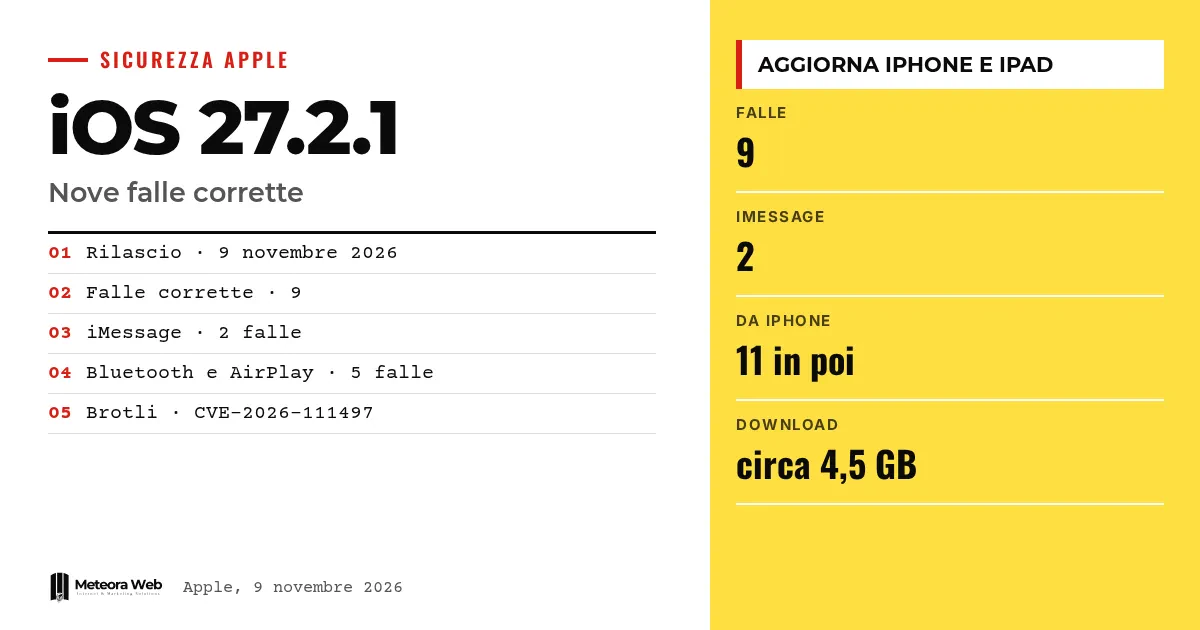
El 9 de noviembre de 2026 Apple lanzó iOS 27.2.1 e iPadOS 27.2.1, una actualización que en las notas breves parece menor pero que en la página de seguridad cierra nueve vulnerabilidades. Dos afectan a los chats grupales de iMessage y otras tocan el emparejamiento Bluetooth y AirPlay. Importa porque algunos fallos no requerían ningún gesto por parte de la víctima, y porque no todos los dispositivos reciben las mismas correcciones.
Algunos términos, antes de entrar en los hechos. CVE es el código que identifica de forma única una vulnerabilidad conocida. Rate limit es el límite de intentos repetidos, por ejemplo en el código de emparejamiento. Use-after-free es un error de memoria en el que un programa usa datos ya liberados. Brotli es una biblioteca de compresión de Google. KEV es el catálogo de vulnerabilidades explotadas activamente, mantenido por la agencia estadounidense CISA.
¿Qué se ha corregido en iMessage?
Según la página de seguridad de Apple, dos fallos afectan a Messages. La CVE-2026-113961 podía permitir a un atacante remoto entrar en un chat grupal de iMessage y recibir los mensajes. Apple habla de un problema de autorización, resuelto con una validación mejor.
La CVE-2026-113960 afecta en cambio a quien se añade a un grupo, que podía leer los mensajes enviados antes de su llegada. Apple la resolvió eliminando el código vulnerable. Ambas se atribuyen a un investigador anónimo.
¿Qué cambia en Bluetooth y AirPlay?
Las correcciones del emparejamiento son varias. Dos fallos, en CoreUtils, podían permitir un emparejamiento sin interacción del usuario, uno por parte de un dispositivo Bluetooth malicioso y otro por parte de alguien dentro del alcance de radio.
Otros dos permitían eludir el límite de intentos del código de emparejamiento, uno por proximidad Bluetooth en AirPlay y otro desde la misma red en rapportd. También hay un fallo Bluetooth que podía corromper la memoria de un proceso. Como explica Punto Informatico, es como probar todas las combinaciones de un candado en lugar de detenerse tras unos pocos errores.
¿Por qué el fallo de Brotli es más delicado?
La CVE-2026-111497 es una escritura fuera de límites en Brotli que, con una entrada construida a propósito, podía llevar a corrupción de memoria. Según The Hacker News, la CISA la añadió al catálogo de vulnerabilidades explotadas el 27 de octubre.
Las notas de Apple no mencionan ataques que usen este fallo. El dato procede, por tanto, de la CISA y no de Apple, y conviene distinguirlo. La CISA indica además que productos distintos podrían usar el mismo componente.
¿Qué dispositivos son compatibles y cómo se actualiza?
La actualización está disponible para el iPhone 11 y posteriores y para varios iPad, desde el iPad Pro de 12,9 pulgadas de cuarta generación hasta el iPad mini de sexta. Hay que ir a Ajustes, General, Actualización de software. Según Punto Informatico, la descarga pesa unos 4,5 GB.
Las demás actualizaciones de ese mismo día tienen notas aparte. Las correcciones de iMessage y Brotli no constan en iOS 18.7.12 ni en watchOS 26.6.1, como informa The Hacker News. Para el panorama de las otras plataformas está nuestro artículo sobre las actualizaciones de seguridad del 9 de noviembre.
Para profundizar, iOS 27.3, Apple lanza la primera beta para desarrolladores una semana después de la 27.2 y iPhone Duo, Apple declara más de 100.000 apps optimizadas e indica cómo prepararse.
Límites que conviene conocer
Las notas de Apple no dicen si los fallos de iMessage han sido explotados, qué necesitaría un atacante, si los miembros del grupo verían a un intruso ni si todos deben actualizar para estar protegidos. No está claro qué podría hacer un dispositivo emparejado de forma oculta. Para el iPhone XS, XS Max, XR, el iPad de séptima generación y algunos Apple Watch no constan las mismas correcciones. Punto Informatico informa de que Apple no habría detectado explotación real de los fallos de emparejamiento, pero en la página oficial no lo encontramos.
Qué cambia para quien trabaja con lo digital
Si usas iMessage para trabajar, con grupos de clientes o colaboradores, actualiza el iPhone y el iPad cuanto antes y pide lo mismo a tu equipo. El riesgo afecta a la confidencialidad de conversaciones que a menudo contienen datos comerciales. En los dispositivos corporativos más antiguos, que no reciben estas correcciones, valora si seguir usándolos para comunicaciones sensibles. Quien gestione flotas de dispositivos debería verificar las versiones instaladas. Quien desarrolle apps debería recordar que Brotli es una biblioteca muy extendida, también fuera del mundo Apple, y comprobar si la usa en sus proyectos.
Nuestra opinión
El lanzamiento muestra un problema de comunicación. Las notas breves y la ausencia de novedades funcionales llevan a muchos a posponer la actualización, justo cuando corrige fallos en chats privados. Apple elige no comentar hasta tener los parches, y es una decisión defendible. Pero deja sin respuestas a quien gestiona dispositivos mixtos y debe decidir con rapidez. Haría falta explicar con claridad qué modelos siguen desprotegidos y por qué. Una página de seguridad detallada no sustituye a una explicación.
Preguntas frecuentes
¿Cuándo salió iOS 27.2.1?
El 9 de noviembre de 2026. Está destinado al iPhone 11 y posteriores y a varios modelos de iPad. No trae novedades funcionales, solo correcciones.
¿Cuántas vulnerabilidades corrige?
Nueve, según Punto Informatico. Afectan a Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents y Brotli.
¿Han sido explotados los fallos de iMessage?
No se ha declarado. Las notas de Apple no lo dicen y no explican qué necesitaría un atacante.
¿Mi iPhone XS está protegido?
No consta. Según The Hacker News, las actualizaciones para iPhone XS, XS Max y XR no enumeran las correcciones de iMessage.
¿Cómo instalo la actualización?
Ve a Ajustes, General, Actualización de software. La descarga pesa unos 4,5 GB según Punto Informatico.
Qué vigilar en las próximas semanas sobre los parches de Apple
Siguen abiertos los puntos sobre los modelos más antiguos y sobre el riesgo real de los fallos de iMessage. Las próximas notas de Apple podrían aclararlos.
- Comprueba si llegan actualizaciones para el iPhone XS y el XR con las correcciones de iMessage.
- Sigue el catálogo de la CISA para ver si otros fallos de Apple se marcan como explotados.
- Lee las notas de la beta de iOS 27.3 para entender qué correcciones llegarán después.
Fuentes
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



