
 Ing. Calogero Bono
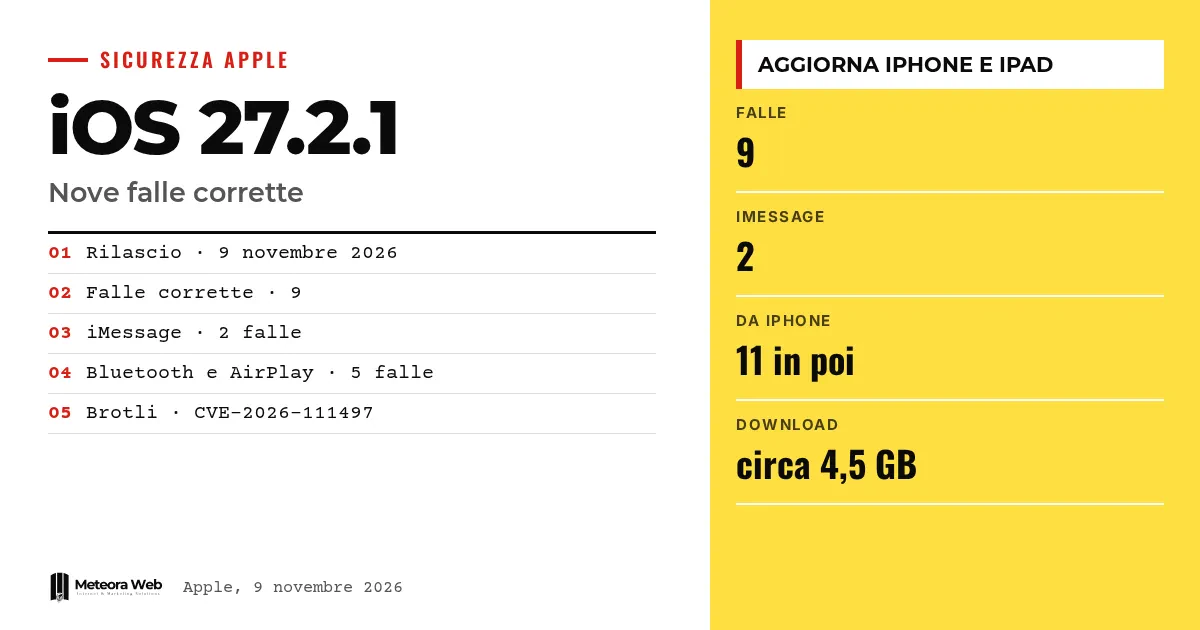
9 नवंबर 2026 को Apple ने iOS 27.2.1 और iPadOS 27.2.1 जारी किए। छोटे नोट्स से यह मामूली अपडेट लगता है, लेकिन सुरक्षा पेज पर इसमें नौ कमज़ोरियाँ ठीक होने की बात है। दो iMessage के ग्रुप चैट से जुड़ी हैं, और बाकी Bluetooth जोड़ी प्रक्रिया व AirPlay से। यह मायने रखता है क्योंकि कुछ खामियों के लिए पीड़ित को कोई कदम उठाने की ज़रूरत नहीं थी, और हर डिवाइस को एक जैसे सुधार नहीं मिलते।
कुछ शब्द, तथ्यों में जाने से पहले। CVE वह कोड है जो किसी ज्ञात कमज़ोरी की अलग पहचान करता है। Rate limit बार-बार की कोशिशों की सीमा है, जैसे जोड़ी बनाने वाले कोड पर। Use-after-free एक मेमोरी त्रुटि है जिसमें प्रोग्राम पहले से खाली किए गए डेटा का उपयोग करता है। Brotli Google की एक कंप्रेशन लाइब्रेरी है। KEV उन कमज़ोरियों की सूची है जिनका सक्रिय रूप से दुरुपयोग हो रहा है, जिसे अमेरिका की एजेंसी CISA रखती है।
iMessage में क्या ठीक हुआ?
Apple के सुरक्षा पेज के अनुसार दो खामियाँ Messages से जुड़ी हैं। CVE-2026-113961 किसी दूरस्थ हमलावर को iMessage ग्रुप चैट में प्रवेश देकर संदेश प्राप्त करने देती थी। Apple इसे प्राधिकरण की समस्या बताता है, जो बेहतर सत्यापन से ठीक हुई।
CVE-2026-113960 उस व्यक्ति से जुड़ी है जिसे किसी ग्रुप में जोड़ा जाता है, जो उसके आने से पहले भेजे गए संदेश पढ़ सकता था। Apple ने वह असुरक्षित कोड हटाकर इसे ठीक किया। दोनों का श्रेय एक अज्ञात शोधकर्ता को दिया गया है।
Bluetooth और AirPlay में क्या बदलता है?
जोड़ी प्रक्रिया से जुड़े सुधार एक से अधिक हैं। CoreUtils की दो खामियाँ उपयोगकर्ता की भागीदारी के बिना जोड़ी की अनुमति दे सकती थीं, एक दुर्भावनापूर्ण Bluetooth डिवाइस से और दूसरी रेडियो सीमा के भीतर मौजूद व्यक्ति से।
दो अन्य खामियाँ जोड़ी कोड पर कोशिशों की सीमा को पार करने देती थीं, एक Bluetooth निकटता के जरिए AirPlay में और दूसरी उसी नेटवर्क से rapportd में। एक Bluetooth खामी किसी प्रक्रिया की मेमोरी भी दूषित कर सकती थी। जैसा Punto Informatico समझाता है, यह ताले के सारे संयोजन आज़माने जैसा है, जबकि कुछ गलत प्रयासों के बाद रुक जाना चाहिए था।
Brotli की खामी ज़्यादा नाज़ुक क्यों है?
CVE-2026-111497 Brotli में एक सीमा से बाहर लिखने की समस्या है, जिसमें ख़ास तरह से बनाए गए इनपुट से मेमोरी दूषित हो सकती थी। The Hacker News के अनुसार CISA ने इसे 27 अक्टूबर को सक्रिय दुरुपयोग वाली कमज़ोरियों की सूची में जोड़ा।
Apple के नोट्स इस खामी के उपयोग वाले हमलों का ज़िक्र नहीं करते। यह जानकारी CISA की है, Apple की नहीं, और इसे अलग रखना चाहिए। CISA यह भी बताती है कि अलग-अलग उत्पाद वही कंपोनेंट इस्तेमाल कर सकते हैं।
कौन से डिवाइस और अपडेट कैसे करें?
यह अपडेट iPhone 11 और उसके बाद के मॉडलों तथा कई iPad के लिए उपलब्ध है, 12,9 इंच के चौथी पीढ़ी के Pro से लेकर छठी पीढ़ी के iPad mini तक। सेटिंग्स, General, Software Update में जाएँ। Punto Informatico के अनुसार डाउनलोड लगभग 4,5 GB का है।
उसी दिन के बाकी अपडेट्स के नोट्स अलग हैं। The Hacker News के अनुसार iMessage और Brotli के सुधार iOS 18.7.12 और watchOS 26.6.1 में नहीं हैं। बाकी प्लेटफ़ॉर्म का पूरा हाल जानने के लिए हमारा लेख 9 नवंबर के सुरक्षा अपडेट देखें।
और पढ़ने के लिए, iOS 27.3, Apple ने 27.2 के एक हफ्ते बाद डेवलपर्स के लिए पहली बीटा जारी की और iPhone Duo, Apple का दावा 100.000 से अधिक ऐप्स अनुकूलित, जानिए तैयारी कैसे करें।
ध्यान रखने योग्य सीमाएँ
Apple के नोट्स यह नहीं बताते कि iMessage की खामियों का दुरुपयोग हुआ या नहीं, हमलावर को क्या चाहिए होता, क्या सदस्य किसी घुसपैठिए को देख पाते, या क्या सुरक्षित रहने के लिए सबको अपडेट करना ज़रूरी है। यह भी साफ नहीं कि जोड़े गए डिवाइस चुपचाप क्या कर सकता था। iPhone XS, XS Max, XR, सातवीं पीढ़ी के iPad और कुछ Apple Watch के लिए वही सुधार नहीं मिले हैं। Punto Informatico के अनुसार Apple ने जोड़ी वाली खामियों का वास्तविक दुरुपयोग नहीं पाया, लेकिन Apple के आधिकारिक पेज पर यह बात हमें नहीं मिली।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप काम के लिए iMessage इस्तेमाल करते हैं, ग्राहकों या सहकर्मियों के ग्रुप के साथ, तो अभी अपना iPhone और iPad अपडेट करें और टीम से भी यही कहें। जोखिम उन निजी बातचीत की गोपनीयता का है, जिनमें अक्सर व्यावसायिक डेटा होता है। पुराने कंपनी डिवाइस, जिन्हें ये सुधार नहीं मिल रहे, संवेदनशील संचार के लिए इस्तेमाल करने पर विचार करें। जो लोग डिवाइसों का बेड़ा संभालते हैं, वे इंस्टॉल किए गए वर्शन जाँचें। डेवलपर्स ध्यान रखें कि Brotli एक व्यापक लाइब्रेरी है, जो Apple के बाहर भी इस्तेमाल होती है, इसलिए अपने प्रोजेक्ट्स में इसका उपयोग जाँचें।
हमारी राय
यह रिलीज़ संवाद की समस्या दिखाती है। छोटे नोट्स और किसी नई सुविधा की अनुपस्थिति से कई लोग अपडेट टाल देते हैं, जबकि यह निजी चैट की खामियाँ ठीक करता है। Apple का पैच तैयार होने तक टिप्पणी न करना बचाव योग्य फैसला है। लेकिन मिश्रित डिवाइस रखने वालों के पास जल्दी फैसला लेने के लिए जवाब नहीं हैं। साफ बताना चाहिए कि कौन से मॉडल असुरक्षित रह गए हैं और क्यों। विस्तृत सुरक्षा पेज स्पष्टीकरण की जगह नहीं ले सकता।
अक्सर पूछे जाने वाले प्रश्न
iOS 27.2.1 कब जारी हुआ?
9 नवंबर 2026 को। यह iPhone 11 और उसके बाद के मॉडलों तथा कई iPad मॉडलों के लिए है। इसमें कोई नई सुविधा नहीं, सिर्फ सुधार हैं।
यह कितनी कमज़ोरियाँ ठीक करता है?
Punto Informatico के अनुसार नौ। ये Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents और Brotli से जुड़ी हैं।
क्या iMessage की खामियों का दुरुपयोग हुआ?
यह घोषित नहीं है। Apple के नोट्स यह नहीं बताते और न ही यह कि हमलावर को क्या चाहिए होता।
क्या मेरा iPhone XS सुरक्षित है?
यह स्पष्ट नहीं है। The Hacker News के अनुसार iPhone XS, XS Max और XR के अपडेट में iMessage के सुधार सूचीबद्ध नहीं हैं।
अपडेट कैसे इंस्टॉल करें?
सेटिंग्स, General, Software Update में जाएँ। Punto Informatico के अनुसार डाउनलोड लगभग 4,5 GB का है।
आने वाले हफ्तों में Apple के पैचों पर क्या देखें
पुराने मॉडलों और iMessage की खामियों के वास्तविक जोखिम पर सवाल अभी खुले हैं। Apple के आगामी नोट्स इन पर रोशनी डाल सकते हैं।
- देखते रहें कि iPhone XS और XR के लिए iMessage सुधारों वाले अपडेट आते हैं या नहीं।
- CISA की सूची पर नज़र रखें, ताकि पता चले कि अन्य Apple खामियाँ सक्रिय दुरुपयोग में दर्ज हुईं या नहीं।
- iOS 27.3 की बीटा के नोट्स पढ़ें, ताकि समझ सकें कि बाद में कौन से सुधार आएँगे।
स्रोत
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



