
 Ing. Calogero Bono
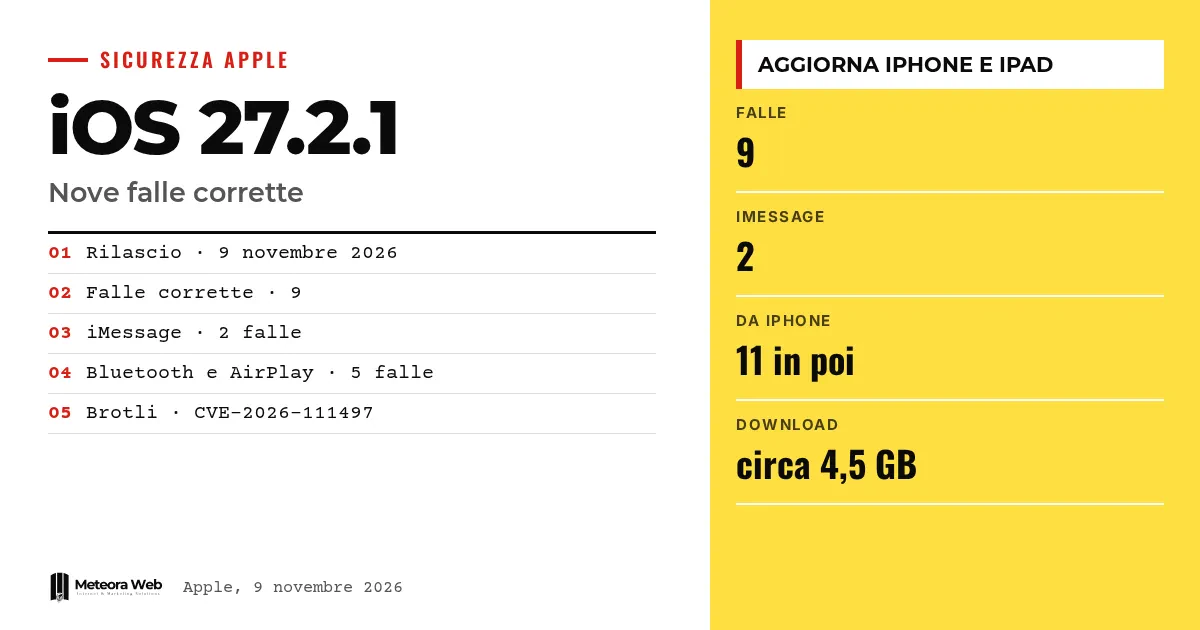
2026年11月9日、AppleはiOS 27.2.1とiPadOS 27.2.1をリリースしました。リリースノートの概要だけを見るとマイナーアップデートに見えますが、セキュリティのページを開くと9件の脆弱性が修正されていることがわかります。2件はiMessageのグループチャットに関するもので、残りはBluetoothのペアリングやAirPlayに関わるものです。被害者側が何の操作もしなくても悪用されうる欠陥があったこと、そして機種によって修正の内容が異なることから、注意が必要です。
事実に入る前に、いくつかの用語を確認しておきましょう。 CVEは既知の脆弱性を一意に識別するためのコードです。レート制限は、ペアリングコードの入力などに対する連続した試行回数の上限を指します。Use-after-freeは、すでに解放されたデータをプログラムが使用してしまうメモリエラーです。BrotliはGoogleが開発した圧縮ライブラリです。KEVは、米国の機関CISAが管理する、実際に悪用が確認された脆弱性のカタログです。
iMessageで何が修正されたのか?
Appleのセキュリティページによると、2件の欠陥がMessagesに関わるものです。CVE-2026-113961は、遠隔の攻撃者がiMessageのグループチャットに入り込み、メッセージを受信できる可能性がありました。Appleはこれを認可の問題としており、検証の改善によって解決したとしています。
CVE-2026-113960は、グループに追加された人が、参加前に送信されたメッセージを読めてしまうという問題です。Appleは該当するコードを削除して修正しました。両方とも匿名の研究者の報告によるものです。
BluetoothとAirPlayでは何が変わったのか?
ペアリングに関する修正は複数あります。CoreUtilsにあった2件の欠陥は、悪意のあるBluetoothデバイスや無線の届く範囲にいる人物によって、ユーザーの操作なしにペアリングされてしまう可能性がありました。
さらに2件は、ペアリングコードの試行回数制限を回避できるというもので、1つはBluetoothの近接状態にあるAirPlay、もう1つは同じネットワーク上のrapportdに関するものです。また、プロセスのメモリを破損させうるBluetoothの欠陥も1件あります。Punto Informaticoが説明するように、数回の失敗で止まるべき試行を、錠前の組み合わせを全部試すように繰り返せてしまうのが問題でした。
Brotliの欠陥がなぜ深刻なのか?
CVE-2026-111497は、Brotliにおける境界外書き込みの欠陥です。細工された入力によって、メモリの破損につながる可能性がありました。The Hacker Newsによると、CISAは10月27日にこれを悪用済みの脆弱性のカタログに追加しました。
Appleのリリースノートには、この欠陥を使った攻撃は記載されていません。つまりその情報はAppleではなくCISAによるものであり、区別して理解する必要があります。CISAはまた、同じコンポーネントを使う他の製品もあるかもしれないと指摘しています。
対象機種と更新方法は?
アップデートはiPhone 11以降と、12.9インチ第4世代iPad Proから第6世代iPad miniまでの複数のiPadで利用できます。設定、一般、ソフトウェアアップデートの順に進んでください。Punto Informaticoによると、ダウンロードは約4.5GBです。
同じ日の他のアップデートには別途の記載があります。The Hacker Newsによれば、iMessageとBrotliの修正はiOS 18.7.12とwatchOS 26.6.1には含まれていません。他のプラットフォームの全体像については、11月9日のセキュリティアップデートに関する記事をご覧ください。
関連記事として、iOS 27.3、Appleが27.2の1週間後に最初の開発者向けベータを公開と、iPhone Duo、Appleが10万本を超える最適化アプリを発表し準備方法を案内もご覧ください。
知っておくべき制約
Appleのリリースノートでは、iMessageの脆弱性が実際に悪用されたかどうかは明らかにされていません。攻撃者に何が必要か、グループの参加者が侵入に気づけるか、また全員がアップデートしなければ保護されないのかも書かれていません。ペアリング済みのデバイスが密かに何をできたのかも不明です。iPhone XS、XS Max、XR、第7世代のiPad、一部のApple Watchには同じ修正が提供されていないようです。Punto Informaticoは、ペアリングの欠陥が実際に悪用された形跡はないとAppleが述べたと報じていますが、公式ページにその記述は見当たりません。
デジタル業務に携わる人にとっての変化
仕事でiMessageを使い、顧客や協力者とグループでやり取りしている場合は、iPhoneとiPadを今すぐアップデートし、チームにも同じ対応を求めてください。リスクは、業務上のデータを含むことの多い会話の機密性にかかわります。この修正が提供されない古い業務用端末を、機密性の高いやり取りに使い続けるかどうかも検討すべきです。端末を大量に管理している人は、インストールされているバージョンを確認してください。アプリ開発者は、Brotliがmacの外でも広く使われている共通ライブラリであることを思い出し、自分のプロジェクトで使っていないか確認するとよいでしょう。
編集部の見解
今回のリリースは、情報発信の問題を浮き彫りにしています。リリースノートが簡素で新機能もないため、多くの人がアップデートを後回しにしがちですが、実際にはプライベートなチャットの欠陥が修正されています。Appleが修正版の提供前にコメントを控えたのは理解できる判断です。しかし、混在する端末を管理していて素早く判断しなければならない人にとっては、答えが足りません。どの機種が対象外のままなのか、その理由は何なのかを明確に示すべきでした。詳細なセキュリティページがあっても、説明に取って代わるものではありません。
よくある質問
iOS 27.2.1はいつリリースされましたか?
2026年11月9日です。iPhone 11以降と複数のiPadモデルが対象で、新機能はなく修正のみが含まれています。
いくつの脆弱性を修正しましたか?
Punto Informaticoによると9件です。Messages、Bluetooth、AirPlay、CoreUtils、rapportd、App Intents、Brotliに関わるものです。
iMessageの脆弱性は悪用されていますか?
明記されていません。Appleのリリースノートにはその記載がなく、攻撃者に何が必要かも説明されていません。
私のiPhone XSは保護されていますか?
保護されていない可能性があります。The Hacker Newsによると、iPhone XS、XS Max、XR向けのアップデートにはiMessageの修正が記載されていません。
アップデートはどうすればインストールできますか?
設定、一般、ソフトウェアアップデートの順に進んでください。Punto Informaticoによると、ダウンロードサイズは約4.5GBです。
今後数週間でAppleのパッチについて確認すべき点
古いモデルへの対応と、iMessageの脆弱性の実際のリスクについては、まだ未解決の点が残っています。今後のAppleのリリースノートで明らかになるかもしれません。
- iPhone XSやXRにiMessageの修正が届くかどうか、アップデートの提供状況を確認してください。
- CISAのカタログを追い、他のApple製品の脆弱性が悪用済みとして登録されないか確認してください。
- iOS 27.3のベータのリリースノートを読み、今後どの修正が含まれるかを把握してください。
情報源
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



