
 Ing. Calogero Bono
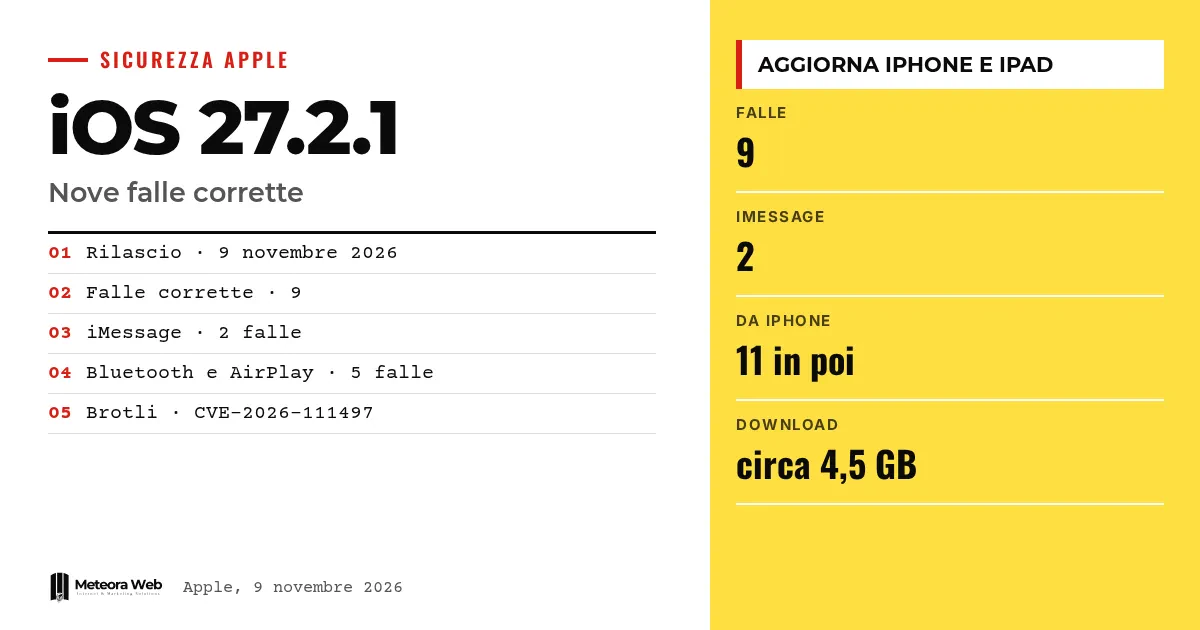
Apple, 9 Kasım 2026'da iOS 27.2.1 ve iPadOS 27.2.1'i yayınladı. Kısa sürüm notlarına bakınca küçük bir güncelleme gibi görünüyor ama güvenlik sayfasında dokuz açık kapatılıyor. İkisi iMessage grup sohbetlerini, diğerleri Bluetooth eşleşmesini ve AirPlay'i ilgilendiriyor. Bu önemli, çünkü bazı açıklar kurbanın hiçbir eylemini gerektirmiyordu ve her cihaz aynı düzeltmeleri almıyor.
Gerçeklere geçmeden önce birkaç terim. CVE, bilinen bir güvenlik açığını benzersiz biçimde tanımlayan koddur. Rate limit, özellikle eşleşme kodunda tekrarlanan denemelere konan sınırdır. Use-after-free, programın zaten serbest bırakılmış verileri kullandığı bir bellek hatasıdır. Brotli, Google'ın sıkıştırma kütüphanesidir. KEV, ABD'nin CISA kurumunun tuttuğu, aktif olarak istismar edilen açıkların kataloğudur.
iMessage'da neler düzeltildi?
Apple'ın güvenlik sayfasına göre iki açık Messages ile ilgili. CVE-2026-113961, uzaktan bir saldırganın bir iMessage grup sohbetine girmesine ve mesajları almasına izin verebiliyordu. Apple bunu daha iyi doğrulamayla çözülen bir yetkilendirme sorunu olarak tanımlıyor.
CVE-2026-113960 ise gruba eklenen kişilerle ilgili, bu kişiler kendileri katılmadan önce gönderilmiş mesajları okuyabiliyordu. Apple, savunmasız kodu kaldırarak düzeltti. İkisi de isimsiz bir araştırmacıya atfedildi.
Bluetooth ve AirPlay'de ne değişiyor?
Eşleşmeyle ilgili düzeltmeler birden fazla. CoreUtils'taki iki açık, kullanıcı etkileşimi olmadan eşleşmeye izin verebiliyordu; biri kötü niyetli bir Bluetooth cihazından, diğeri radyo menzilindeki birinden.
Diğer iki açık, eşleşme kodundaki deneme sınırını aşmaya izin veriyordu; biri Bluetooth yakınlığıyla AirPlay'de, diğeri aynı ağdan rapportd'de. Ayrıca bir süreç belleğini bozabilen bir Bluetooth açığı da var. Punto Informatico'nun belirttiği gibi, bu birkaç hatadan sonra durmak yerine kilidin tüm kombinasyonlarını denemeye benziyor.
Brotli açığı neden daha hassas?
CVE-2026-111497, Brotli'de sınır dışı yazma açığı; özenle hazırlanmış bir girdiyle bellek bozulmasına yol açabiliyordu. The Hacker News'a göre CISA bunu 27 Ekim'de istismar edilen açıklar kataloğuna ekledi.
Apple'ın notları bu açığın kullanıldığı saldırılardan bahsetmiyor. Bu bilgi Apple'a değil CISA'ya ait ve ayrı tutulmalı. CISA ayrıca farklı ürünlerin aynı bileşeni kullanabileceğini belirtiyor.
Hangi cihazlar ve nasıl güncellenir?
Güncelleme iPhone 11 ve sonrası ile 12,9 inç 4. nesil iPad Pro'dan 6. nesil iPad mini'ye kadar çeşitli iPad'ler için hazır. Ayarlar, Genel, Yazılım Güncelleme yolunu izle. Punto Informatico'ya göre indirme yaklaşık 4,5 GB.
Aynı gün çıkan diğer güncellemelerin notları ayrı. The Hacker News'in bildirdiğine göre iMessage ve Brotli düzeltmeleri iOS 18.7.12 ve watchOS 26.6.1'de yer almıyor. Diğer platformlardaki durum için 9 Kasım güvenlik güncellemeleri yazımıza bakabilirsin.
Daha fazla bilgi için – iOS 27.3, Apple 27.2'den bir hafta sonra ilk geliştirici betasını yayınladı ve iPhone Duo, Apple 100.000'den fazla optimize edilmiş uygulama olduğunu açıkladı ve nasıl hazırlanılacağını gösteriyor.
Bilmen gereken sınırlar
Apple'ın notları iMessage açıklarının istismar edilip edilmediğini, bir saldırganın neye ihtiyaç duyduğunu, grup üyelerinin bir saldırganı fark edip edemeyeceğini ve korunmak için herkesin güncelleme yapması gerekip gerekmediğini söylemiyor. Eşleşmiş bir cihazın gizlice ne yapabileceği de belli değil. iPhone XS, XS Max, XR, 7. nesil iPad ve bazı Apple Watch modelleri için aynı düzeltmeler görünmüyor. Punto Informatico, Apple'ın eşleşme açıklarında gerçek bir istismar tespit etmediğini bildiriyor, ama resmi sayfada bunu bulamadık.
Dijital alanda çalışanlar için ne değişiyor
iMessage'ı iş için, müşteri ya da iş ortaklarıyla gruplarda kullanıyorsan iPhone ve iPad'ini hemen güncelle ve ekibinden de aynısını iste. Risk, çoğu zaman ticari veri içeren özel sohbetlerin gizliliğidir. Bu düzeltmeleri almayan eski kurumsal cihazlarda hassas iletişim yapıp yapmayacağını yeniden değerlendir. Cihaz filosu yönetenler yüklü sürümleri kontrol etmeli. Uygulama geliştirenler ise Brotli'nin Apple dünyası dışında da yaygın kullanılan bir kütüphane olduğunu akılda tutup kendi projelerinde kullanıp kullanmadıklarına bakmalı.
Bizim görüşümüz
Bu sürüm bir iletişim sorununu gösteriyor. Kısa notlar ve yeni bir özelliğin olmaması, güncellemenin özel sohbetlerdeki açıkları kapatmasına rağmen birçok kişinin erteleme yapmasına yol açıyor. Apple, yamalar hazır olana kadar yorum yapmamayı seçti, bu savunulabilir bir tercih. Ama karışık cihazları yönetmek zorunda olan ve hızlı karar vermesi gerekenleri yanıtsız bırakıyor. Hangi modellerin korunmasız kaldığını ve nedenini açıkça söylemesi gerekirdi. Ayrıntılı bir güvenlik sayfası, açık bir açıklamanın yerini tutmaz.
Sık sorulan sorular
iOS 27.2.1 ne zaman çıktı?
9 Kasım 2026'da. iPhone 11 ve sonrası ile çeşitli iPad modelleri için. Yeni bir özellik getirmiyor, yalnızca düzeltmeler içeriyor.
Kaç güvenlik açığını kapatıyor?
Punto Informatico'ya göre dokuz. Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents ve Brotli ile ilgili.
iMessage açıkları istismar edildi mi?
Bu belirtilmemiş. Apple'ın notları bunu söylemiyor ve bir saldırganın neye ihtiyaç duyduğunu da açıklamıyor.
iPhone XS'im korunuyor mu?
Görünmüyor. The Hacker News'e göre iPhone XS, XS Max ve XR için güncellemeler iMessage düzeltmelerini listelemiyor.
Güncellemeyi nasıl yüklerim?
Ayarlar, Genel, Yazılım Güncelleme yolunu izle. Punto Informatico'ya göre indirme yaklaşık 4,5 GB.
Önümüzdeki haftalarda Apple yamalarında nelere bakmalı
Eski modeller ve iMessage açıklarının gerçek riski hakkındaki sorular hâlâ açık. Apple'ın sonraki notları bunları netleştirebilir.
- iPhone XS ve XR için iMessage düzeltmelerini içeren güncellemelerin gelip gelmediğini kontrol et.
- Apple'ın diğer açıklarının istismar edilmiş olarak işaretlenip işaretlenmediğini görmek için CISA kataloğunu takip et.
- iOS 27.3 beta notlarını oku, sonra hangi düzeltmelerin geleceğini anlamak için.
Kaynaklar
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



