
 Ing. Calogero Bono
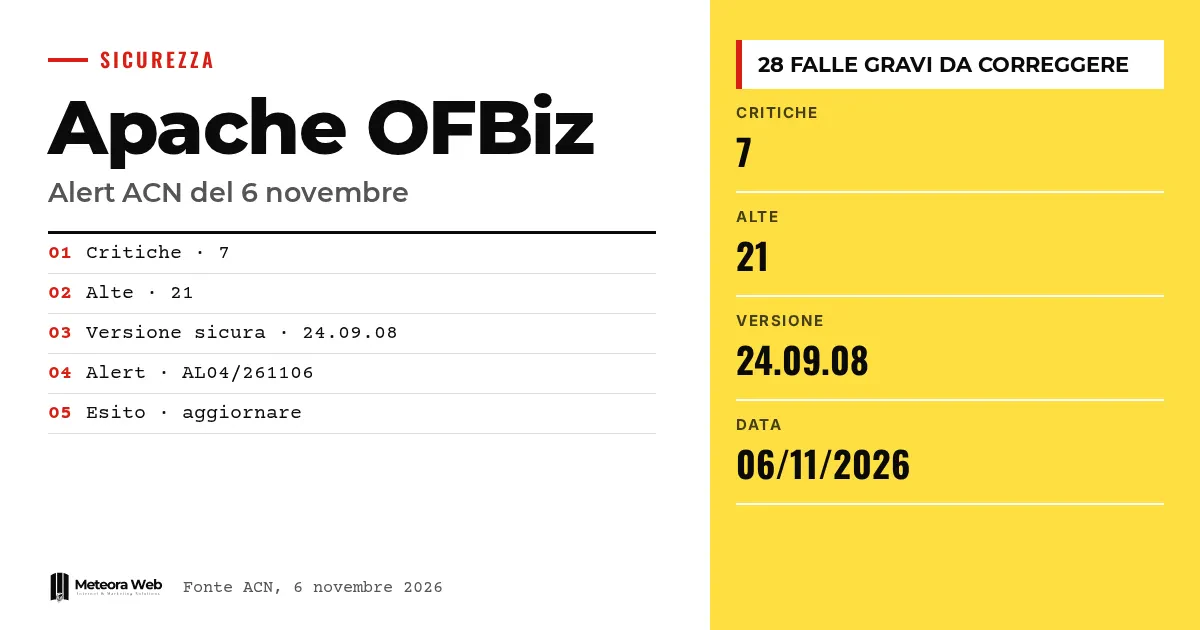
6 नवंबर 2026 को इटली की CSIRT, जो राष्ट्रीय साइबर सुरक्षा एजेंसी के अंतर्गत आती है, ने Apache OFBiz पर अलर्ट AL04/261106 जारी किया। Apache Software Foundation ने कई खामियों के लिए अपडेट जारी किए हैं, जिनमें 7 क्रिटिकल और 21 हाई गंभीरता की हैं। OFBiz एक ओपन सोर्स एंटरप्राइज़ मैनेजमेंट प्लेटफ़ॉर्म है, इसलिए यह संवेदनशील डेटा और प्रक्रियाओं को छूता है। 24.09.08 से पहले की सभी वर्शन इससे प्रभावित हैं।
तथ्यों में जाने से पहले कुछ शब्द। OFBiz एक ओपन सोर्स प्लेटफ़ॉर्म है जिसके ज़रिए कंपनी ऑर्डर, गोदाम और अकाउंटिंग संभालती है। CVE वह कोड है जो किसी ज्ञात कमज़ोरी की पहचान करता है। RCE (Remote Code Execution) रिमोट से किसी सिस्टम पर कमांड चलाने देता है। Authentication bypass का मतलब है एक्सेस कंट्रोल को दरकिनार करना। CSIRT वह टीम है जो साइबर घटनाओं के जवाब का समन्वय करती है।
ACN ने Apache OFBiz के बारे में क्या बताया है?
इस ACN के अलर्ट के अनुसार, Apache Software Foundation ने कई कमज़ोरियाँ ठीक की हैं। सबसे गंभीर 7 क्रिटिकल और 21 हाई हैं, कुल मिलाकर 28।
अलर्ट 6 नवंबर 2026 को जारी हुआ और इसमें 24.09.08 से पहले की सभी वर्शन को प्रभावित बताया गया है। विक्रेता के अनुरूप सिफ़ारिश यह है कि सुरक्षा बुलेटिन का पालन करते हुए अपडेट करें।
किस तरह की खामियाँ हैं?
प्रकारों की सूची लंबी है।
- मनमाने फ़ाइल लिखना और पढ़ना
- Authentication bypass और विशेषाधिकार बढ़ाना
- Remote Code Execution
- Denial of Service और Information Disclosure
- Spoofing, tampering और डेटा में हेरफेर
- सुरक्षा प्रतिबंधों को दरकिनार करना
ये श्रेणियाँ एक्सेस, डेटा और सेवा की निरंतरता से जुड़ी हैं। The Hacker News के न्यूज़लेटर का शीर्षक OFBiz पर एक RCE का ज़िक्र करता है, लेकिन उपलब्ध टेक्स्ट में इसका कोई विवरण नहीं है।
अपडेट में जल्दी क्यों ज़रूरी है?
The Hacker News द्वारा उद्धृत लगभग 3,83,000 CVE के विश्लेषण के अनुसार नेटवर्क उपकरणों के लिए सुधार का मध्य समय एक साल से ज़्यादा है। Microsoft कहता है कि यह अंतर हमलावर की खिड़की है। यह खास तौर पर OFBiz से जुड़ा नहीं है, लेकिन देरी के जोखिम को दिखाता है।
Microsoft का कहना है कि हमलावर खास तौर पर उन खामियों को निशाना बनाते हैं जिनसे सिस्टम पर नियंत्रण मिल सके, जैसे रिमोट कोड एक्ज़ीक्यूशन, privilege escalation और authentication bypass। ये वही प्रकार OFBiz की सूची में भी हैं।
बार-बार आने वाले बुलेटिनों के विषय पर, हमने Oracle E-Business Suite के मामले में भी लिखा था, जहाँ पैच के बाद स्कैन आए थे।
क्या आप खतरे में हैं, यह कैसे जाँचें?
OFBiz का वर्शन जाँचें। अगर यह 24.09.08 से पहले का है, तो यह सूची में आता है। फिर ACN द्वारा उद्धृत Apache सुरक्षा बुलेटिन पढ़ें और अपडेट की योजना बनाएँ।
अगर प्लेटफ़ॉर्म ऐसे सर्वर पर चलता है जिसे आप खुद संभालते हैं, तो उस सिस्टम को अपडेट रखने वाला व्यक्ति भी मायने रखता है। जो लोग यह ज़िम्मेदारी सौंपना चाहते हैं, उनके लिए सुरक्षा अपडेट वाले होस्टिंग और मैनेज्ड सर्वर मौजूद हैं। CVE की निगरानी व्यवस्थित करने के लिए हमारी गाइड CVE की निगरानी कैसे करें भी काम आ सकती है।
जानने योग्य सीमाएँ
हमने जो आधिकारिक स्रोत पढ़ा, उसके उपलब्ध टेक्स्ट में अलग-अलग CVE सूचीबद्ध नहीं हैं, और न ही यह बताया गया है कि कोई हमला सक्रिय रूप से हो रहा है या नहीं। हमें यह नहीं पता कि इनमें से कौन-सी खामियाँ बिना प्रमाणीकरण के पहुँच में हैं। ये जानकारी Apache के बुलेटिन में खोजनी होगी, और अलर्ट के नए अपडेट से इसमें बदलाव हो सकता है।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आपकी कंपनी OFBiz का इस्तेमाल करती है, या ऐसा कोई उत्पाद जो इसे शामिल करता है, तो अपडेट को प्राथमिकता देना ज़रूरी है। पहले वर्शन जाँचें, फिर 24.09.08 पर जाने को टेस्ट एनवायरनमेंट में आज़माएँ, क्योंकि ठप पड़ा सिस्टम भी महँगा पड़ता है। अगर आपने कस्टमाइज़ेशन किए हैं, तो देखें कि वे नए वर्शन के साथ चलते हैं या नहीं। ऐसा काम उस अनुशासन की याद दिलाता है जो Ubuntu और Red Hat के kernel patches के मामले में दिखा था। जिन्हें पता नहीं कि वे OFBiz इस्तेमाल करते हैं, उन्हें सिस्टम संभालने वालों से पूछना चाहिए।
हमारी राय
सबसे ज़्यादा चौंकाने वाली बात संख्या है, एक ही चक्र में 28 गंभीर खामियाँ, न कि कोई एक अकेली कमज़ोरी। ओपन सोर्स एंटरप्राइज़ सॉफ़्टवेयर की सुरक्षा इस पर निर्भर करती है कि उसे कौन इंस्टॉल और अपडेट करता है, न कि इस पर कि कोड सार्वजनिक है। कई छोटी कंपनियों को पता ही नहीं होता कि दूसरे उत्पादों के भीतर भी ऐसे घटक छिपे हो सकते हैं। ACN का अलर्ट उपयोगी है, लेकिन इसके साथ CVE पर अधिक ठोस दिशा-निर्देश भी होने चाहिए।
अक्सर पूछे जाने वाले सवाल
Apache OFBiz के कौन-से वर्शन कमज़ोर हैं?
24.09.08 से पहले के सभी वर्शन। यह ACN के अलर्ट में बताया गया है। इसलिए सही वर्शन 24.09.08 या उसके बाद का है।
कितनी कमज़ोरियाँ ठीक की गई हैं?
कई, जिनमें 7 क्रिटिकल और 21 हाई हैं। अलर्ट में केवल क्रिटिकल और हाई गंभीरता वाली खामियों का ज़िक्र है।
ACN क्या सलाह देता है?
प्रभावित उत्पादों को अपडेट करना। विक्रेता के सुरक्षा बुलेटिन के निर्देशों का पालन करें, जो संदर्भों में दिया गया है।
क्या कोई हमला चल रहा है?
जो स्रोत हमारे पास हैं, उनमें इसका ज़िक्र नहीं है। अलर्ट सक्रिय शोषण की बात नहीं करता, इसलिए हम इसकी पुष्टि या खंडन नहीं कर सकते।
OFBiz क्या है?
यह एक ओपन सोर्स एंटरप्राइज़ मैनेजमेंट प्लेटफ़ॉर्म है। यह एक ओपन सोर्स एंटरप्राइज़ मैनेजमेंट प्लेटफ़ॉर्म है।
अगले कुछ हफ़्तों में OFBiz पर क्या देखें
तकनीकी विवरण और शोषण की संभावित पुष्टि के साथ तस्वीर बदल सकती है। इसे व्यवस्थित तरीके से देखते रहना बेहतर है।
- Apache बुलेटिन पढ़ें और उन फ़ंक्शन से जुड़ी गंभीर CVE नोट करें जिन्हें आप इस्तेमाल करते हैं।
- देखें कि ACN अलर्ट को नए वर्शन या निर्देशों के साथ अपडेट करता है या नहीं।
- जाँचें कि आपके अन्य सॉफ़्टवेयर में OFBiz शामिल है या नहीं, और विक्रेताओं से उनके पैच की तारीख पूछें।



