
 Ing. Calogero Bono
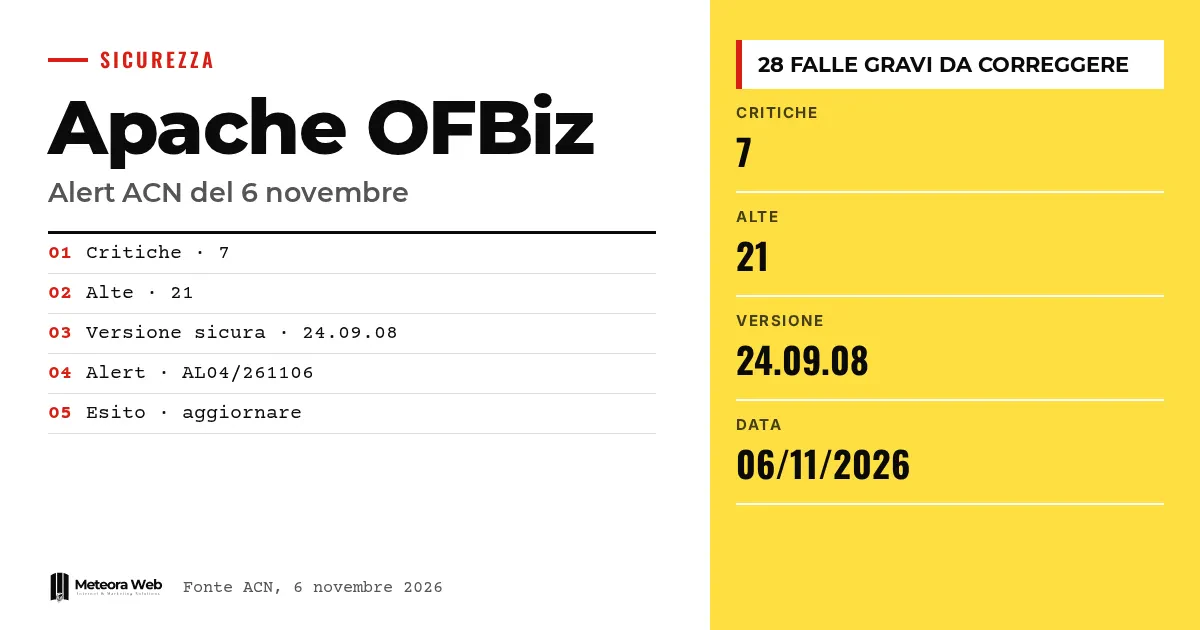
6 ноября 2026 года CSIRT Italia при Национальном агентстве кибербезопасности опубликовал предупреждение AL04/261106 об Apache OFBiz. Apache Software Foundation выпустила обновления для множества брешей, из них 7 критической и 21 высокой степени опасности. OFBiz это открытая платформа для управления предприятием, поэтому она затрагивает чувствительные данные и процессы. Под удар попадают все версии до 24.09.08.
Несколько терминов, прежде чем перейти к фактам. OFBiz это открытая платформа, с помощью которой компания управляет заказами, складом и бухгалтерией. CVE это код, который идентифицирует известную уязвимость. RCE (Remote Code Execution) позволяет удалённо выполнять команды в системе. Authentication bypass означает обход контроля доступа. CSIRT это группа, которая координирует реагирование на киберинциденты.
Что ACN сообщило об Apache OFBiz?
Согласно предупреждению ACN, Apache Software Foundation исправила множество уязвимостей. Самых серьёзных 7 критических и 21 высокой степени, всего 28.
Предупреждение опубликовано 6 ноября 2026 года и указывает, что затронуты все версии до 24.09.08. Рекомендация, согласованная с вендором, обновиться, следуя бюллетеню безопасности.
Какого рода это бреши?
Перечень типов широкий.
- Произвольная запись и чтение файлов
- Обход аутентификации и повышение привилегий
- Remote Code Execution
- Denial of Service и раскрытие информации
- Спуфинг, подмена и манипуляция данными
- Обход ограничений безопасности
Это категории, которые затрагивают доступ, данные и непрерывность сервиса. В заголовке рассылки The Hacker News упоминается RCE в OFBiz, но в доступном тексте подробностей нет.
Почему важно обновляться быстро?
Анализ примерно 383 000 CVE, на который ссылается The Hacker News, показывает медианное время исправления больше года для сетевого оборудования. Microsoft утверждает, что этот разрыв и есть окно для атакующего. Это касается не OFBiz конкретно, но показывает риск задержек.
Microsoft добавляет, что атакующие нацелены прежде всего на бреши, позволяющие захватить систему – удалённое выполнение кода, повышение привилегий и обход аутентификации. Такие типы есть и в перечне OFBiz.
На тему повторяющихся бюллетеней мы писали и о Oracle E-Business Suite, где сканирования появились уже после патча.
Как понять, что ты под угрозой?
Проверь версию OFBiz, которую используешь. Если она ниже 24.09.08, она входит в перечень. Затем прочитай бюллетень безопасности Apache, на который ссылается ACN, и запланируй обновление.
Если платформа работает на сервере, которым управляешь ты, важно и то, кто поддерживает систему в актуальном состоянии. Тем, кто хочет передать это другим, подойдут хостинг и серверы с управляемыми обновлениями безопасности. Для организации мониторинга CVE может пригодиться наш гид по мониторингу CVE.
Ограничения, которые стоит знать
Официальный источник, который мы читали, в доступном тексте не перечисляет отдельные CVE и не сообщает, есть ли активная эксплуатация. Мы не знаем, какие из брешей доступны без аутентификации. Эти детали стоит искать в бюллетене Apache, и они могут измениться с новыми обновлениями предупреждения.
Что это меняет для тех, кто работает с цифровыми технологиями
Если твоя компания использует OFBiz или продукт, который его включает, обновление становится приоритетом. Сначала проверь версию, затем попробуй переход на 24.09.08 в тестовой среде, ведь простой системы управления обходится дорого. Если есть доработки, убедись, что они работают. Такая задача напоминает дисциплину, которую мы видели в случае с патчами ядра в Ubuntu и Red Hat. Тому, кто не знает, используется ли у него OFBiz, стоит спросить тех, кто администрирует системы.
Наше мнение
Поражает цифра – 28 серьёзных брешей за один цикл, важнее даже отдельная уязвимость. Для открытого ПО управления предприятием безопасность зависит от того, кто его устанавливает и обновляет, а не от того, открыт ли код. Многие малые компании даже не знают, что похожие компоненты спрятаны внутри других продуктов. Предупреждение ACN полезно, но его стоило бы дополнить более конкретными указаниями по CVE.
Часто задаваемые вопросы
Какие версии Apache OFBiz уязвимы?
Все версии до 24.09.08. Так указано в предупреждении ACN. Исправленная версия это 24.09.08 или более поздняя.
Сколько уязвимостей исправлено?
Много – 7 критических и 21 высокой степени. В предупреждении перечислены только критические и высокие.
Что рекомендует ACN?
Обновить уязвимые продукты. Нужно следовать указаниям бюллетеня безопасности вендора, он приведён в ссылках.
Есть ли текущие атаки?
В имеющихся у нас источниках этого нет. В предупреждении не говорится об активной эксплуатации, поэтому подтвердить или опровергнуть мы не можем.
Что такое OFBiz?
Это открытая платформа для управления предприятием.
На что смотреть в ближайшие недели по OFBiz
Картина может измениться с техническими подробностями и возможными подтверждениями эксплуатации. Лучше следить за ней системно.
- Прочитай бюллетень Apache и отметь критические CVE, которые касаются функций, которыми ты пользуешься.
- Следи, обновит ли ACN предупреждение новыми версиями или указаниями.
- Проверь, включают ли твои другие программы OFBiz, и уточни у поставщиков дату их патча.



