
 Ing. Calogero Bono
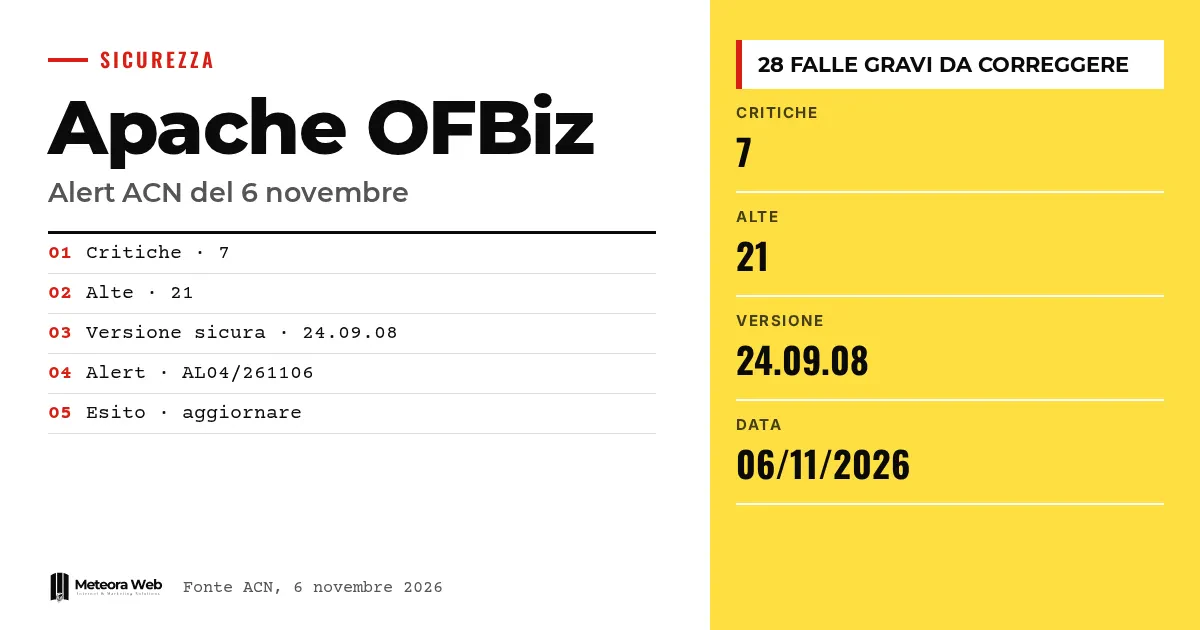
Le 6 novembre 2026, le CSIRT Italia, auprès de l'Agence nationale pour la cybersécurité, a publié l'alerte AL04/261106 sur Apache OFBiz. Apache Software Foundation a publié des mises à jour pour de nombreuses failles, dont 7 de gravité critique et 21 de gravité élevée. OFBiz est une plateforme open source de gestion d'entreprise, donc elle touche à des données et à des processus sensibles. Toutes les versions antérieures à la 24.09.08 sont concernées.
Quelques termes, avant d'entrer dans les faits. OFBiz est une plateforme open source qui permet à une entreprise de gérer commandes, stocks et comptabilité. CVE est le code qui identifie une vulnérabilité connue. RCE (Remote Code Execution) permet d'exécuter des commandes sur un système à distance. Authentication bypass signifie contourner le contrôle d'accès. CSIRT est le groupe qui coordonne la réponse aux incidents informatiques.
Qu'a signalé l'ACN sur Apache OFBiz ?
Selon l'alerte de l'ACN, Apache Software Foundation a corrigé de nombreuses vulnérabilités. Les plus sévères sont 7 critiques et 21 élevées, soit 28 au total.
L'alerte a été publiée le 6 novembre 2026 et indique comme versions affectées toutes celles antérieures à la 24.09.08. La recommandation, alignée sur le fournisseur, est de mettre à jour en suivant le bulletin de sécurité.
Quel type de failles sont-elles ?
La liste des types est large.
- Lecture et écriture arbitraire de fichiers
- Contournement de l'authentification et élévation de privilèges
- Remote Code Execution
- Denial of Service et Information Disclosure
- Spoofing, tampering et manipulation des données
- Contournement des restrictions de sécurité
Ce sont des catégories qui touchent aux accès, aux données et à la continuité du service. Le titre de la newsletter de The Hacker News évoque un RCE sur OFBiz, mais le texte disponible ne donne pas de détails.
Pourquoi mettre à jour vite compte ?
Une analyse portant sur environ 383 000 CVE, citée par The Hacker News, indique un délai médian de correction supérieur à un an pour les équipements réseau. Microsoft affirme que cet écart est la fenêtre de l'attaquant. Cela ne concerne pas OFBiz en particulier, mais montre le risque des retards.
Microsoft ajoute que les attaquants visent surtout les failles qui permettent de prendre le contrôle du système, comme l'exécution de code à distance, l'escalade de privilèges et le contournement de l'authentification. Ce sont des types présents dans la liste d'OFBiz.
Sur le thème des bulletins à répétition, nous en avons aussi parlé pour Oracle E-Business Suite, où les scans sont arrivés après le correctif.
Comment savoir si tu es exposé ?
Contrôle la version d'OFBiz que tu utilises. Si elle est antérieure à la 24.09.08, elle fait partie de celles indiquées. Lis ensuite le bulletin de sécurité d'Apache cité par l'ACN et planifie la mise à jour.
Si la plateforme tourne sur un serveur que tu gères, pense aussi à qui maintient le système sous-jacent à jour. Pour déléguer, il existe des hébergements et serveurs gérés avec mises à jour de sécurité. Pour organiser la surveillance des CVE, notre guide sur comment surveiller les CVE peut t'être utile.
Limites à connaître
La source officielle que nous avons lue ne liste pas les CVE individuelles dans le texte disponible, et ne précise pas s'il existe des exploitations actives. Nous ne savons pas non plus lesquelles de ces failles sont accessibles sans authentification. Ces détails sont à chercher dans le bulletin d'Apache, et pourraient changer avec de nouvelles mises à jour de l'alerte.
Ce qui change pour ceux qui travaillent dans le numérique
Si ton entreprise utilise OFBiz, ou un produit qui l'intègre, la mise à jour devient une priorité. Vérifie d'abord la version, puis teste le passage à la 24.09.08 dans un environnement de test, car un logiciel de gestion à l'arrêt coûte cher. Si tu as des personnalisations, assure-toi qu'elles tiennent. Ce type d'action rappelle la rigueur observée dans le cas des correctifs du noyau chez Ubuntu et Red Hat. Qui ne sait pas s'il utilise OFBiz devrait le demander à ceux qui gèrent les systèmes.
Notre avis
Le chiffre frappe, 28 failles graves en un seul cycle, plus que chaque vulnérabilité prise isolément. Pour un logiciel open source de gestion d'entreprise, la sécurité dépend de qui l'installe et le met à jour, pas du fait que le code soit public. Beaucoup de petites entreprises ignorent même avoir des composants similaires cachés dans d'autres produits. L'alerte de l'ACN est utile, mais elle devrait être accompagnée d'indications plus concrètes sur les CVE.
Questions fréquentes
Quelles versions d'Apache OFBiz sont vulnérables ?
Toutes celles antérieures à la 24.09.08. C'est ce qu'indique l'alerte de l'ACN. La version corrigée est donc la 24.09.08 ou une version ultérieure.
Combien de vulnérabilités ont été corrigées ?
De nombreuses, dont 7 critiques et 21 élevées. L'alerte ne mentionne que celles de gravité critique et élevée.
Que recommande l'ACN ?
Mettre à jour les produits vulnérables. Il faut suivre les indications du bulletin de sécurité du fournisseur, mentionné dans les références.
Y a-t-il des attaques en cours ?
Ce n'apparaît pas dans les sources que nous avons. L'alerte ne parle pas d'exploitation active, donc nous ne pouvons ni le confirmer ni l'exclure.
Qu'est-ce qu'OFBiz ?
C'est une plateforme open source de gestion d'entreprise. C'est une plateforme open source de gestion d'entreprise.
Ce qu'il faut suivre dans les prochaines semaines sur OFBiz
Le tableau peut évoluer avec les détails techniques et d'éventuelles confirmations d'exploitation. Mieux vaut le suivre avec méthode.
- Lis le bulletin Apache et note les CVE critiques qui concernent les fonctions que tu utilises.
- Vérifie si l'ACN met à jour l'alerte avec de nouvelles versions ou indications.
- Contrôle si d'autres logiciels que tu utilises intègrent OFBiz et demande à leurs fournisseurs la date de leur correctif.



