
 Ing. Calogero Bono
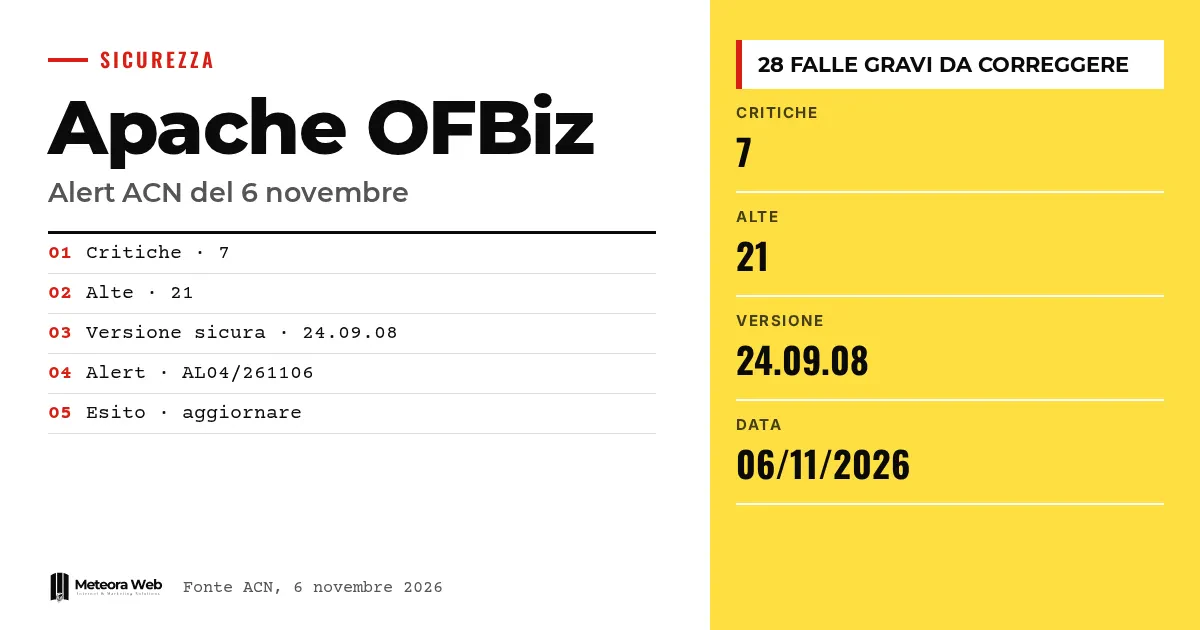
2026年11月6日、国家サイバーセキュリティ機関のCSIRT Italiaは、Apache OFBizに関するアラートAL04/261106を公開しました。Apache Software Foundationは多数の欠陥に対する更新を公開しており、そのうち7件は重大度が重大、21件は重大度が高とされています。OFBizは企業向けの業務管理を行うオープンソース・プラットフォームであり、機密性の高いデータや業務プロセスに関わります。影響を受けるのは24.09.08より前のすべてのバージョンです。
事実に入る前に、いくつかの用語を確認します。 OFBizは、企業が受注、在庫、会計を管理するためのオープンソース・プラットフォームです。CVEは、既知の脆弱性を識別するためのコードです。RCE(Remote Code Execution)は、遠隔から システム上でコマンドを実行できる欠陥を指します。Authentication bypassは、アクセス制御を迂回することを意味します。CSIRTは、サイバーインシデントへの対応を調整するチームです。
ACNはApache OFBizについて何を報告したか?
ACNのアラートによると、Apache Software Foundationは多数の脆弱性を修正しました。特に深刻なものは重大7件と高21件で、合計28件です。
このアラートは2026年11月6日に公開され、影響を受けるバージョンとして24.09.08より前のすべてを挙げています。ベンダーと同様に、セキュリティ情報に従って更新することが推奨されています。
どのような種類の欠陥か?
欠陥の種類は多岐にわたります。
- 任意のファイルの書き込みと読み取り
- Authentication bypassと権限昇格
- Remote Code Execution
- Denial of ServiceとInformation Disclosure
- Spoofing、tampering、データ操作
- セキュリティ制限の回避
これらはアクセス、データ、サービスの継続性に関わる分類です。The Hacker Newsのニュースレターの見出しはOFBizのRCEに言及していますが、入手できた本文には詳細がありません。
なぜ早急な更新が重要なのか?
The Hacker Newsが引用した、約383,000件のCVEを分析した調査では、ネットワーク機器の修正までの中央値が1年を超えると示されています。Microsoftは、この差がアタッカーにとっての機会の窓になると述べています。これはOFBiz固有の問題ではありませんが、対応の遅れがもたらすリスクを示しています。
Microsoftはさらに、攻撃者がリモートでのコード実行、権限昇格、認証の回避など、システムの乗っ取りにつながる欠陥を特に狙うと指摘しています。これらの種類はOFBizの一覧にも含まれています。
繰り返し出される公表情報については、パッチ後にスキャンが行われたOracle E-Business Suiteでも取り上げました。
自分が影響を受けているかをどう確認するか?
使用しているOFBizのバージョンを確認してください。24.09.08より前であれば、対象に含まれます。次に、ACNが引用しているApacheのセキュリティ情報を読み、更新計画を立ててください。
プラットフォームを自分で管理しているサーバー上で動かしている場合は、その基盤システムを誰が最新の状態に保っているかも重要です。作業を委託したい場合は、セキュリティ更新を提供する管理型ホスティングやサーバーという選択肢もあります。CVEの監視体制を整えたい場合は、CVEを監視する方法のガイドが役立ちます。
知っておくべき制約
今回参照した公式情報には個々のCVEが記載されておらず、実際に悪用が確認されているかどうかも書かれていません。認証なしで到達可能な欠陥がどれかも分かりません。これらの詳細はApacheのセキュリティ情報で確認する必要があり、アラートの更新によって内容が変わる可能性があります。
デジタル業務に携わる人にとって何が変わるか
自社でOFBizを使用している場合、またはOFBizを組み込んだ製品を利用している場合、このアップデートは優先度の高い作業になります。まずバージョンを確認し、次にテスト環境で24.09.08への移行を試してください。業務システムが停止すると大きなコストがかかるためです。独自のカスタマイズを行っている場合は、その動作も確認してください。このような作業には、UbuntuとRed HatのカーネルパッチへのCaseで見られたような規律が求められます。OFBizを使用しているかどうか分からない場合は、システムを管理している担当者に確認してください。
私たちの見解
注目すべきは個々の脆弱性よりも、一度の更新で28件もの重大な欠陥が修正されたという数字です。企業向けの管理ソフトウェアの安全性は、コードが公開されているかどうかよりも、導入と更新を行う側の姿勢に左右されます。多くの中小企業は、他の製品の内部に同様のコンポーネントが組み込まれていることにすら気づいていません。ACNのアラートは有益ですが、CVEについてより具体的な指針が添えられるべきでした。
よくある質問
Apache OFBizのどのバージョンが脆弱ですか?
24.09.08より前のすべてのバージョンです。これはACNのアラートに記載されています。修正版は24.09.08以降です。
いくつの脆弱性が修正されましたか?
多数で、そのうち7件が重大、21件が高です。アラートに挙げられているのは重大度が重大および高のものだけです。
ACNはどのような対応を推奨していますか?
脆弱な製品を更新することです。参考情報として掲載されているベンダーのセキュリティ情報に従ってください。
攻撃は進行中ですか?
確認できた情報源には記載がありません。アラートも実際の悪用には触れていないため、確認も否定もできません。
OFBizとは何ですか?
企業向けの業務管理を行うオープンソース・プラットフォームです。
今後数週間にOFBizで注目すべき点
技術的な詳細や悪用の確認が出てくれば状況は変わる可能性があります。着実に追うことが大切です。
- Apacheのセキュリティ情報を読み、使用している機能に関わる重大なCVEを書き留めてください。
- ACNがアラートを新しいバージョンや指針で更新するかどうか確認してください。
- 他に使用しているソフトウェアにOFBizが含まれていないか確認し、ベンダーにパッチの提供時期を問い合わせてください。



