
 Ing. Calogero Bono
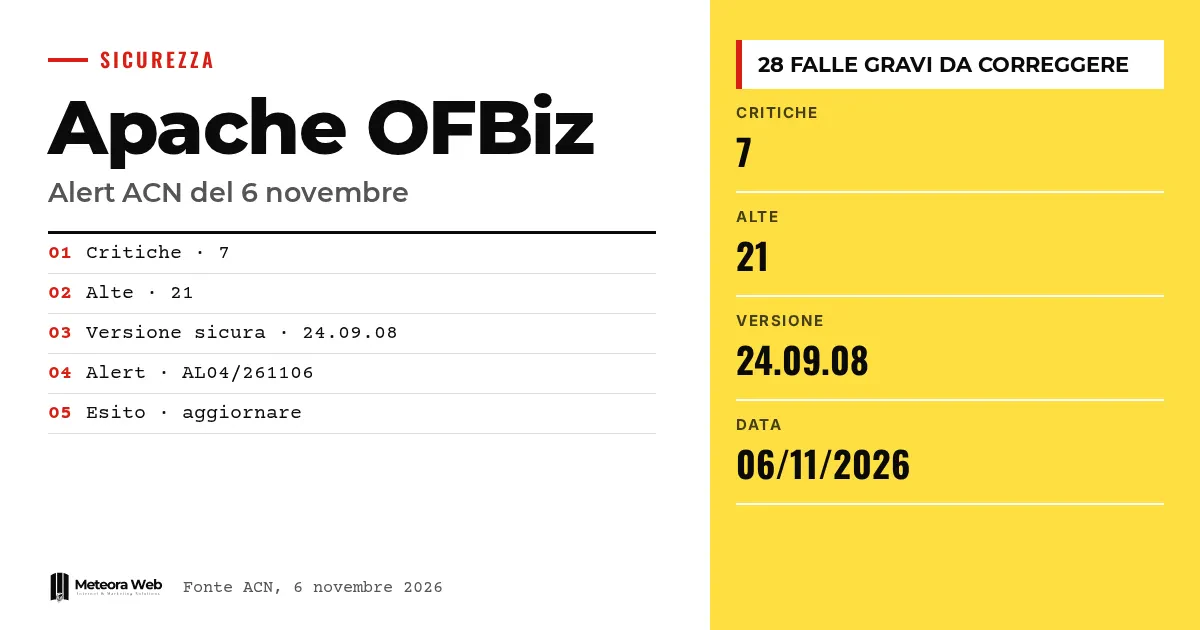
2026 年 11 月 6 日,意大利国家网络安全局下属的 CSIRT Italia 发布了关于 Apache OFBiz 的预警 AL04/261106。Apache 软件基金会为多个漏洞发布了更新,其中 7 个为严重级别,21 个为高危级别。OFBiz 是一个开源企业管理平台,因此涉及敏感数据和业务流程。24.09.08 之前的所有版本都受影响。
在进入事实之前,先了解几个术语。 OFBiz 是一个开源平台,企业可借助它管理订单、仓储和财务。CVE 是为已知漏洞分配的编号。RCE(远程代码执行)允许攻击者从远程在系统上运行命令。Authentication bypass 指绕过访问控制。CSIRT 是负责协调网络安全事件响应的团队。
ACN 对 Apache OFBiz 报告了什么?
根据 ACN 的预警,Apache 软件基金会修复了多个漏洞。其中最严重的是 7 个严重级别和 21 个高危级别,共计 28 个。
该预警于 2026 年 11 月 6 日发布,并指出 24.09.08 之前的所有版本均受影响。与供应商一致的建议是遵循安全公告进行更新。
漏洞属于哪些类型?
类型范围较广。
- 任意文件写入和读取
- 身份验证绕过及权限提升
- 远程代码执行
- 拒绝服务和信息泄露
- 欺骗、篡改及数据操纵
- 绕过安全限制
这些类别涉及访问、数据和服务连续性。The Hacker News 的新闻标题提到了 OFBiz 上的 RCE,但现有文本中没有更多细节。
为什么尽快更新很重要?
The Hacker News 引用的一项分析涵盖约 38.3 万个 CVE,显示网络设备的修复中位时间超过一年。微软称这一差距就是攻击者的窗口期。这并非专门针对 OFBiz,但说明了拖延的风险。
微软还指出,攻击者最倾向于利用可以夺取系统控制权的漏洞,例如远程代码执行、权限提升和身份验证绕过。这些类型都出现在 OFBiz 的漏洞列表中。
关于反复出现的公告,我们在 Oracle E-Business Suite 的报道中也谈到过,那里的扫描是在补丁发布之后才出现的。
如何判断你是否受影响?
检查你所用的 OFBiz 版本。如果早于 24.09.08,则属于受影响范围。然后阅读 ACN 引用的 Apache 安全公告,并安排更新。
如果该平台运行在你自己管理的服务器上,还要考虑由谁负责维护底层系统。若想委托他人管理,可以选择提供安全更新的托管主机和服务器。如需整理 CVE 监控工作,可参考我们的指南如何监控 CVE。
需要了解的局限
我们所读的官方来源在现有文本中没有列出各个 CVE 编号,也没有说明是否存在正在发生的利用。我们无法确定其中哪些漏洞无需身份验证即可触达。这些细节需要在 Apache 公告中查找,并且随着预警的后续更新可能会有所变化。
对数字化工作者意味着什么
如果你的公司使用 OFBiz,或使用集成了它的产品,更新就应成为优先事项。先确认版本,再在测试环境中尝试迁移到 24.09.08,因为管理系统停机是有代价的。如果你做过定制,请确认它们仍能正常运行。这类工作与Ubuntu 和 Red Hat 的内核补丁案例中所体现的纪律相似。不确定自己是否使用 OFBiz 的人,应向负责系统的人员确认。
我们的看法
最引人注目的是数字,一个周期内出现 28 个严重漏洞,比单个漏洞更值得关注。对于开源的企业管理软件而言,安全性取决于安装和更新它的人,而不是代码是否公开。许多小企业甚至不知道自己的其他产品中也隐藏着类似的组件。ACN 的预警很有用,但应配以关于 CVE 更具体的指引。
常见问题
哪些版本的 Apache OFBiz 存在漏洞?
24.09.08 之前的所有版本。这是 ACN 预警指出的。因此修复版本为 24.09.08 或更高版本。
共修复了多少个漏洞?
数量众多,其中 7 个为严重级别,21 个为高危级别。预警只列出了严重和高危级别的漏洞。
ACN 有什么建议?
更新存在漏洞的产品。应遵循供应商安全公告中的指引,该公告列在参考资料中。
是否存在正在进行的攻击?
我们所掌握的来源中没有相关信息。预警未提及正在发生的利用,因此我们既无法确认也无法排除。
OFBiz 是什么?
它是一个用于企业管理的开源平台。
未来几周关于 OFBiz 需要关注什么
随着技术细节公布以及是否确认被利用,情况可能会发生变化。应有条理地持续跟进。
- 阅读 Apache 公告,记下影响你所用功能的严重 CVE。
- 关注 ACN 是否会以新版本或新指引更新预警。
- 检查你的其他软件是否包含 OFBiz,并向供应商询问其补丁的发布时间。



