
 Ing. Calogero Bono
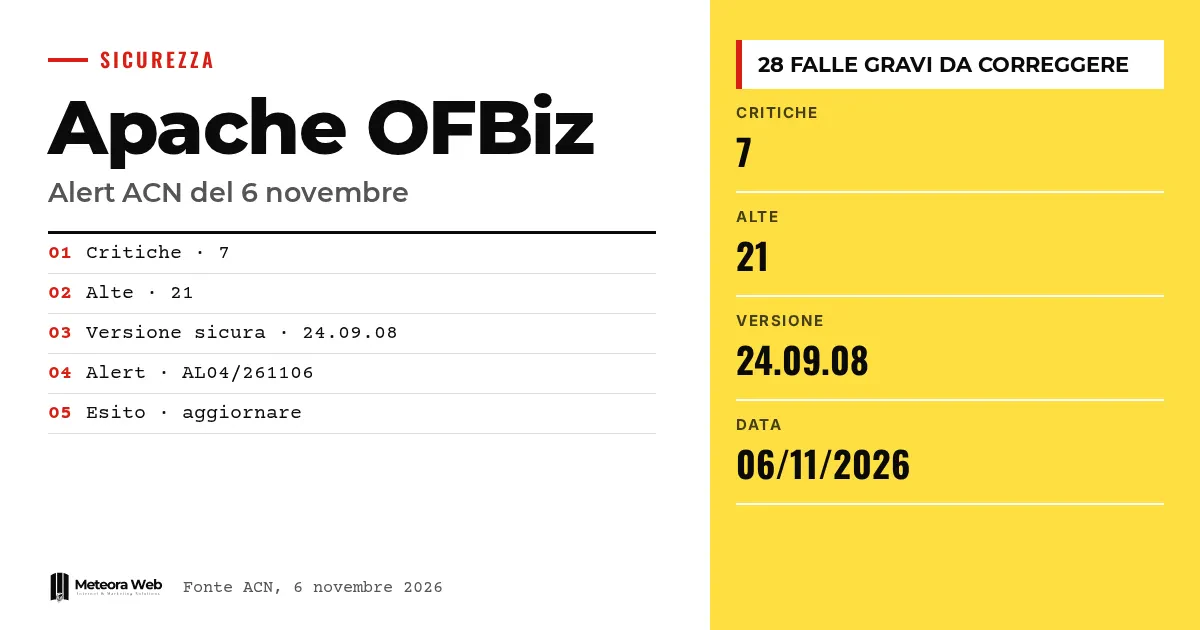
Op 6 november 2026 heeft het CSIRT Italia, bij het Italiaanse Agentschap voor nationale cyberbeveiliging, waarschuwing AL04/261106 over Apache OFBiz gepubliceerd. De Apache Software Foundation heeft updates uitgebracht voor talrijke lekken, waarvan 7 met kritieke en 21 met hoge ernst. OFBiz is een open source platform voor bedrijfsbeheer, dus het raakt gevoelige gegevens en processen. Alle versies vóór 24.09.08 zijn getroffen.
Enkele begrippen voordat we naar de feiten gaan. OFBiz is een open source platform waarmee een bedrijf bestellingen, magazijn en boekhouding beheert. CVE is de code die een bekende kwetsbaarheid identificeert. RCE (Remote Code Execution) maakt het mogelijk om op afstand commando's op een systeem uit te voeren. Authentication bypass betekent het omzeilen van de toegangscontrole. CSIRT is de groep die de respons op digitale incidenten coördineert.
Wat heeft de ACN gemeld over Apache OFBiz?
Volgens de waarschuwing van de ACN heeft de Apache Software Foundation talrijke kwetsbaarheden verholpen. De ernstigste zijn 7 kritieke en 21 hoge, samen 28.
De waarschuwing is op 6 november 2026 gepubliceerd en wijst alle versies vóór 24.09.08 aan als getroffen. De aanbeveling, in lijn met de leverancier, is om bij te werken volgens het beveiligingsbulletin.
Wat voor soort lekken zijn het?
De lijst met soorten is breed.
- Willekeurig lezen en schrijven van bestanden
- Authentication bypass en verhoging van privileges
- Remote Code Execution
- Denial of Service en Information Disclosure
- Spoofing, tampering en manipulatie van gegevens
- Omzeilen van beveiligingsbeperkingen
Het gaat om categorieën die toegang, gegevens en de continuïteit van de dienst raken. De titel van de nieuwsbrief van The Hacker News noemt een RCE in OFBiz, maar in de beschikbare tekst staan geen details.
Waarom is snel updaten belangrijk?
Een analyse van ongeveer 383.000 CVE's, geciteerd door The Hacker News, wijst op een mediane hersteltijd van meer dan een jaar voor netwerkapparatuur. Microsoft stelt dat deze kloof het venster van de aanvaller is. Het gaat niet specifiek over OFBiz, maar het laat zien hoe riskant vertraging is.
Microsoft voegt eraan toe dat aanvallers vooral zoeken naar lekken waarmee ze de controle over een systeem kunnen overnemen, zoals code-uitvoering op afstand, escalatie van privileges en het omzeilen van authenticatie. Dit zijn typen die ook in de lijst van OFBiz voorkomen.
Over reeksen van bulletins hebben we ook geschreven bij Oracle E-Business Suite, waar de scans kwamen na de patch.
Hoe weet je of je kwetsbaar bent?
Controleer de versie van OFBiz die je gebruikt. Is die ouder dan 24.09.08, dan valt hij binnen de aangegeven versies. Lees vervolgens het beveiligingsbulletin van Apache waar de ACN naar verwijst, en plan de update.
Draait het platform op een server die jij beheert, dan telt ook mee wie het onderliggende systeem bijhoudt. Wil je dat uitbesteden, dan bestaan er gehoste servers en hosting met beveiligingsupdates. Om het volgen van CVE's te organiseren, kan onze gids over hoe je CVE's monitort je helpen.
Beperkingen om te kennen
De officiële bron die we hebben gelezen vermeldt de afzonderlijke CVE's niet in de beschikbare tekst, en zegt ook niet of er actieve aanvallen zijn. We weten niet welke van de lekken zonder authenticatie bereikbaar zijn. Deze details moet je zoeken in het Apache-bulletin, en ze kunnen veranderen met nieuwe updates van de waarschuwing.
Wat verandert er voor wie met digitale techniek werkt
Als jouw bedrijf OFBiz gebruikt, of een product dat het bevat, wordt de update een prioriteit. Controleer eerst de versie en test daarna de overstap naar 24.09.08 in een testomgeving, want een stilgelegd bedrijfssysteem kost geld. Heb je aanpassingen gedaan, controleer dan of ze nog werken. Zo'n klus vraagt dezelfde discipline als bij Ubuntu en Red Hat met de kernelpatches. Weet je niet zeker of je OFBiz gebruikt? Vraag het dan aan wie je systemen beheert.
Ons standpunt
Opvallend is vooral het aantal – 28 ernstige lekken in één cyclus, meer nog dan de afzonderlijke kwetsbaarheid. Bij open source bedrijfssoftware hangt de veiligheid af van wie het installeert en bijwerkt, niet van het feit dat de code openbaar is. Veel kleine bedrijven weten niet eens dat soortgelijke componenten verborgen zitten in andere producten. De waarschuwing van de ACN is nuttig, maar zou concretere aanwijzingen over de CVE's moeten bevatten.
Veelgestelde vragen
Welke versies van Apache OFBiz zijn kwetsbaar?
Alle versies vóór 24.09.08. Dat staat in de waarschuwing van de ACN. De gecorrigeerde versie is dus 24.09.08 of later.
Hoeveel kwetsbaarheden zijn er verholpen?
Talrijke, waarvan 7 kritiek en 21 hoog. De waarschuwing noemt alleen die van kritieke en hoge ernst.
Wat adviseert de ACN?
De kwetsbare producten bijwerken. Volg de instructies in het beveiligingsbulletin van de leverancier, dat tussen de referenties staat.
Zijn er lopende aanvallen?
In de bronnen die we hebben, staat dat niet. De waarschuwing spreekt niet over actieve uitbuiting, dus we kunnen het niet bevestigen noch uitsluiten.
Wat is OFBiz?
Het is een open source platform voor bedrijfsbeheer.
Waar je de komende weken op moet letten bij OFBiz
Het beeld kan veranderen met de technische details en eventuele bevestigingen van uitbuiting. Volg het daarom methodisch.
- Lees het Apache-bulletin en noteer de kritieke CVE's die de functies betreffen die jij gebruikt.
- Controleer of de ACN de waarschuwing bijwerkt met nieuwe versies of richtlijnen.
- Controleer of andere software die je gebruikt OFBiz bevat, en vraag je leveranciers wanneer hun patch er komt.




