
 Ing. Calogero Bono
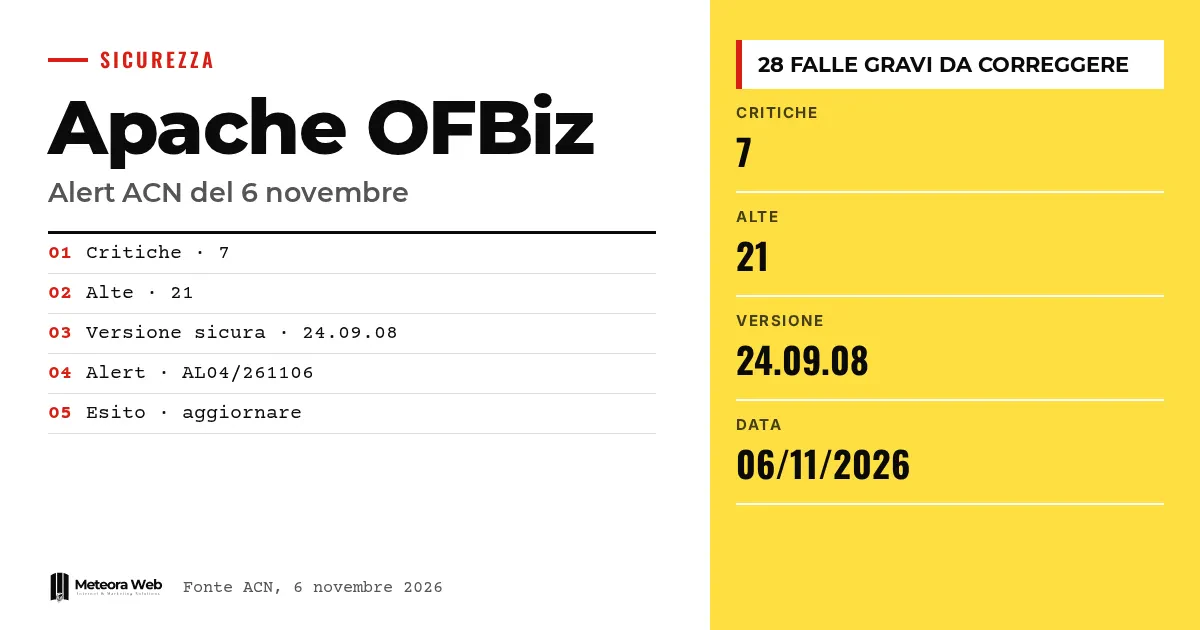
6 listopada 2026 roku zespół CSIRT Italia przy Narodowej Agencji Cyberbezpieczeństwa opublikował alert AL04/261106 dotyczący Apache OFBiz. Apache Software Foundation wydała poprawki do licznych luk, w tym 7 o krytycznej wadze i 21 o wysokiej. OFBiz to otwarta platforma do zarządzania przedsiębiorstwem, więc dotyka wrażliwych danych i procesów. Dotyczy wszystkich wersji wcześniejszych niż 24.09.08.
Kilka pojęć, zanim przejdziemy do faktów. OFBiz to otwarta platforma, dzięki której firma zarządza zamówieniami, magazynem i księgowością. CVE to kod identyfikujący znaną lukę. RCE (Remote Code Execution) pozwala uruchamiać polecenia w systemie zdalnie. Authentication bypass oznacza ominięcie kontroli dostępu. CSIRT to zespół koordynujący reagowanie na incydenty informatyczne.
Co ACN zgłosiła w sprawie Apache OFBiz?
Według alertu ACN, Apache Software Foundation naprawiła liczne luki. Najpoważniejszych jest 7 krytycznych i 21 wysokich, łącznie 28.
Alert opublikowano 6 listopada 2026 roku i wskazuje jako podatne wszystkie wersje wcześniejsze niż 24.09.08. Zalecenie, zgodne z wytycznymi dostawcy, to aktualizacja zgodnie z biuletynem bezpieczeństwa.
Jakiego rodzaju są to luki?
Lista typów jest szeroka.
- Dowolny zapis i odczyt plików
- Authentication bypass oraz podniesienie uprawnień
- Remote Code Execution
- Denial of Service oraz ujawnianie informacji
- Podszywanie się, manipulacja i modyfikacja danych
- Obchodzenie zabezpieczeń
To kategorie dotyczące dostępu, danych i ciągłości usług. Tytuł newslettera The Hacker News wspomina o RCE w OFBiz, ale w dostępnym tekście nie ma szczegółów.
Dlaczego szybka aktualizacja ma znaczenie?
Analiza około 383 000 CVE, przytoczona przez The Hacker News, pokazuje, że medianowy czas naprawy urządzeń sieciowych przekracza rok. Microsoft twierdzi, że ta luka czasowa to okno dla atakującego. Nie dotyczy to konkretnie OFBiz, ale pokazuje ryzyko opóźnień.
Microsoft dodaje, że atakujący najchętniej wykorzystują luki umożliwiające przejęcie kontroli nad systemem, takie jak zdalne wykonanie kodu, eskalacja uprawnień i ominięcie uwierzytelniania. Te typy występują na liście OFBiz.
O cyklicznych biuletynach pisaliśmy też przy okazji Oracle E-Business Suite, gdzie skanowania pojawiły się po wydaniu poprawki.
Jak sprawdzić, czy jesteś narażony?
Sprawdź wersję OFBiz, której używasz. Jeśli jest wcześniejsza niż 24.09.08, mieści się w zakresie wskazanym w alercie. Następnie przeczytaj biuletyn bezpieczeństwa Apache, na który powołuje się ACN, i zaplanuj aktualizację.
Jeśli platforma działa na serwerze, którym zarządzasz, ważne jest też to, kto dba o aktualizacje systemu pod spodem. Dla tych, którzy wolą powierzyć to innym, istnieją hosting i serwery zarządzane z aktualizacjami bezpieczeństwa. Aby zorganizować monitoring CVE, przyda Ci się nasz przewodnik jak monitorować CVE.
Ograniczenia, o których warto wiedzieć
Oficjalne źródło, które czytaliśmy, nie wymienia w dostępnym tekście poszczególnych CVE i nie mówi, czy trwają aktywne ataki. Nie wiemy, które luki są dostępne bez uwierzytelnienia. Szczegółów szukaj w biuletynie Apache, a te informacje mogą się zmienić wraz z kolejnymi aktualizacjami alertu.
Co zmienia się dla osób pracujących w świecie cyfrowym
Jeśli Twoja firma używa OFBiz albo produktu, który go zawiera, aktualizacja staje się priorytetem. Najpierw sprawdź wersję, potem przetestuj przejście na 24.09.08 w środowisku testowym, bo zatrzymany system zarządzania kosztuje. Jeśli masz własne modyfikacje, sprawdź, czy nadal działają. Taka praca przypomina dyscyplinę widoczną w przypadku Ubuntu i Red Hat z poprawkami jądra. Kto nie wie, czy używa OFBiz, powinien zapytać osoby zarządzające systemami.
Nasza opinia
Uderza liczba, 28 poważnych luk w jednym cyklu, bardziej niż pojedyncza podatność. Przy otwartym oprogramowaniu do zarządzania firmą bezpieczeństwo zależy od tego, kto je instaluje i aktualizuje, a nie od tego, czy kod jest publiczny. Wiele małych firm nie wie nawet, że podobne komponenty kryją się w innych produktach. Alert ACN jest przydatny, ale powinien iść w parze z konkretniejszymi wskazówkami dotyczącymi CVE.
Najczęstsze pytania
Jakie wersje Apache OFBiz są podatne?
Wszystkie wcześniejsze niż 24.09.08. Wskazuje to alert ACN. Poprawiona wersja to więc 24.09.08 lub nowsza.
Ile luk zostało załatanych?
Wiele, w tym 7 krytycznych i 21 wysokich. Alert wymienia tylko te o krytycznej i wysokiej wadze.
Co zaleca ACN?
Aktualizację podatnych produktów. Trzeba postępować według wskazówek biuletynu bezpieczeństwa dostawcy, podanego wśród źródeł.
Czy są prowadzone ataki?
W znanych nam źródłach nie ma o tym mowy. Alert nie wspomina o aktywnym wykorzystywaniu, więc nie możemy tego potwierdzić ani wykluczyć.
Czym jest OFBiz?
To otwarta platforma do zarządzania przedsiębiorstwem. To otwarta platforma do zarządzania przedsiębiorstwem.
Na co zwrócić uwagę w najbliższych tygodniach w sprawie OFBiz
Obraz może się zmienić wraz z detalami technicznymi i ewentualnym potwierdzeniem wykorzystania luk. Warto śledzić sytuację metodycznie.
- Przeczytaj biuletyn Apache i zapisz krytyczne CVE dotyczące funkcji, z których korzystasz.
- Sprawdź, czy ACN zaktualizuje alert o nowe wersje lub wskazówki.
- Sprawdź, czy inne Twoje oprogramowanie zawiera OFBiz, i zapytaj dostawców o termin ich poprawki.



