
 Ing. Calogero Bono
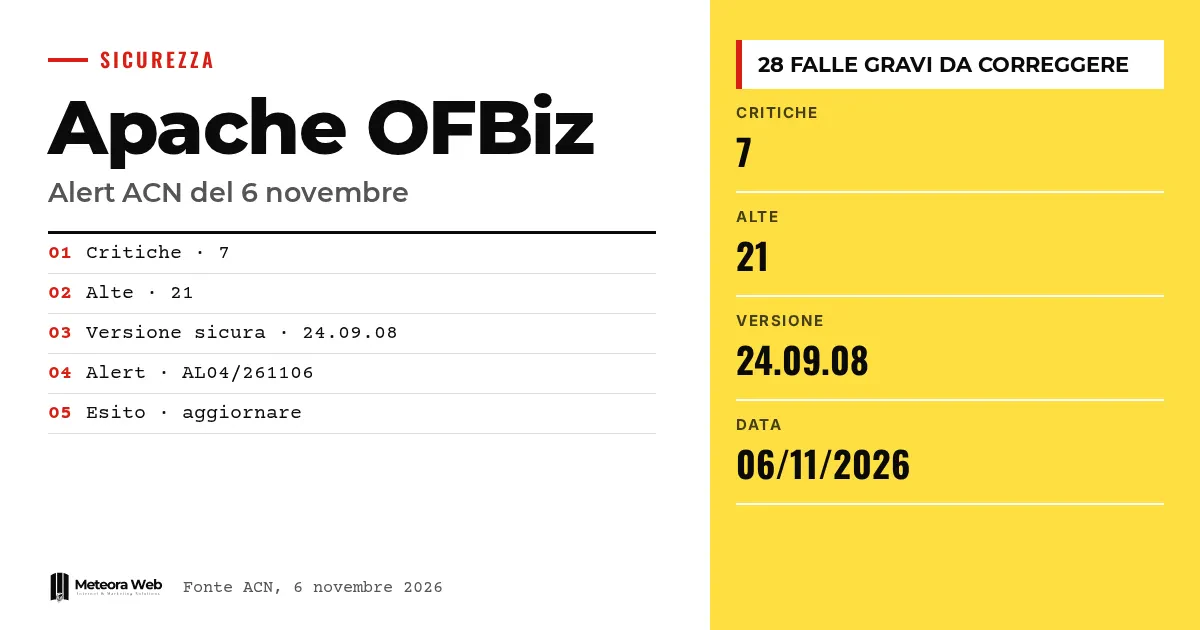
Il 6 novembre 2026 lo CSIRT Italia, presso l'Agenzia per la cybersicurezza nazionale, ha pubblicato l'alert AL04/261106 su Apache OFBiz. Apache Software Foundation ha rilasciato aggiornamenti per numerose falle, di cui 7 con gravità critica e 21 con gravità alta. OFBiz è una piattaforma open source per la gestione aziendale, quindi tocca dati e processi sensibili. Sono coinvolte tutte le versioni precedenti alla 24.09.08.
Qualche termine, prima di entrare nei fatti. OFBiz è una piattaforma open source con cui un'azienda gestisce ordini, magazzino e contabilità. CVE è il codice che identifica una vulnerabilità nota. RCE (Remote Code Execution) permette di eseguire comandi su un sistema da remoto. Authentication bypass significa aggirare il controllo di accesso. CSIRT è il gruppo che coordina la risposta agli incidenti informatici.
Cosa ha segnalato l'ACN su Apache OFBiz?
Secondo l'alert dell'ACN, Apache Software Foundation ha corretto numerose vulnerabilità. Le più severe sono 7 critiche e 21 alte, per un totale di 28.
L'alert è stato pubblicato il 6 novembre 2026 e indica come versioni affette tutte quelle precedenti alla 24.09.08. La raccomandazione, in linea con il vendor, è aggiornare seguendo il bollettino di sicurezza.
Che tipo di falle sono?
L'elenco delle tipologie è ampio.
- Scrittura e lettura arbitraria di file
- Authentication bypass ed elevazione dei privilegi
- Remote Code Execution
- Denial of Service e Information Disclosure
- Spoofing, tampering e manipolazione dei dati
- Aggiramento delle restrizioni di sicurezza
Sono categorie che toccano accessi, dati e continuità del servizio. Il titolo della newsletter di The Hacker News cita un RCE su OFBiz, ma nel testo disponibile non ci sono dettagli.
Perché aggiornare in fretta conta?
Un'analisi su circa 383.000 CVE, citata da The Hacker News, indica un tempo mediano di correzione superiore a un anno per gli apparati di rete. Microsoft afferma che quel divario è la finestra dell'attaccante. Non riguarda OFBiz in particolare, ma mostra il rischio dei ritardi.
Microsoft aggiunge che gli attaccanti puntano soprattutto a falle che consentono di prendere il controllo del sistema, come esecuzione di codice remoto, escalation di privilegi e bypass dell'autenticazione. Sono tipologie presenti nell'elenco di OFBiz.
Sul tema dei bollettini a ripetizione, ne abbiamo parlato anche per Oracle E-Business Suite, dove le scansioni sono arrivate dopo la patch.
Come capire se sei esposto?
Controlla la versione di OFBiz in uso. Se è precedente alla 24.09.08, rientra tra quelle indicate. Poi leggi il bollettino di sicurezza di Apache richiamato dall'ACN e pianifica l'aggiornamento.
Se la piattaforma gira su un server che gestisci tu, conta anche chi tiene aggiornato il sistema sottostante. Per chi vuole delegare, esistono hosting e server gestiti con aggiornamenti di sicurezza. Per organizzare il monitoraggio delle CVE, ti può servire la nostra guida su come monitorare le CVE.
Limiti da conoscere
La fonte ufficiale che abbiamo letto non elenca le singole CVE nel testo disponibile, né dice se ci siano sfruttamenti attivi. Non sappiamo quali delle falle siano raggiungibili senza autenticazione. Questi dettagli vanno cercati nel bollettino Apache, e potrebbero cambiare con nuovi aggiornamenti dell'alert.
Cosa cambia per chi lavora con il digitale
Se la tua azienda usa OFBiz, o un prodotto che l'incorpora, l'aggiornamento diventa una priorità. Verifica prima la versione, poi prova il passaggio alla 24.09.08 in un ambiente di test, perché un gestionale fermo costa. Se hai personalizzazioni, controlla che reggano. Un'attività del genere ricorda la disciplina vista nel caso di Ubuntu e Red Hat con le patch kernel. Chi non sa se usa OFBiz dovrebbe chiederlo a chi gestisce i sistemi.
Il nostro parere
Colpisce il numero, 28 falle gravi in un solo ciclo, più che la singola vulnerabilità. Per software open source di gestione aziendale, la sicurezza dipende da chi l'installa e l'aggiorna, non dal fatto che il codice sia pubblico. Molte piccole imprese non sanno nemmeno di avere componenti simili nascosti dentro altri prodotti. L'alert dell'ACN è utile, ma andrebbe accompagnato da indicazioni più concrete sulle CVE.
Domande frequenti
Quali versioni di Apache OFBiz sono vulnerabili?
Tutte quelle precedenti alla 24.09.08. L'indica l'alert dell'ACN. La versione corretta è dunque la 24.09.08 o successive.
Quante vulnerabilità sono state corrette?
Numerose, di cui 7 critiche e 21 alte. L'alert elenca solo quelle di gravità critica e alta.
Che cosa raccomanda l'ACN?
Aggiornare i prodotti vulnerabili. Bisogna seguire le indicazioni del bollettino di sicurezza del vendor, riportato tra i riferimenti.
Ci sono attacchi in corso?
Nelle fonti che abbiamo non risulta. L'alert non parla di sfruttamento attivo, quindi non possiamo confermarlo né escluderlo.
Che cos'è OFBiz?
È una piattaforma open source per la gestione aziendale. È una piattaforma open source per la gestione aziendale.
Cosa guardare nelle prossime settimane su OFBiz
Il quadro può cambiare con i dettagli tecnici e le eventuali conferme di sfruttamento. Conviene seguirlo con metodo.
- Leggi il bollettino Apache e annota le CVE critiche che riguardano le funzioni che usi.
- Controlla se l'ACN aggiorna l'alert con nuove versioni o indicazioni.
- Verifica se altri tuoi software includono OFBiz e chiedi ai fornitori la data della loro patch.



