
 Ing. Calogero Bono
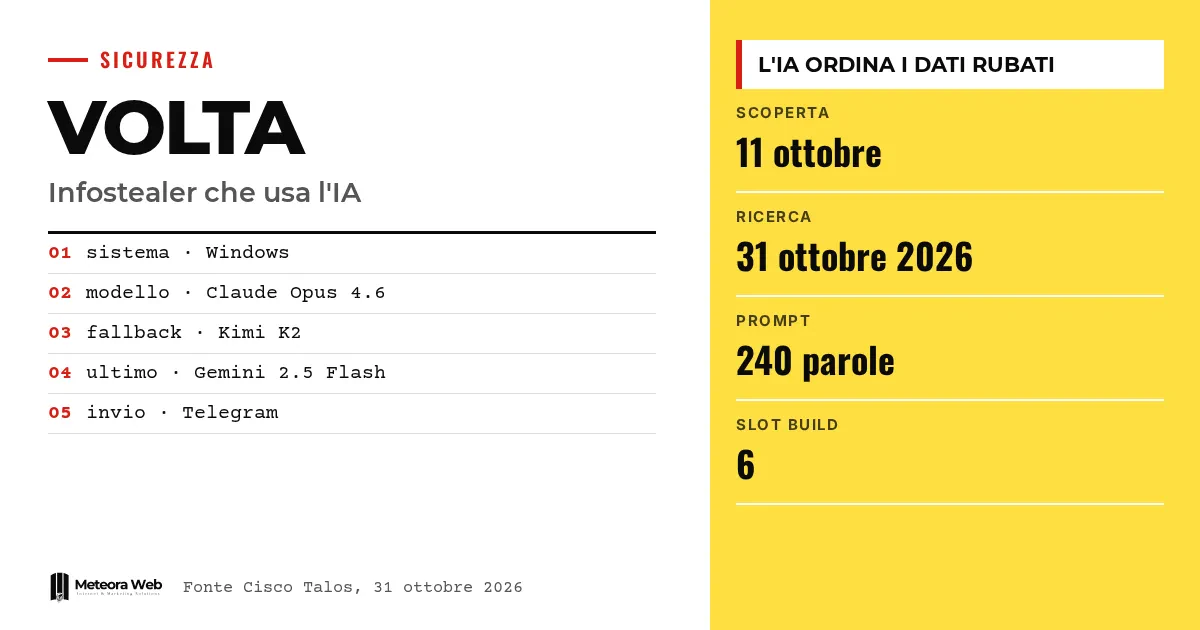
Cisco Talos hat die Untersuchung zu VOLTA-AUTODOXER veröffentlicht, einem Infostealer für Windows, der ein Sprachmodell nutzt, um gestohlene Daten danach zu ordnen, wie gut sie sich zu Geld machen lassen. Die Probe wurde am 11. Oktober erstmals entdeckt, die Analyse erschien am 31. Oktober 2026. Die KI öffnet hier nicht die Tür zum System, sondern entscheidet nach dem Diebstahl, was sich lohnt auszunutzen. Für Unternehmen und Freiberufler ändert das, wie du den Schaden einer Kompromittierung bewertest.
Ein paar Begriffe, bevor wir zu den Fakten kommen. Infostealer ist eine Schadsoftware, die Passwörter, Cookies und andere auf dem Computer gespeicherte Daten stiehlt. LLM steht für großes Sprachmodell, also den Typ KI hinter Chatbots. OpenRouter ist eine Plattform, die Anfragen an Modelle verschiedener Anbieter weiterleitet. App-Bound Encryption ist der Schutz von Chrome, der die Browserdaten an die App bindet und verschlüsselt. Token ist ein Code, der eine Sitzung offen hält, ohne erneut nach dem Passwort zu fragen.
Was stiehlt VOLTA?
Laut Cybersecurity360, das sich auf die Untersuchung von Talos stützt, sammelt VOLTA in Browsern gespeicherte Passwörter, Sitzungscookies, Kartendaten, SSH-Schlüssel, Cloud-Zugangsdaten, Microsoft-Token, WLAN-Passwörter und Informationen zu Krypto-Wallets. Außerdem sucht es nach Sitzungen von Messenger- und Gaming-Diensten, Konfigurationsdateien und Screenshots.
Die Liste ist für einen Infostealer weitgehend Standard. Laut Tom's Hardware macht jedoch der nächste Schritt, die Anreicherung, die Sache gefährlich.
Wie baut er ein Profil der Person auf?
Bevor er das Modell befragt, nutzt die Schadsoftware die gestohlenen Sitzungen zur Vertiefung. Sie kann in Gmail nach Amazon- und PayPal-Belegen suchen, um die Heimadresse zu bestätigen, und die Bestellverläufe von Uber Eats und DoorDash einsehen. Talos spricht von einem »strukturierten Beweispaket« über die Person hinter dem Gerät, mit Standort, Adresse, Arbeitgeber, abgeleitetem Geburtsjahr und den letzten vier Ziffern der Karten.
Einzeln wenig aussagekräftige Informationen identifizieren zusammen das Opfer und seine Gewohnheiten. Es ist dasselbe Prinzip, das wir gesehen haben, als KI die Anonymität im Netz brüchig macht.
Was macht die KI innerhalb der Schadsoftware?
VOLTA speichert die Daten in einer lokalen Datei und sendet sie über OpenRouter an ein Modell. Die eingebettete Anweisung, laut The Hacker News 240 Wörter lang, verlangt, sich wie ein forensischer Geheimdienstanalyst zu verhalten. Das Ergebnis soll die zu Geld zu machenden Güter mit niedriger, mittlerer oder hoher Stufe auflisten und die Abwehr des Opfers bewerten, einschließlich der Passwortgewohnheiten.
Talos fasst es so zusammen – Das Modell ist der Triage-Analyst des Angreifers. Der KI-Teil bleibt allerdings optional. Ohne Zugangsdaten für die Modelle kann die Schadsoftware das Dossier auch ohne Analyse versenden.
Warum nutzt sie mehrere KI-Modelle?
Die Konfiguration nennt als erstes Modell Claude Opus 4.6 von Anthropic. Enthält die Antwort Ablehnungsformeln, wechselt sie zu Kimi K2 von Moonshot AI und danach zu Gemini 2.5 Flash von Google. Talos deutet das als Weg, die Schutzmechanismen einzelner Modelle zu umgehen.
Die Codeanalyse belegt nicht, dass alle drei tatsächlich bösartige Anfragen ausgeführt haben, und sie impliziert keine Rolle der Hersteller. Zu den Schutzmechanismen von Modellen haben wir bei Jailbreak und Prompt Injection geschrieben.
Grenzen, die du kennen solltest
Die Untersuchung belegt keine großangelegte Kampagne, nennt keine Zahl an Opfern und keine betroffenen italienischen Organisationen. Gesichert ist die Funktionsweise der Probe. Die Struktur als anpassbares Modell deutet auf einen Verkauf an kriminelle Kunden hin, beweist aber keinen etablierten Markt. Zu Einnahmen oder Erfolgsquoten gibt es keine Daten.
Was sich für alle ändert, die digital arbeiten
Nach einer Infektion reicht es nicht, ein einziges Passwort zu ändern. Cookies, Token, Cloud-Schlüssel und Wallet-Wiederherstellungsphrasen musst du einzeln behandeln und noch gültige Sitzungen widerrufen. Unternehmen müssen herausfinden, welche Identitäten offengelegt wurden, und die Authentifizierungsprotokolle prüfen. Wer Server und Dienste betreibt, kann einschränken, welche Prozesse Chrome im Headless-Modus starten, was einen einzelnen Diebstahlweg schließt. Wenn du einen Hoster mit verwalteten Sicherheitsupdates nutzt, prüfe trotzdem, wer Schlüssel und Zugänge verwaltet.
Unsere Einschätzung
Der Fall ist lehrreich, weil er eine bequeme Vorstellung widerlegt, offensive KI sei nur ein Werkzeug, das Exploits von der Maschine schreiben lässt. Hier spart sie menschliche Arbeit, indem sie ein Archiv gestohlener Daten sortiert. Es ist keine neue Methode des Eindringens, senkt aber die Hürde für wenig erfahrene Täter. Wie Talos sagt, liegt der Vorteil nicht in Geschwindigkeit oder Umfang, sondern in der Verlagerung des Aufwands. Offen bleibt, ob das Projekt tatsächlich verkauft wird. Die Schwachstelle bleibt dieselbe – der Computer, auf dem Geheimnisse im Klartext liegen.
Häufige Fragen
Was ist VOLTA-AUTODOXER?
Es ist ein von Cisco Talos entdeckter Infostealer für Windows. Er stiehlt Zugangsdaten und persönliche Daten und lässt sie von einem KI-Modell analysieren, um einzuschätzen, welche Zugänge und Werte am meisten bringen.
Welche KI-Modelle nutzt er?
Hauptsächlich Claude Opus 4.6 von Anthropic. Bei einer Ablehnung probiert er Kimi K2 und danach Gemini 2.5 Flash. Die Anfragen laufen über OpenRouter.
Gibt es Opfer in Italien?
Das ist nicht bekannt. Die Untersuchung nennt weder eine Opferzahl noch betroffene italienische Organisationen. Sie beschreibt das Verhalten der untersuchten Probe.
Was tun, wenn ich eine Infektion vermute?
Bevor du bereinigst, sichere die Datei volta_debug.txt im Ordner AppData, denn sie kann zeigen, was gesammelt wurde. Ihr Fehlen schließt eine Kompromittierung aber nicht aus.
Reicht es, das Passwort zu ändern?
Nein. Auch Token, Sitzungen und Cloud-Schlüssel müssen widerrufen werden. War eine Wiederherstellungsphrase im Klartext gespeichert, empfiehlt Talos, die Gelder auf ein neues Wallet zu verschieben.
Wohin sich die KI in Malware in den nächsten Monaten entwickeln kann
VOLTA nutzt KI nur in einer Phase, doch die Forscher sehen Spielraum für weitere. Es lohnt sich zu beobachten, wie sich die Widerstandsfähigkeit der Modelle gegen Ablehnungen entwickelt.
- Verfolge die nächsten Berichte von Talos, um zu sehen, ob VOLTA in echten Kampagnen auftaucht und ob es auf andere Angriffsphasen ausgeweitet wird.
- Prüfe, wie die Modellanbieter auf den missbräuchlichen Einsatz ihrer APIs über Router wie OpenRouter reagieren.
- Behalte die Anzeichen von LLMjacking im Blick, also die Nutzung fremder API-Schlüssel, wie im von The Hacker News erwähnten Fall NIK C2.
Quellen
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



