
 Ing. Calogero Bono
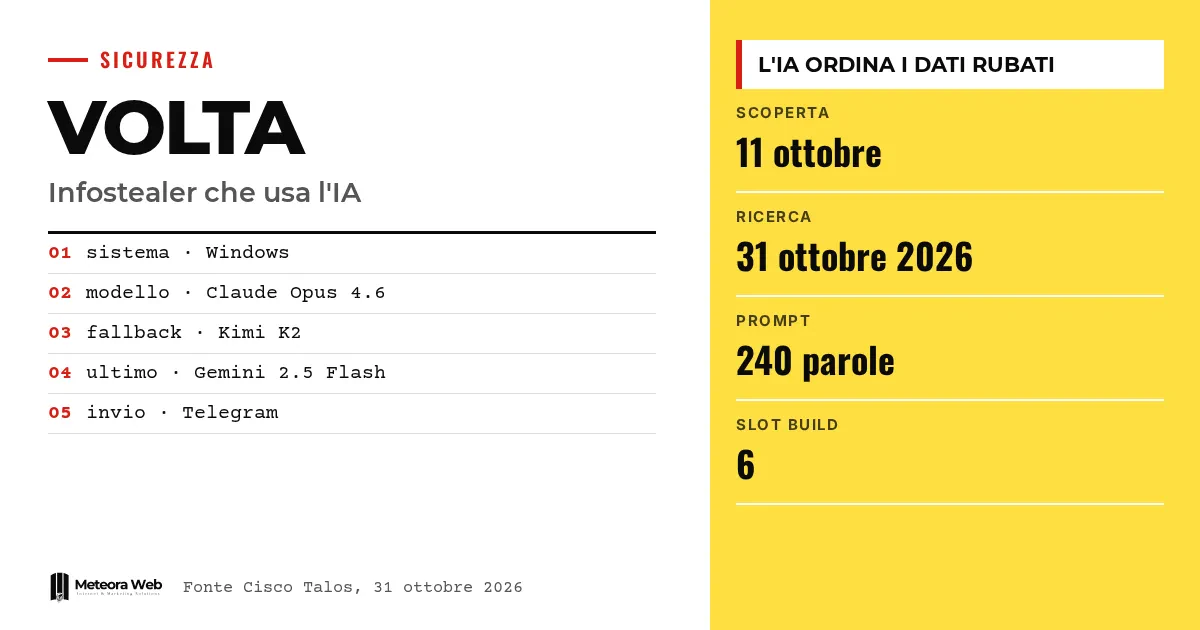
Cisco Talos发布了关于VOLTA-AUTODOXER的研究,这是一款Windows信息窃取程序,它使用语言模型,根据可变现程度对窃取的数据进行排序。该样本于10月11日首次被发现,分析报告于2026年10月31日发布。这里的AI并不负责打开系统的大门,而是在窃取之后决定该利用什么。对于企业和专业人士来说,这改变了评估入侵损失的方式。
进入事实之前,先了解几个术语。 信息窃取程序(Infostealer)是一种窃取密码、Cookie和电脑上保存的其他数据的恶意软件。LLM是大型语言模型,也就是聊天机器人背后的那类AI。OpenRouter是一个将请求分发给不同供应商模型的平台。App-Bound Encryption是Chrome的一种保护机制,它将浏览器数据的加密与应用绑定。令牌(Token)是一种让会话保持开启、无需再次输入密码的凭证。
VOLTA窃取什么?
据Cybersecurity360援引Talos的研究,VOLTA会收集浏览器中保存的密码、会话Cookie、银行卡数据、SSH密钥、云端凭据、Microsoft令牌、Wi-Fi密码以及加密钱包信息。它还会查找消息和游戏会话、配置文件和屏幕截图。
这份清单对信息窃取程序来说大体是标准配置。根据Tom's Hardware的说法,真正让它变得危险的是下一步,即富化处理。
它如何构建受害者画像?
在询问模型之前,恶意软件会利用窃取的会话进一步深挖。它可能在Gmail邮箱中搜索亚马逊和PayPal的收据以确认家庭住址,并查看Uber Eats和DoorDash的订单记录。Talos提到了一个关于幕后操作者的“结构化证据包”,包括位置、住址、雇主、推断出的出生年份以及银行卡的后四位数字。
这些信息单独看用处不大,但组合在一起就能识别出受害者及其生活习惯。这与我们在AI让网络匿名变得脆弱一文中看到的原理相同。
AI在恶意软件中具体做什么?
VOLTA将数据保存为本地文件,并通过OpenRouter发送给某个模型。据The Hacker News,其内置的指令长达240个词,要求模型扮演法证情报分析师。结果需要列出可变现的资产并标注低、中、高等级,同时评估受害者的防御措施,包括密码习惯。
Talos总结说,模型就是操作者的分诊分析员。不过AI环节是可选的。如果没有模型的凭据,恶意软件也可以直接发送档案而不进行分析。
为什么要使用多个AI模型?
配置中首选的模型是Anthropic的Claude Opus 4.6。如果回复中包含拒绝性措辞,程序会切换到Moonshot AI的Kimi K2,然后是Google的Gemini 2.5 Flash。Talos认为这是绕过单个模型防护的一种方式。
对代码的分析并不能证明这三个模型都执行了恶意请求,也不意味着任何模型供应商有任何参与。关于模型防护的讨论,我们在越狱与提示注入一文中谈过。
需要了解的局限
该研究没有记录大规模的攻击活动,没有给出受害者数量,也没有指出被攻击的意大利机构。已确认的是样本的工作方式。模块化的模型设计暗示它可能卖给犯罪客户,但并不能证明已形成成熟的市场。关于收入或成功率也没有任何数据。
对数字工作者意味着什么
感染后只更改一个密码是不够的。Cookie、令牌、云端密钥和钱包助记词都需要逐一处理,并撤销仍然有效的会话。企业必须弄清哪些身份信息已经暴露,并检查身份验证日志。管理服务器和服务的人可以限制哪些进程以无头模式启动Chrome,从而切断一条窃取路径。如果你使用提供安全更新托管的主机服务,仍需核实谁保管密钥和访问权限。
我们的看法
这个案例之所以有价值,是因为它打破了一个方便的假设,即进攻性AI只是机器编写的漏洞利用代码。在这里,AI的作用是节省人力,对窃取来的数据档案进行整理。它并不是一种全新的入侵手段,但降低了经验不足的攻击者的门槛。正如Talos所说,其优势不在于速度或规模,而在于把工作量转移了。这个项目是否真的会被出售还有待观察。与此同时,薄弱环节依然是老问题,明文保存机密信息的电脑。
常见问题
VOLTA-AUTODOXER是什么?
它是Cisco Talos发现的一款Windows信息窃取程序。它窃取凭据和个人数据,并交由AI模型分析,以评估哪些访问权限和资产最有价值。
它使用哪些AI模型?
主要使用Anthropic的Claude Opus 4.6。若被拒绝,则依次尝试Moonshot AI的Kimi K2和Google的Gemini 2.5 Flash。请求通过OpenRouter转发。
意大利有受害者吗?
没有相关记录。该研究没有给出受害者数量,也没有指出被攻击的意大利机构,只描述了所分析样本的行为。
如果怀疑被感染,该怎么办?
在清除之前,请保留AppData文件夹中的volta_debug.txt文件,它可能显示了哪些数据被收集。但没有该文件并不能排除入侵。
只更改密码就够了吗?
不够。还必须撤销令牌、会话和云端密钥。如果助记词曾以明文保存,Talos建议把资金转移到新钱包。
AI恶意软件在未来几个月可能走向何方
VOLTA只在一个阶段使用AI,但研究人员认为还有其他环节的应用空间。值得关注的是模型拒绝有害请求的能力如何演变。
- 关注Talos的后续报告,了解VOLTA是否出现在真实攻击活动中,以及它是否扩展到攻击的其他阶段。
- 留意模型供应商如何应对通过OpenRouter等路由器滥用其API的行为。
- 关注LLMjacking的迹象,即盗用他人API密钥的行为,如The Hacker News提到的NIK C2案例。
来源
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



