
 Ing. Calogero Bono
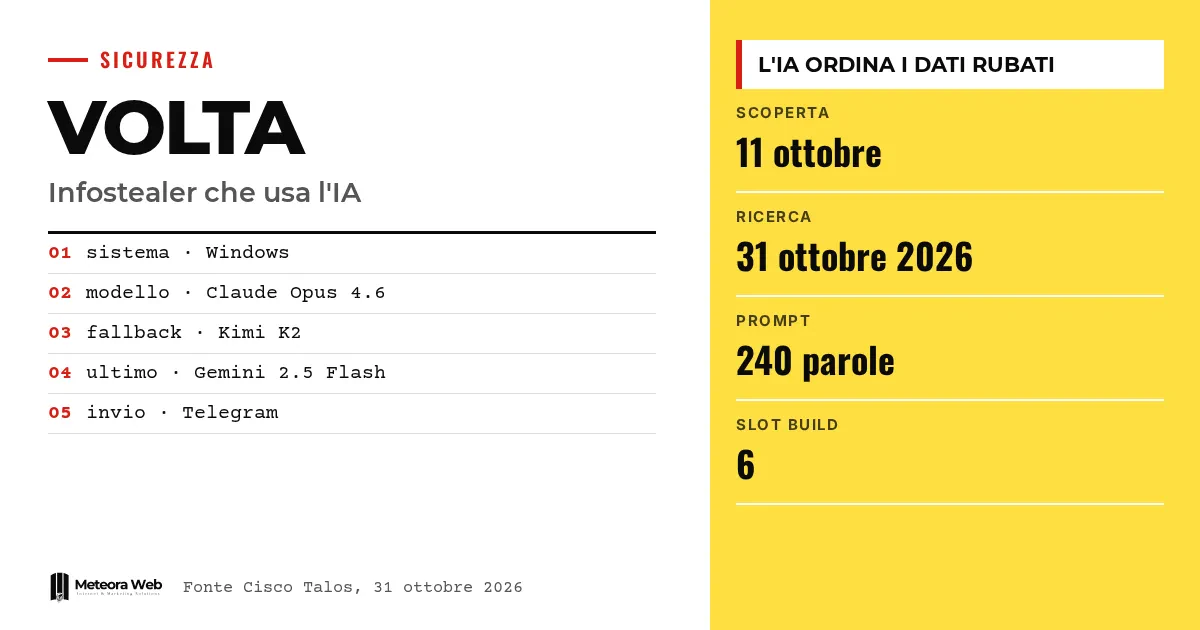
Cisco Talos heeft onderzoek gepubliceerd naar VOLTA-AUTODOXER, een infostealer voor Windows die een taalmodel gebruikt om gestolen gegevens te rangschikken op basis van hoeveel ze te gelde kunnen maken. Het monster werd voor het eerst opgemerkt op 11 oktober en de analyse verscheen op 31 oktober 2026. De AI opent hier de deur tot het systeem niet, maar bepaalt wat na de diefstal het meest de moeite waard is om uit te buiten. Voor bedrijven en professionals verandert dit de manier waarop je de schade van een compromittering inschat.
Enkele termen, voordat we naar de feiten gaan. Infostealer is malware die wachtwoorden, cookies en andere gegevens steelt die op de computer zijn opgeslagen. LLM is een groot taalmodel, het type AI achter chatbots. OpenRouter is een platform dat verzoeken doorstuurt naar modellen van verschillende aanbieders. App-Bound Encryption is de bescherming van Chrome die browsergegevens versleutelt en aan de app koppelt. Token is een code die een sessie open houdt zonder dat je opnieuw je wachtwoord moet invoeren.
Wat stiekt VOLTA?
Volgens Cybersecurity360, dat het onderzoek van Talos navertelt, verzamelt VOLTA opgeslagen wachtwoorden uit browsers, sessiecookies, kaartgegevens, SSH-sleutels, cloudinloggegevens, Microsoft-tokens, wifi-wachtwoorden en wallet-informatie voor cryptovaluta. Ook zoekt het naar sessies van berichten- en gamediensten, configuratiebestanden en schermafbeeldingen.
De lijst is grotendeels standaard voor een infostealer. Volgens Tom's Hardware is de vervolgstap, de verrijking, wat het gevaarlijk maakt.
Hoe bouwt het een profiel van de persoon op?
Voordat het het model raadpleegt, gebruikt de malware de gestolen sessies om verder te zoeken. Het kan in Gmail naar bonnetjes van Amazon en PayPal zoeken om het thuisadres te bevestigen en de bestelgeschiedenis van Uber Eats en DoorDash raadplegen. Talos spreekt van een "gestructureerd bewijspakket" over de persoon achter het apparaat, met locatie, adres, werkgever, afgeleid geboortejaar en de laatste vier cijfers van de kaarten.
Afzonderlijk zijn die gegevens weinig waard, samen identificeren ze het slachtoffer en zijn gewoonten. Het is hetzelfde principe dat we zagen toen AI anonimiteit online kwetsbaar maakt.
Wat doet de AI binnen het malware?
VOLTA slaat de gegevens op in een lokaal bestand en stuurt ze via OpenRouter naar een model. De ingebouwde instructie, volgens The Hacker News 240 woorden lang, vraagt het model zich te gedragen als forensisch inlichtingenanalist. Het resultaat moet de bezittingen die te gelde kunnen worden gemaakt opsommen met een niveau laag, middel of hoog, en de verdediging van het slachtoffer beoordelen, inclusief wachtwoordgewoonten.
Talos vat het zo samen – het model is de triage-analist van de aanvaller. Het AI-deel is wel optioneel. Zonder modelcredentials kan de malware het dossier ook zonder analyse versturen.
Waarom gebruikt het meerdere AI-modellen?
De configuratie noemt als eerste model Claude Opus 4.6 van Anthropic. Bevat het antwoord weigeringsformuleringen, dan schakelt het over naar Kimi K2 van Moonshot AI en daarna naar Gemini 2.5 Flash van Google. Talos ziet dit als een manier om de beveiligingen van afzonderlijke modellen te omzeilen.
De codeanalyse bewijst niet dat alle drie kwaadaardige verzoeken hebben uitgevoerd en impliceert geen rol van de producenten. Over de verdediging van modellen schreven we eerder in jailbreak en prompt injection.
Beperkingen om te kennen
Het onderzoek documenteert geen campagne op grote schaal, geeft geen aantal slachtoffers en noemt geen Italiaanse organisaties die zijn getroffen. Het vastgestelde feit is de werking van het monster. De modulaire opzet suggereert een verkoop aan criminele klanten, maar bewijst geen gevestigde markt. Er zijn geen gegevens over opbrengsten of slagingspercentages.
Wat verandert er voor wie met digitale zaken werkt
Na een infectie één wachtwoord wijzigen is niet genoeg. Cookies, tokens, cloudsleutels en herstelzinnen van wallets moet je een voor een behandelen en lopende sessies intrekken. Bedrijven moeten begrijpen welke identiteiten zijn blootgesteld en de authenticatielogboeken controleren. Wie servers en diensten beheert, kan beperken welke processen Chrome in headless-modus starten, wat één diefstalroute afsluit. Gebruik je een hostingdienst met beheerde beveiligingsupdates, controleer dan toch wie de sleutels en toegang beheert.
Ons oordeel
Dit geval is nuttig omdat het een handig idee ontkracht, namelijk dat offensieve AI alleen exploits zijn die een machine schrijft. Hier bespaart ze menselijke inspanning door een archief met gestolen gegevens te ordenen. Het is geen nieuwe toegangstechniek, maar het verlaagt de drempel voor minder ervaren aanvallers. Zoals Talos zegt, zit het voordeel niet in snelheid of schaal maar in het verschuiven van de inspanning. Het blijft afwachten of het project echt wordt verkocht. Intussen is het zwakke punt altijd hetzelfde – de computer waarop geheimen onversleuteld worden bewaard.
Veelgestelde vragen
Wat is VOLTA-AUTODOXER?
Het is een infostealer voor Windows die door Cisco Talos is ontdekt. Hij steelt inloggegevens en persoonlijke gegevens en laat die door een AI-model analyseren om te bepalen welke toegang en bezittingen het meeste waard zijn.
Welke AI-modellen gebruikt het?
Het belangrijkste is Claude Opus 4.6 van Anthropic. Bij een weigering probeert het Kimi K2 en daarna Gemini 2.5 Flash. De aanroepen lopen via OpenRouter.
Zijn er slachtoffers in Italië?
Dat is niet bekend. Het onderzoek noemt geen aantal slachtoffers en geen Italiaanse organisaties die zijn getroffen. Het beschrijft het gedrag van het geanalyseerde monster.
Wat moet ik doen als ik een infectie vermoed?
Bewaar voordat je opruimt het bestand volta_debug.txt in de map AppData, want het kan laten zien wat is verzameld. Het ontbreken ervan sluit een compromittering echter niet uit.
Is het genoeg om het wachtwoord te wijzigen?
Nee. Ook tokens, sessies en cloudsleutels moeten worden ingetrokken. Stond een herstelzin onversleuteld opgeslagen, dan raadt Talos aan de tegoeden naar een nieuwe wallet over te zetten.
Waar de AI van malware de komende maanden naartoe kan gaan
VOLTA gebruikt AI in één fase, maar onderzoekers zien ruimte voor meer. Het loont om te volgen hoe de weerstand van modellen tegen weigeringen zich ontwikkelt.
- Volg de volgende rapporten van Talos om te zien of VOLTA in echte campagnes opduikt en of het zich uitbreidt naar andere fasen van de aanval.
- Let erop hoe modelaanbieders reageren op misbruik van hun API's via routers als OpenRouter.
- Houd signalen van LLMjacking in de gaten, het gebruik van andermans API-sleutels, zoals bij NIK C2 dat The Hacker News beschrijft.
Bronnen
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



