
 Ing. Calogero Bono
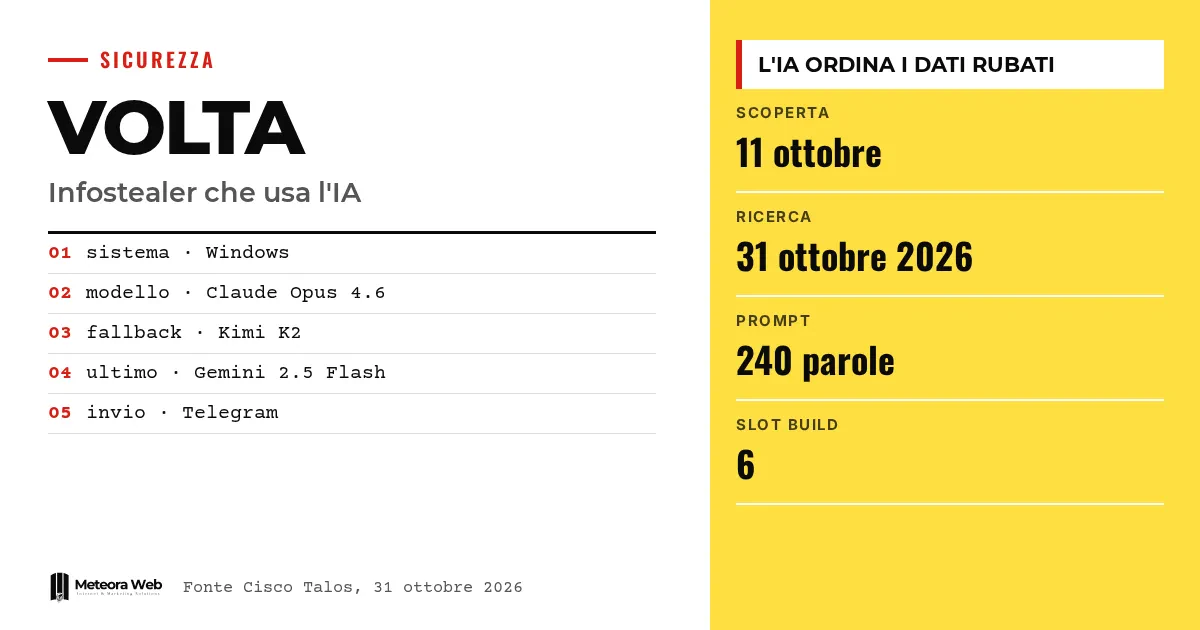
Cisco Talos ha pubblicato la ricerca su VOLTA-AUTODOXER, un infostealer per Windows che usa un modello linguistico per ordinare i dati rubati in base a quanto si possono monetizzare. Il campione è stato individuato per la prima volta l'11 ottobre e l'analisi è uscita il 31 ottobre 2026. L'IA qui non apre la porta al sistema, ma decide cosa conviene sfruttare dopo il furto. Per aziende e professionisti cambia il modo di valutare i danni di una compromissione.
Qualche termine, prima di entrare nei fatti. Infostealer è un malware che ruba password, cookie e altri dati salvati sul computer. LLM è un modello linguistico di grandi dimensioni, il tipo di IA dietro ai chatbot. OpenRouter è una piattaforma che instrada le richieste verso modelli di fornitori diversi. App-Bound Encryption è la protezione di Chrome che cifra i dati del browser legandoli all'app. Token è un codice che tiene aperta una sessione senza chiedere di nuovo la password.
Che cosa ruba VOLTA?
Secondo Cybersecurity360, che riprende la ricerca di Talos, VOLTA raccoglie password salvate nei browser, cookie di sessione, dati delle carte, chiavi SSH, credenziali cloud, token Microsoft, password Wi-Fi e informazioni dei wallet di criptovalute. Cerca anche sessioni di messaggistica e gioco, file di configurazione e schermate.
La lista è in gran parte standard per un infostealer. Per Tom's Hardware a renderla pericolosa è il passaggio successivo, l'arricchimento.
Come costruisce il profilo della persona?
Prima di interrogare il modello, il malware usa le sessioni rubate per approfondire. Può cercare nella posta Gmail le ricevute di Amazon e PayPal per confermare l'indirizzo di casa e consultare le cronologie ordini di Uber Eats e DoorDash. Talos parla di un «pacchetto di prove strutturato» sulla persona dietro la macchina, con posizione, indirizzo, datore di lavoro, anno di nascita dedotto e ultime quattro cifre delle carte.
Informazioni poco utili da sole, messe insieme, identificano la vittima e le sue abitudini. È lo stesso principio che abbiamo visto quando l'IA rende fragile l'anonimato online.
Che cosa fa l'IA dentro il malware?
VOLTA salva i dati in un file locale e li invia tramite OpenRouter a un modello. L'istruzione incorporata, lunga 240 parole secondo The Hacker News, chiede di comportarsi da analista di intelligence forense. Il risultato deve elencare i beni da monetizzare con livello basso, medio o alto e valutare le difese della vittima, comprese le abitudini sulle password.
Talos lo riassume così, il modello è l'analista di triage dell'operatore. La parte AI resta comunque opzionale. Senza credenziali per i modelli, il malware può inviare il dossier senza analisi.
Perché usa più modelli di IA?
La configurazione indica come primo modello Claude Opus 4.6 di Anthropic. Se la risposta contiene formule di rifiuto, passa a Kimi K2 di Moonshot AI e poi a Gemini 2.5 Flash di Google. Talos la legge come un modo per aggirare le protezioni dei singoli modelli.
L'analisi del codice non prova che tutti e tre abbiano eseguito richieste malevole, né implica alcun ruolo dei produttori. Sul tema delle difese dei modelli ne abbiamo parlato in jailbreak e prompt injection.
Limiti da conoscere
La ricerca non documenta una campagna su larga scala, non dà il numero delle vittime e non indica organizzazioni italiane colpite. Il dato accertato è il funzionamento del campione. La struttura a modello compilabile suggerisce una vendita a clienti criminali, ma non dimostra un mercato consolidato. Non ci sono dati su ricavi o tassi di successo.
Cosa cambia per chi lavora con il digitale
Cambiare una sola password dopo un'infezione non basta. Cookie, token, chiavi cloud e frasi di recupero dei wallet vanno trattati uno per uno, revocando le sessioni ancora valide. Le aziende devono capire quali identità sono state esposte e controllare i log di autenticazione. Chi gestisce server e servizi può limitare quali processi avviano Chrome in modalità headless, che interrompe una sola via di furto. Se usi un hosting con aggiornamenti di sicurezza gestiti, verifica comunque chi custodisce chiavi e accessi.
Il nostro parere
Il caso è utile perché smonta un'idea comoda, che l'IA offensiva sia solo exploit scritti dalla macchina. Qui serve a risparmiare fatica umana, ordinando un archivio di dati rubati. Non è una tecnica nuova di ingresso, ma abbassa la soglia per operatori poco esperti. Come dice Talos, il vantaggio non è velocità o scala ma lo spostamento dello sforzo. Resta da vedere se il progetto verrà davvero venduto. Intanto la parte debole è sempre la stessa, il computer su cui si conservano segreti in chiaro.
Domande frequenti
Che cos'è VOLTA-AUTODOXER?
È un infostealer per Windows scoperto da Cisco Talos. Ruba credenziali e dati personali e li fa analizzare da un modello di IA per stimare quali accessi e beni valgano di più.
Quali modelli di IA usa?
Il principale è Claude Opus 4.6 di Anthropic. In caso di rifiuto prova Kimi K2 e poi Gemini 2.5 Flash. Le chiamate passano da OpenRouter.
Ci sono vittime in Italia?
Non risulta. La ricerca non indica il numero delle vittime né organizzazioni italiane colpite. Descrive il comportamento del campione analizzato.
Che cosa fare se sospetto un'infezione?
Prima di bonificare, conserva il file volta_debug.txt nella cartella AppData, perché può mostrare cosa è stato raccolto. La sua assenza non esclude però una compromissione.
Basta cambiare la password?
No. Vanno revocati anche token, sessioni e chiavi cloud. Se una frase di recupero era in chiaro, Talos consiglia di spostare i fondi su un nuovo wallet.
Dove può andare l'IA dei malware nei prossimi mesi
VOLTA usa l'IA in una sola fase, ma i ricercatori vedono margine per altre. Conviene osservare come evolve la resilienza ai rifiuti dei modelli.
- Segui i prossimi rapporti di Talos per capire se VOLTA compare in campagne reali e se si estende ad altre fasi dell'attacco.
- Controlla come i fornitori di modelli reagiscono all'uso abusivo delle loro API tramite router come OpenRouter.
- Tieni d'occhio i segnali di LLMjacking, cioè l'uso di chiavi API altrui, come nel caso di NIK C2 citato da The Hacker News.



