
 Ing. Calogero Bono
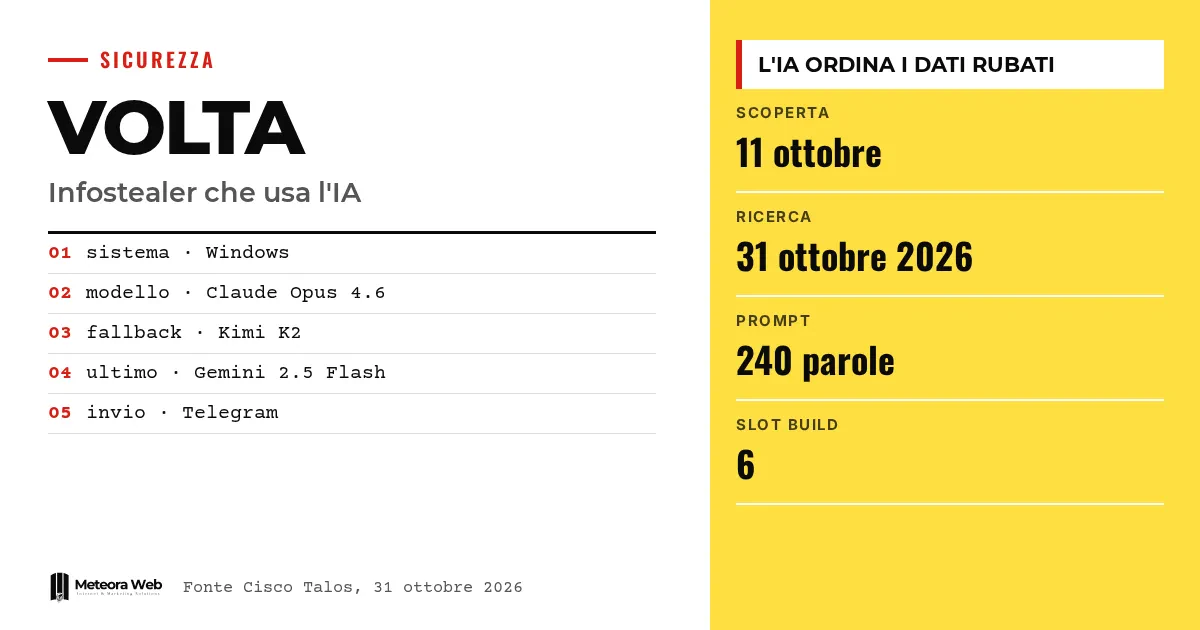
Cisco Talos опубликовала исследование VOLTA-AUTODOXER, инфостилера для Windows, который использует языковую модель, чтобы упорядочить украденные данные по тому, насколько их можно монетизировать. Образец впервые обнаружили 11 октября, а анализ вышел 31 октября 2026 года. ИИ здесь не открывает дверь в систему, а решает, что выгодно эксплуатировать после кражи. Для компаний и специалистов это меняет подход к оценке ущерба от взлома.
Несколько терминов, прежде чем перейти к фактам. Инфостилер — вредонос, который крадёт пароли, cookie и другие данные, сохранённые на компьютере. LLM — большая языковая модель, тип ИИ, на котором работают чат-боты. OpenRouter — платформа, которая направляет запросы к моделям разных поставщиков. App-Bound Encryption — защита Chrome, которая шифрует данные браузера, привязывая их к приложению. Токен — код, который поддерживает сессию открытой без повторного запроса пароля.
Что крадёт VOLTA?
По данным Cybersecurity360, которая пересказывает исследование Talos, VOLTA собирает пароли, сохранённые в браузерах, сессионные cookie, данные банковских карт, SSH-ключи, облачные учётные данные, токены Microsoft, пароли Wi-Fi и информацию о криптокошельках. Он также ищет сессии мессенджеров и игр, конфигурационные файлы и скриншоты.
Список в основном стандартный для инфостилера. По данным Tom's Hardware, опасным его делает следующий этап — обогащение данных.
Как он строит профиль человека?
Прежде чем обращаться к модели, вредонос использует украденные сессии, чтобы копнуть глубже. Он может искать в почте Gmail квитанции Amazon и PayPal, чтобы подтвердить домашний адрес, и просматривать историю заказов в Uber Eats и DoorDash. Talos говорит о «структурированном пакете доказательств» о человеке за машиной – местоположение, адрес, место работы, предполагаемый год рождения и последние четыре цифры карт.
Сами по себе эти сведения мало что значат, но вместе они идентифицируют жертву и её привычки. Это тот же принцип, который мы видели, когда ИИ делает анонимность в сети хрупкой.
Что в этом ИИ делает внутри вредоноса?
VOLTA сохраняет данные в локальный файл и отправляет их через OpenRouter модели. Встроенная инструкция, длиной 240 слов по данным The Hacker News, предписывает модели вести себя как аналитик судебной разведки. Результат должен перечислять активы для монетизации с уровнем низкий, средний или высокий и оценивать защиту жертвы, включая привычки в отношении паролей.
Talos описывает это так – модель — аналитик первичной сортировки оператора. Однако ИИ-часть остаётся опциональной. Без учётных данных для моделей вредонос может отправить досье без анализа.
Зачем использовать несколько моделей ИИ?
В конфигурации первой указана Claude Opus 4.6 от Anthropic. Если ответ содержит формулы отказа, запрос переходит к Kimi K2 от Moonshot AI, а затем к Gemini 2.5 Flash от Google. Talos рассматривает это как способ обойти защиту отдельных моделей.
Анализ кода не доказывает, что все три модели выполнили вредоносные запросы, и не подразумевает никакой роли их разработчиков. О защите моделей мы писали в материале о джейлбрейках и prompt injection.
Ограничения, которые стоит знать
Исследование не документирует массовую кампанию, не называет число жертв и не указывает пострадавшие итальянские организации. Установленный факт — работа самого образца. Структура с компонуемой моделью наводит на мысль о продаже криминальным клиентам, но не доказывает устоявшегося рынка. Данных о доходах или успешности атак нет.
Что это меняет для тех, кто работает с цифровыми технологиями
Одной смены пароля после заражения недостаточно. Cookie, токены, облачные ключи и seed-фразы кошельков нужно обрабатывать по отдельности, отзывая все действующие сессии. Компании должны понять, какие учётные записи были раскрыты, и проверить журналы аутентификации. Администраторы серверов могут ограничить, какие процессы запускают Chrome в режиме headless, что закрывает один из путей кражи. Если ты пользуешься хостингом с управляемыми обновлениями безопасности, всё равно проверь, кто хранит ключи и доступы.
Наше мнение
Этот случай полезен тем, что разрушает удобное представление, будто наступательный ИИ — это лишь эксплойты, написанные машиной. Здесь ИИ экономит человеческие усилия, упорядочивая архив украденных данных. Это не новый способ проникновения, но он снижает порог входа для малоопытных операторов. Как говорит Talos, выигрыш не в скорости или масштабе, а в перераспределении усилий. Остаётся посмотреть, будет ли проект действительно продаваться. А слабое место прежнее – компьютер, на котором открытым текстом хранятся секреты.
Частые вопросы
Что такое VOLTA-AUTODOXER?
Это инфостилер для Windows, обнаруженный Cisco Talos. Он крадёт учётные данные и личную информацию и передаёт их модели ИИ, чтобы оценить, какой доступ и какие активы ценнее всего.
Какие модели ИИ он использует?
Основная — Claude Opus 4.6 от Anthropic. При отказе пробует Kimi K2, затем Gemini 2.5 Flash. Запросы проходят через OpenRouter.
Есть ли жертвы в Италии?
Такой информации нет. Исследование не называет число жертв и пострадавшие итальянские организации и описывает поведение проанализированного образца.
Что делать, если я подозреваю заражение?
Перед очисткой сохрани файл volta_debug.txt в папке AppData, так как он может показать, что было собрано. Но его отсутствие не исключает взлома.
Достаточно ли сменить пароль?
Нет. Нужно также отозвать токены, сессии и облачные ключи. Если seed-фраза хранилась открытым текстом, Talos советует перевести средства на новый кошелёк.
Куда может пойти ИИ в вредоносах в ближайшие месяцы
VOLTA использует ИИ на одном этапе, но исследователи видят пространство для других. Стоит следить за тем, как развивается устойчивость моделей к отказам.
- Следи за новыми отчётами Talos, чтобы понять, появляется ли VOLTA в реальных кампаниях и распространяется ли на другие этапы атаки.
- Смотри, как поставщики моделей реагируют на злоупотребление их API через маршрутизаторы вроде OpenRouter.
- Обращай внимание на признаки LLMjacking, то есть использования чужих API-ключей, как в случае NIK C2, описанном The Hacker News.
Источники
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



