
 Ing. Calogero Bono
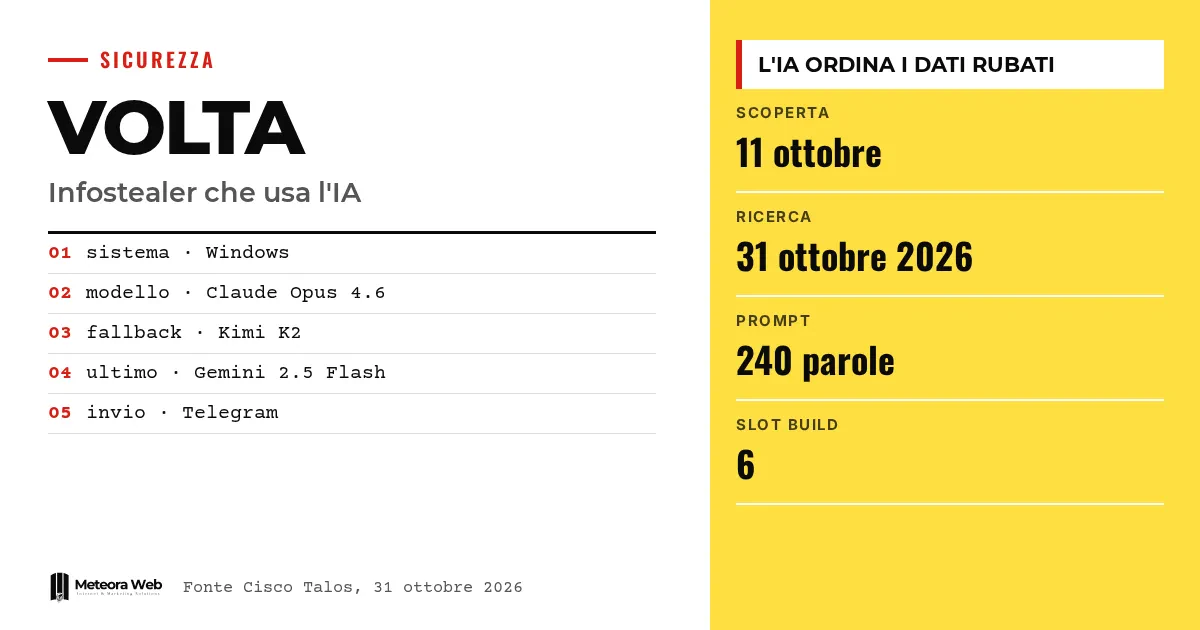
Cisco Talos ha pubblicato la ricerca su VOLTA-AUTODOXER, un infostealer per Windows che usa un modello linguistico per ordinare i dati rubati in base a quanto si possono monetizzare. Il campione è stato individuato per la prima volta l'11 ottobre e l'analisi è uscita il 31 ottobre 2026. L'IA qui non apre la porta al sistema, ma decide cosa conviene sfruttare dopo il furto. Per aziende e professionisti cambia il modo di valutare i danni di una compromissione.
तथ्यों में उतरने से पहले कुछ शब्द। Infostealer है एक मैलवेयर जो कंप्यूटर पर सेव पासवर्ड, कुकी और अन्य डेटा चुराता है। LLM एक बड़ा भाषा मॉडल है, यही वह प्रकार की AI है जो चैटबॉट के पीछे काम करती है। OpenRouter एक प्लेटफ़ॉर्म है जो अलग-अलग प्रदाताओं के मॉडलों तक अनुरोध पहुँचाता है। App-Bound Encryption Chrome की वह सुरक्षा है जो ब्राउज़र के डेटा को ऐप से जोड़कर एन्क्रिप्ट करती है। Token एक कोड है जो बार-बार पासवर्ड माँगे बिना सेशन को खुला रखता है।
VOLTA क्या चुराता है?
Cybersecurity360 के अनुसार, जो Talos की ही शोध को दोहराता है, VOLTA ब्राउज़र में सेव पासवर्ड, सेशन कुकी, कार्ड का डेटा, SSH कुंजियाँ, क्लाउड क्रेडेंशियल, Microsoft टोकन, Wi-Fi पासवर्ड और क्रिप्टोकरेंसी वॉलेट की जानकारी जमा करता है। यह मैसेजिंग और गेमिंग सेशन, कॉन्फ़िगरेशन फ़ाइलें और स्क्रीनशॉट भी खोजता है।
यह सूची एक infostealer के लिए ज़्यादातर सामान्य है। Tom's Hardware के अनुसार इसे ख़तरनाक बनाने वाला अगला चरण है, यानी समृद्धि।
यह व्यक्ति की प्रोफ़ाइल कैसे बनाता है?
मॉडल से पूछने से पहले मैलवेयर चुराए गए सेशन का उपयोग गहराई से जानकारी निकालने में करता है। यह Gmail में Amazon और PayPal की रसीदें खोजकर घर का पता पक्का कर सकता है और Uber Eats तथा DoorDash के ऑर्डर इतिहास देख सकता है। Talos इसे मशीन के पीछे के व्यक्ति पर एक «संरचित साक्ष्य पैकेज» कहता है, जिसमें स्थान, पता, नियोक्ता, अनुमानित जन्म वर्ष और कार्ड के अंतिम चार अंक शामिल हैं।
अलग-अलग देखने पर ये जानकारियाँ कम उपयोगी लगती हैं, लेकिन साथ मिलने पर पीड़ित और उसकी आदतों की पहचान हो जाती है। यही सिद्धांत हमने तब देखा था जब AI ने ऑनलाइन गुमनामी को कमज़ोर किया।
मैलवेयर के भीतर AI क्या करता है?
VOLTA जमा किया गया डेटा एक स्थानीय फ़ाइल में सहेजता है और OpenRouter के ज़रिए एक मॉडल को भेजता है। अंतर्निहित निर्देश, जो The Hacker News के अनुसार 240 शब्दों का है, मॉडल से फ़ोरेंसिक इंटेलिजेंस विश्लेषक की भूमिका निभाने को कहता है। नतीजे में कमाई योग्य संपत्तियाँ कम, मध्यम या उच्च स्तर के साथ सूचीबद्ध होनी चाहिए और पीड़ित की सुरक्षा का आकलन भी होना चाहिए, जिसमें पासवर्ड की आदतें शामिल हैं।
Talos इसे इस तरह सार में कहता है कि मॉडल ऑपरेटर का ट्राइएज विश्लेषक है। फिर भी AI वाला हिस्सा वैकल्पिक है। मॉडलों के लिए क्रेडेंशियल न होने पर मैलवेयर बिना विश्लेषण के भी डोज़ियर भेज सकता है।
यह कई AI मॉडल क्यों इस्तेमाल करता है?
कॉन्फ़िगरेशन में पहला मॉडल Anthropic का Claude Opus 4.6 दिखता है। अगर जवाब में इनकार के वाक्य हों, तो यह Moonshot AI के Kimi K2 और फिर Google के Gemini 2.5 Flash पर जाता है। Talos इसे व्यक्तिगत मॉडलों की सुरक्षा को दरकिनार करने का तरीका मानता है।
कोड का विश्लेषण यह साबित नहीं करता कि तीनों ने दुर्भावनापूर्ण अनुरोध पूरे किए, न ही यह किसी निर्माता की भूमिका का संकेत देता है। मॉडलों की सुरक्षा के विषय पर हमने jailbreak और prompt injection में चर्चा की है।
ध्यान रखने योग्य सीमाएँ
यह शोध किसी बड़े स्तर के अभियान का दस्तावेज़ीकरण नहीं करता, पीड़ितों की संख्या नहीं बताता और प्रभावित इतालवी संगठनों का कोई संकेत नहीं देता। जो बात पुष्ट है वह नमूने का कार्य करने का तरीका है। मॉडल-आधारित संरचना से संकेत मिलता है कि इसे आपराधिक ग्राहकों को बेचा जा सकता है, लेकिन इससे किसी स्थापित बाज़ार का प्रमाण नहीं मिलता। कमाई या सफलता दर पर कोई डेटा उपलब्ध नहीं है।
डिजिटल काम करने वालों के लिए क्या बदलता है
संक्रमण के बाद सिर्फ एक पासवर्ड बदलना काफ़ी नहीं है। कुकी, टोकन, क्लाउड कुंजियाँ और वॉलेट की रिकवरी फ़्रेज़ेज़ को अलग-अलग संभालें और अभी भी सक्रिय सेशन रद्द करें। कंपनियों को यह समझना होगा कि कौन सी पहचानें उजागर हुई हैं और ऑथेंटिकेशन लॉग की जाँच करनी होगी। सर्वर और सेवाएँ चलाने वाले लोग यह सीमित कर सकते हैं कि कौन सी प्रक्रियाएँ हेडलेस मोड में Chrome शुरू करें, जिससे चोरी का एक रास्ता बंद होता है। यदि आप सुरक्षा अपडेट प्रबंधित करने वाली होस्टिंग का उपयोग करते हैं, तब भी जाँचें कि चाबियाँ और पहुँच किसके पास हैं।
हमारी राय
यह मामला एक सुविधाजनक धारणा को तोड़ता है, कि आक्रामक AI का मतलब सिर्फ मशीन द्वारा लिखे गए एक्सप्लॉइट हैं। यहाँ AI चुराए गए डेटा के भंडार को छाँटकर इंसानी मेहनत बचाती है। यह घुसपैठ की कोई नई तकनीक नहीं है, लेकिन कम अनुभवी ऑपरेटरों के लिए रुकावट घटाती है। जैसा Talos कहता है, फ़ायदा गति या पैमाने में नहीं, बल्कि प्रयास के स्थानांतरण में है। यह देखना बाकी है कि यह परियोजना सचमुच बिकती है या नहीं। फिलहाल कमज़ोर कड़ी वही है – वह कंप्यूटर जिस पर राज़ साफ़ शब्दों में रखे जाते हैं।
अक्सर पूछे जाने वाले प्रश्न
VOLTA-AUTODOXER क्या है?
यह Cisco Talos द्वारा खोजा गया Windows के लिए एक infostealer है। यह क्रेडेंशियल और निजी डेटा चुराता है और उसे एक AI मॉडल से विश्लेषण करवाता है ताकि पता चले कि कौन सी पहुँच और संपत्तियाँ सबसे कीमती हैं।
यह कौन से AI मॉडल इस्तेमाल करता है?
मुख्य मॉडल Anthropic का Claude Opus 4.6 है। इनकार होने पर यह Kimi K2 और फिर Gemini 2.5 Flash आज़माता है। अनुरोध OpenRouter से होकर जाते हैं।
क्या इटली में पीड़ित हैं?
ऐसा कोई संकेत नहीं मिला। शोध न पीड़ितों की संख्या बताता है और न प्रभावित इतालवी संगठनों की, वह केवल विश्लेषित नमूने के व्यवहार का वर्णन करता है।
अगर मुझे संक्रमण का शक हो तो क्या करें?
सफ़ाई से पहले AppData फ़ोल्डर में volta_debug.txt फ़ाइल सुरक्षित रखें, क्योंकि उसमें दिख सकता है कि क्या जमा किया गया। लेकिन उसका न होना संक्रमण को पूरी तरह नकारता नहीं है।
क्या पासवर्ड बदलना काफ़ी है?
नहीं। टोकन, सेशन और क्लाउड कुंजियाँ भी रद्द करनी होंगी। अगर कोई रिकवरी फ़्रेज़ साफ़ शब्दों में था, तो Talos सलाह देता है कि फ़ंड एक नए वॉलेट में ले जाएँ।
AI वाले मैलवेयर अगले कुछ महीनों में कहाँ जा सकते हैं
VOLTA AI का इस्तेमाल सिर्फ़ एक चरण में करता है, लेकिन शोधकर्ता दूसरे चरणों में भी गुंजाइश देखते हैं। यह देखना ज़रूरी है कि मॉडलों की इनकार-प्रतिरोधक क्षमता कैसे बदलती है।
- Talos की आने वाली रिपोर्टों पर नज़र रखें, ताकि पता चले कि VOLTA असली अभियानों में दिखता है या हमले के दूसरे चरणों तक फैलता है।
- देखें कि मॉडल प्रदाता OpenRouter जैसे राउटर के ज़रिए अपने API के दुरुपयोग पर कैसे प्रतिक्रिया देते हैं।
- LLMjacking के संकेतों पर ध्यान दें, यानी दूसरों की API कुंजियों का उपयोग, जैसे The Hacker News में उल्लिखित NIK C2 का मामला।
स्रोत
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



