
 Ing. Calogero Bono
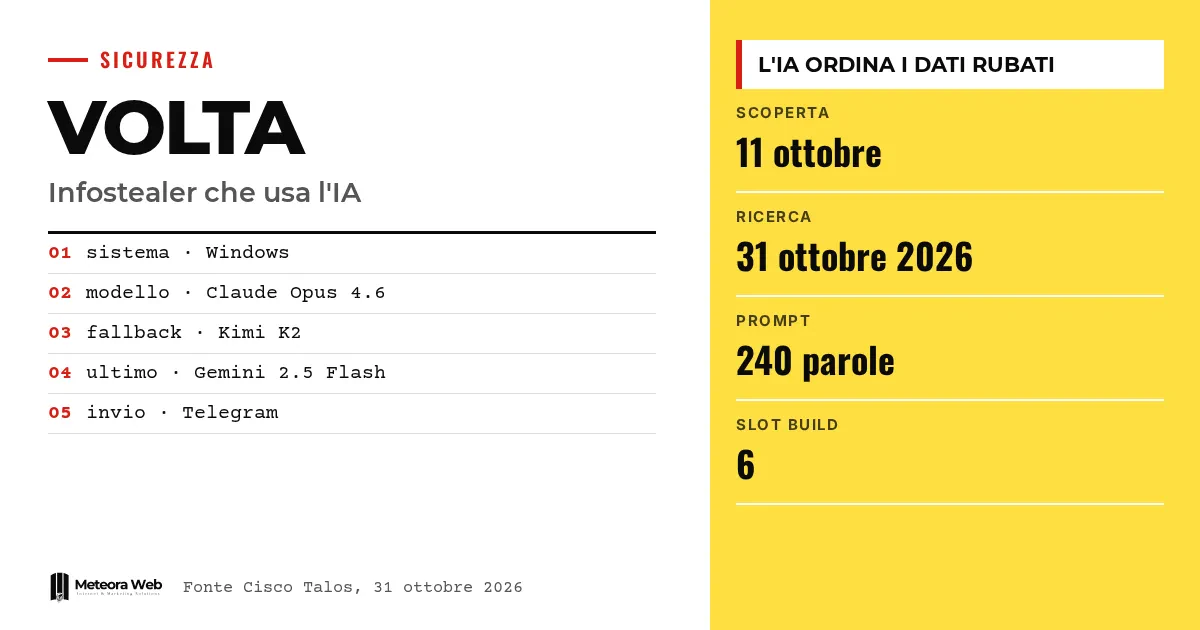
Cisco Talos, çalınan verileri ne kadar paraya çevrilebileceğine göre sıralamak için bir dil modeli kullanan Windows bilgi hırsızı VOLTA-AUTODOXER hakkında araştırmasını yayımladı. Örnek ilk kez 11 Ekim'de tespit edildi ve analiz 31 Ekim 2026'da yayımlandı. Burada yapay zekâ sisteme giriş kapısını açmıyor, hırsızlıktan sonra neyin sömürülmesinin daha kârlı olacağına karar veriyor. Şirketler ve profesyoneller için bu, bir ihlalin zararını değerlendirme biçimini değiştiriyor.
Olayları anlamadan önce birkaç terim. Bilgi hırsızı (infostealer), bilgisayarda kayıtlı parolaları, çerezleri ve diğer verileri çalan zararlı yazılımdır. LLM, büyük bir dil modelidir; sohbet robotlarının arkasındaki yapay zekâ türüdür. OpenRouter, istekleri farklı sağlayıcıların modellerine yönlendiren bir platformdur. App-Bound Encryption, Chrome'un tarayıcı verilerini uygulamaya bağlayarak şifreleyen korumasıdır. Token, parolayı yeniden sormadan bir oturumu açık tutan koddur.
VOLTA neyi çalıyor?
Cybersecurity360'a göre, Talos'un araştırmasını aktaran VOLTA; tarayıcılarda kayıtlı parolaları, oturum çerezlerini, kart verilerini, SSH anahtarlarını, bulut kimlik bilgilerini, Microsoft token'larını, Wi-Fi parolalarını ve kripto cüzdanı bilgilerini topluyor. Ayrıca mesajlaşma ve oyun oturumlarını, yapılandırma dosyalarını ve ekran görüntülerini de arıyor.
Liste büyük ölçüde bir bilgi hırsızı için standart. Tom's Hardware'a göre onu tehlikeli kılan, bir sonraki adım, yani zenginleştirme.
Kişinin profilini nasıl oluşturuyor?
Modele sormadan önce zararlı yazılım, çalınan oturumları kullanarak derinleşiyor. Gmail'deki Amazon ve PayPal makbuzlarını arayarak ev adresini doğrulayabiliyor, Uber Eats ve DoorDash sipariş geçmişlerine bakabiliyor. Talos, makinenin arkasındaki kişi hakkında konum, adres, işveren, tahmini doğum yılı ve kartların son dört hanesini içeren «yapılandırılmış bir kanıt paketi»nden söz ediyor.
Tek başına pek işe yaramayan bilgiler bir araya gelince kurbanı ve alışkanlıklarını belirliyor. Bu, yapay zekânın çevrim içi anonimliği nasıl kırılgan hale getirdiğini anlatırken gördüğümüz ilkenin aynısı.
Yapay zekâ zararlı yazılımın içinde ne yapıyor?
VOLTA verileri yerel bir dosyaya kaydediyor ve OpenRouter üzerinden bir modele gönderiyor. The Hacker News'a göre 240 kelimelik gömülü talimat, modelden bir adli istihbarat analisti gibi davranmasını istiyor. Sonuç, düşük, orta veya yüksek düzeyde paraya çevrilebilecek varlıkları listelemeli ve parola alışkanlıkları dahil kurbanın savunmalarını değerlendirmeli.
Talos bunu şöyle özetliyor – model, operatörün triaj analistidir. Yine de yapay zekâ kısmı isteğe bağlı. Modeller için kimlik bilgisi yoksa zararlı yazılım analiz yapmadan dosyayı yine de gönderebiliyor.
Neden birden fazla yapay zekâ modeli kullanıyor?
Yapılandırma, birinci model olarak Anthropic'in Claude Opus 4.6 modelini gösteriyor. Yanıt ret kalıpları içeriyorsa Moonshot AI'ın Kimi K2 modeline, ardından Google'ın Gemini 2.5 Flash modeline geçiyor. Talos bunu tek tek modellerin korumalarını aşmanın bir yolu olarak yorumluyor.
Kodun incelenmesi, üç modelin de kötü amaçlı istekleri çalıştırdığını kanıtlamıyor ve üreticilerin herhangi bir rolü olduğunu ima etmiyor. Modellerin savunmaları hakkında jailbreak ve prompt injection yazımızda konuştuk.
Bilinmesi gereken sınırlar
Araştırma geniş ölçekli bir kampanyayı belgelemiyor, kurban sayısını vermiyor ve etkilenen İtalyan kuruluşlarını belirtmiyor. Kesin olarak bilinen, örneğin çalışma biçimidir. Şablonlu modelin, suç örgütlerine satış için hazırlandığını düşündürmesi ise yerleşik bir pazarın varlığını kanıtlamıyor. Gelir veya başarı oranlarıyla ilgili veri de yok.
Dijital alanda çalışanlar için ne değişiyor
Bir enfeksiyondan sonra yalnızca tek bir parolayı değiştirmek yeterli değil. Çerezler, token'lar, bulut anahtarları ve cüzdanların kurtarma ifadeleri tek tek ele alınmalı, hâlâ geçerli olan oturumlar iptal edilmeli. Şirketler hangi kimliklerin ifşa olduğunu anlamalı ve kimlik doğrulama günlüklerini kontrol etmeli. Sunucu ve hizmet yöneten kişiler, Chrome'u başsız modda başlatan süreçleri sınırlayabilir; bu, hırsızlık yolundan yalnızca birini kapatır. Güvenlik güncellemelerinin yönetildiği bir barındırma hizmeti kullanıyorsan yine de anahtarları ve erişimleri kimin tuttuğunu doğrula.
Bizim değerlendirmemiz
Bu vaka, saldırgan yapay zekânın yalnızca makinenin yazdığı istismar kodlarından ibaret olduğu rahat fikrini çürüttüğü için faydalı. Burada yapay zekâ, çalınmış veri arşivini düzenleyerek insan emeğinden tasarruf sağlıyor. Yeni bir giriş tekniği değil, ama deneyimsiz operatörler için eşiği düşürüyor. Talos'un dediği gibi kazanç hız ya da ölçek değil, çabanın yer değiştirmesi. Projenin gerçekten satılıp satılmayacağı henüz belli değil. Bu arada zayıf nokta hep aynı – sırların açık metin olarak saklandığı bilgisayar.
Sık sorulan sorular
VOLTA-AUTODOXER nedir?
Cisco Talos tarafından keşfedilen, Windows için bir bilgi hırsızıdır. Kimlik bilgilerini ve kişisel verileri çalar, hangi erişim ve varlıkların daha değerli olduğunu tahmin etmek için bunları bir yapay zekâ modeline analiz ettirir.
Hangi yapay zekâ modellerini kullanıyor?
Ana model, Anthropic'in Claude Opus 4.6 modelidir. Yanıt reddedilirse önce Kimi K2, sonra Gemini 2.5 Flash denenir. Çağrılar OpenRouter üzerinden geçer.
İtalya'da kurban var mı?
Görünen bir kayıt yok. Araştırma kurban sayısını ya da etkilenen İtalyan kuruluşlarını belirtmiyor. İncelenen örneğin davranışını anlatıyor.
Enfeksiyon şüphesi varsa ne yapmalıyım?
Temizlemeden önce AppData klasöründeki volta_debug.txt dosyasını sakla, çünkü neyin toplandığını gösterebilir. Ancak bu dosyanın olmaması, ihlalin olmadığı anlamına gelmez.
Parolayı değiştirmek yeterli mi?
Hayır. Token'lar, oturumlar ve bulut anahtarları da iptal edilmeli. Bir kurtarma ifadesi açık metin olarak duruyorsa Talos, fonların yeni bir cüzdana taşınmasını öneriyor.
Zararlı yazılımlardaki yapay zekâ önümüzdeki aylarda nereye gidebilir
VOLTA yapay zekâyı yalnızca tek bir aşamada kullanıyor, ama araştırmacılar başka aşamalar için de alan görüyor. Modellerin reddetme direncinin nasıl evrildiğini izlemek faydalı olur.
- VOLTA'nın gerçek kampanyalarda görülüp görülmediğini ve saldırının diğer aşamalarına yayılıp yayılmadığını anlamak için Talos'un sonraki raporlarını takip et.
- Sağlayıcıların, OpenRouter gibi yönlendiricilerle yapılan API kötüye kullanımına nasıl tepki verdiğini izle.
- The Hacker News'in bahsettiği NIK C2 vakasında olduğu gibi, başkasının API anahtarlarının kullanımı anlamına gelen LLMjacking belirtilerine dikkat et.
Kaynaklar
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



