
 Ing. Calogero Bono
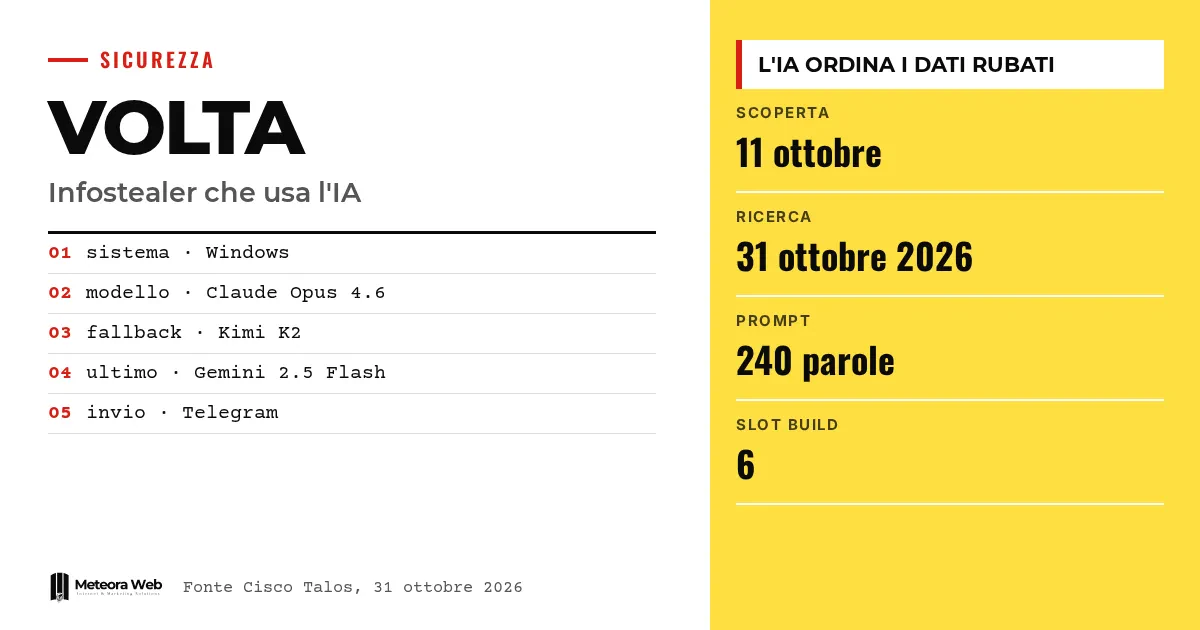
Cisco Talos a publié son analyse de VOLTA-AUTODOXER, un infostealer Windows qui utilise un modèle de langage pour classer les données volées selon leur potentiel de monétisation. L'échantillon a été repéré pour la première fois le 11 octobre et l'analyse est sortie le 31 octobre 2026. Ici, l'IA n'ouvre pas la porte du système, elle décide ce qu'il vaut la peine d'exploiter après le vol. Pour les entreprises et les professionnels, cela change la façon d'évaluer les dégâts d'une compromission.
Quelques termes, avant d'entrer dans les faits. Infostealer est un malware qui vole mots de passe, cookies et autres données enregistrées sur l'ordinateur. LLM est un grand modèle de langage, le type d'IA qui se cache derrière les chatbots. OpenRouter est une plateforme qui achemine les requêtes vers les modèles de différents fournisseurs. App-Bound Encryption est la protection de Chrome qui chiffre les données du navigateur en les liant à l'application. Token est un code qui maintient une session ouverte sans redemander le mot de passe.
Que vole VOLTA ?
Selon Cybersecurity360, qui reprend la recherche de Talos, VOLTA collecte les mots de passe enregistrés dans les navigateurs, les cookies de session, les données des cartes, les clés SSH, les identifiants cloud, les tokens Microsoft, les mots de passe Wi-Fi et les informations des wallets de cryptomonnaies. Il recherche aussi les sessions de messagerie et de jeu, les fichiers de configuration et les captures d'écran.
Cette liste est en grande partie standard pour un infostealer. Pour Tom's Hardware, ce qui le rend dangereux est l'étape suivante, l'enrichissement.
Comment construit-il le profil de la personne ?
Avant d'interroger le modèle, le malware utilise les sessions volées pour approfondir. Il peut chercher dans la messagerie Gmail les reçus d'Amazon et de PayPal pour confirmer l'adresse du domicile et consulter l'historique des commandes Uber Eats et DoorDash. Talos parle d'un « dossier de preuves structuré » sur la personne derrière la machine, avec position, adresse, employeur, année de naissance déduite et les quatre derniers chiffres des cartes.
Des informations peu utiles isolément, mises bout à bout, identifient la victime et ses habitudes. C'est le même principe que nous avons vu quand l'IA rend fragile l'anonymat en ligne.
Que fait l'IA à l'intérieur du malware ?
VOLTA enregistre les données dans un fichier local et les envoie via OpenRouter à un modèle. L'instruction intégrée, longue de 240 mots selon The Hacker News, demande de se comporter en analyste de renseignement forensique. Le résultat doit lister les biens à monétiser avec un niveau bas, moyen ou élevé, et évaluer les défenses de la victime, y compris ses habitudes en matière de mots de passe.
Talos le résume ainsi – le modèle est l'analyste de tri de l'opérateur. La partie IA reste toutefois facultative. Sans identifiants pour les modèles, le malware peut envoyer le dossier sans analyse.
Pourquoi utilise-t-il plusieurs modèles d'IA ?
La configuration indique comme premier modèle Claude Opus 4.6 d'Anthropic. Si la réponse contient des formules de refus, il passe à Kimi K2 de Moonshot AI, puis à Gemini 2.5 Flash de Google. Talos y voit une manière de contourner les protections de chaque modèle.
L'analyse du code ne prouve pas que les trois aient exécuté des requêtes malveillantes, et n'implique aucun rôle des fournisseurs. Sur le sujet des défenses des modèles, nous en avons parlé dans jailbreak et injection de prompt.
Limites à connaître
La recherche ne documente pas de campagne à grande échelle, ne donne pas le nombre de victimes et n'indique aucune organisation italienne touchée. Le fait établi est le fonctionnement de l'échantillon. La structure en modèle compilable suggère une vente à des clients criminels, mais ne prouve pas un marché établi. Aucune donnée sur les revenus ou les taux de réussite.
Ce qui change pour qui travaille avec le numérique
Changer un seul mot de passe après une infection ne suffit pas. Cookies, tokens, clés cloud et phrases de récupération des wallets doivent être traités un par un, en révoquant les sessions encore valides. Les entreprises doivent comprendre quelles identités ont été exposées et vérifier les journaux d'authentification. Ceux qui gèrent serveurs et services peuvent limiter quels processus lancent Chrome en mode headless, ce qui coupe une seule voie de vol. Si tu utilises un hébergement avec mises à jour de sécurité gérées, vérifie malgré tout qui détient les clés et les accès.
Notre avis
Ce cas est utile parce qu'il bat en brèche une idée confortable, celle d'une IA offensive qui se limiterait à écrire des exploits. Ici, elle sert à économiser un effort humain en triant une archive de données volées. Ce n'est pas une nouvelle technique d'intrusion, mais elle abaisse le seuil d'entrée pour des opérateurs peu expérimentés. Comme le dit Talos, l'avantage n'est pas la vitesse ou l'échelle mais le déplacement de l'effort. Reste à voir si le projet sera réellement vendu. En attendant, la faiblesse reste la même, l'ordinateur où l'on garde des secrets en clair.
Questions fréquentes
Qu'est-ce que VOLTA-AUTODOXER ?
C'est un infostealer Windows découvert par Cisco Talos. Il vole des identifiants et des données personnelles, puis les fait analyser par un modèle d'IA pour estimer quels accès et quels biens valent le plus.
Quels modèles d'IA utilise-t-il ?
Le principal est Claude Opus 4.6 d'Anthropic. En cas de refus, il essaie Kimi K2, puis Gemini 2.5 Flash. Les appels passent par OpenRouter.
Y a-t-il des victimes en Italie ?
Rien ne l'indique. La recherche ne précise ni le nombre de victimes ni les organisations italiennes touchées. Elle décrit le comportement de l'échantillon analysé.
Que faire si je soupçonne une infection ?
Avant de nettoyer, conserve le fichier volta_debug.txt dans le dossier AppData, car il peut montrer ce qui a été collecté. Son absence n'exclut toutefois pas une compromission.
Suffit-il de changer le mot de passe ?
Non. Il faut aussi révoquer les tokens, les sessions et les clés cloud. Si une phrase de récupération était en clair, Talos conseille de transférer les fonds vers un nouveau wallet.
Où peut aller l'IA des malwares dans les prochains mois
VOLTA n'utilise l'IA que dans une phase, mais les chercheurs voient une marge pour d'autres. Il vaut la peine de suivre l'évolution de la résistance des modèles aux refus.
- Suis les prochains rapports de Talos pour savoir si VOLTA apparaît dans des campagnes réelles et s'il s'étend à d'autres phases de l'attaque.
- Vérifie comment les fournisseurs de modèles réagissent à l'usage abusif de leurs API via des routeurs comme OpenRouter.
- Surveille les signaux de LLMjacking, c'est-à-dire l'utilisation de clés API d'autrui, comme dans le cas de NIK C2 cité par The Hacker News.
Sources
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



