
 Ing. Calogero Bono
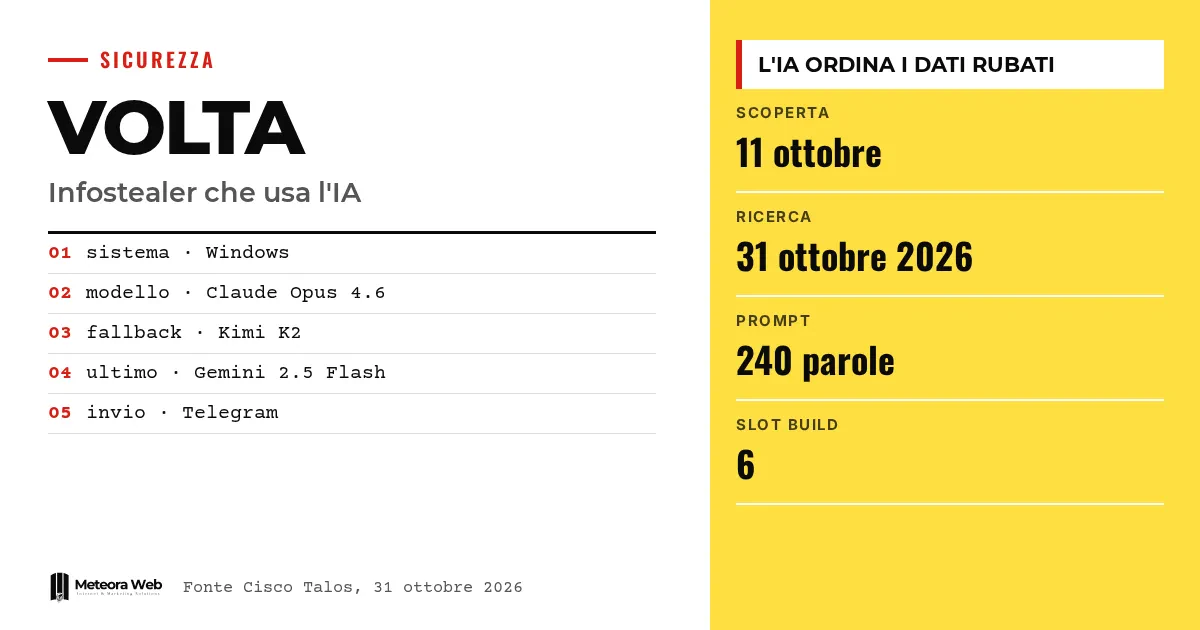
Cisco Talos ha publicado la investigación sobre VOLTA-AUTODOXER, un infostealer para Windows que usa un modelo de lenguaje para ordenar los datos robados según lo rentables que pueden ser. La muestra se detectó por primera vez el 11 de octubre y el análisis salió el 31 de octubre de 2026. La IA aquí no abre la puerta al sistema, sino que decide qué conviene explotar después del robo. Para empresas y profesionales cambia la forma de valorar los daños de una vulneración.
Algunos términos antes de entrar en los hechos. Infostealer es un malware que roba contraseñas, cookies y otros datos guardados en el ordenador. LLM es un modelo de lenguaje de gran tamaño, el tipo de IA detrás de los chatbots. OpenRouter es una plataforma que dirige las peticiones a modelos de distintos proveedores. App-Bound Encryption es la protección de Chrome que cifra los datos del navegador vinculándolos a la aplicación. Token es un código que mantiene abierta una sesión sin pedir de nuevo la contraseña.
¿Qué roba VOLTA?
Según Cybersecurity360, que recoge la investigación de Talos, VOLTA recopila contraseñas guardadas en los navegadores, cookies de sesión, datos de tarjetas, claves SSH, credenciales en la nube, tokens de Microsoft, contraseñas Wi-Fi e información de wallets de criptomonedas. También busca sesiones de mensajería y juegos, archivos de configuración y capturas de pantalla.
La lista es en gran parte estándar para un infostealer. Según Tom's Hardware, lo que la vuelve peligrosa es el paso siguiente, el enriquecimiento.
¿Cómo construye el perfil de la persona?
Antes de consultar al modelo, el malware usa las sesiones robadas para profundizar. Puede buscar en el correo de Gmail los recibos de Amazon y PayPal para confirmar la dirección de casa y consultar el historial de pedidos de Uber Eats y DoorDash. Talos habla de un «paquete de pruebas estructurado» sobre la persona detrás de la máquina, con ubicación, dirección, empleador, año de nacimiento deducido y las últimas cuatro cifras de las tarjetas.
Datos poco útiles por separado, juntos identifican a la víctima y sus hábitos. Es el mismo principio que vimos cuando la IA hace frágil el anonimato en línea.
¿Qué hace la IA dentro del malware?
VOLTA guarda los datos en un archivo local y los envía mediante OpenRouter a un modelo. La instrucción incorporada, de 240 palabras según The Hacker News, pide comportarse como un analista de inteligencia forense. El resultado debe enumerar los bienes monetizables con nivel bajo, medio o alto y evaluar las defensas de la víctima, incluidos sus hábitos con las contraseñas.
Talos lo resume así – el modelo es el analista de triaje del operador. La parte de IA, en cualquier caso, es opcional. Sin credenciales para los modelos, el malware puede enviar el expediente sin análisis.
¿Por qué usa varios modelos de IA?
La configuración indica como primer modelo Claude Opus 4.6 de Anthropic. Si la respuesta contiene fórmulas de negativa, pasa a Kimi K2 de Moonshot AI y después a Gemini 2.5 Flash de Google. Talos lo interpreta como una forma de eludir las protecciones de cada modelo.
El análisis del código no prueba que los tres hayan ejecutado peticiones maliciosas, ni implica ningún papel de los fabricantes. Sobre las defensas de los modelos hemos hablado en jailbreak e inyección de prompts.
Límites que conviene conocer
La investigación no documenta una campaña a gran escala, no da el número de víctimas y no indica organizaciones italianas afectadas. El dato comprobado es el funcionamiento de la muestra. La estructura de modelo compilable sugiere una venta a clientes criminales, pero no demuestra un mercado consolidado. No hay datos sobre ingresos ni tasas de éxito.
Qué cambia para quien trabaja con lo digital
Cambiar una sola contraseña tras una infección no basta. Cookies, tokens, claves en la nube y frases de recuperación de las wallets deben tratarse uno por uno, revocando las sesiones que sigan activas. Las empresas deben entender qué identidades quedaron expuestas y revisar los registros de autenticación. Quien gestiona servidores y servicios puede limitar qué procesos inician Chrome en modo headless, lo que corta una sola vía de robo. Si usas un hosting con actualizaciones de seguridad gestionadas, verifica igualmente quién custodia las claves y los accesos.
Nuestra opinión
El caso es útil porque desmonta una idea cómoda, que la IA ofensiva sea solo exploits escritos por la máquina. Aquí sirve para ahorrar esfuerzo humano, ordenando un archivo de datos robados. No es una técnica nueva de entrada, pero baja el listón para operadores poco expertos. Como dice Talos, la ventaja no es la velocidad ni la escala sino el desplazamiento del esfuerzo. Queda por ver si el proyecto se venderá de verdad. Mientras tanto, la parte débil es siempre la misma – el ordenador donde se guardan secretos en texto plano.
Preguntas frecuentes
¿Qué es VOLTA-AUTODOXER?
Es un infostealer para Windows descubierto por Cisco Talos. Roba credenciales y datos personales y los hace analizar por un modelo de IA para estimar qué accesos y bienes valen más.
¿Qué modelos de IA usa?
El principal es Claude Opus 4.6 de Anthropic. Si se niega, prueba con Kimi K2 y después con Gemini 2.5 Flash. Las llamadas pasan por OpenRouter.
¿Hay víctimas en Italia?
No consta. La investigación no indica el número de víctimas ni organizaciones italianas afectadas. Describe el comportamiento de la muestra analizada.
¿Qué hacer si sospecho una infección?
Antes de limpiar, conserva el archivo volta_debug.txt en la carpeta AppData, porque puede mostrar lo que se recopiló. Su ausencia, sin embargo, no descarta una vulneración.
¿Basta con cambiar la contraseña?
No. También hay que revocar tokens, sesiones y claves en la nube. Si una frase de recuperación estaba en texto plano, Talos recomienda mover los fondos a una wallet nueva.
Hacia dónde puede ir la IA de los malware en los próximos meses
VOLTA usa la IA en una sola fase, pero los investigadores ven margen para otras. Conviene observar cómo evoluciona la resistencia de los modelos a las negativas.
- Sigue los próximos informes de Talos para saber si VOLTA aparece en campañas reales y si se extiende a otras fases del ataque.
- Revisa cómo reaccionan los proveedores de modelos ante el uso abusivo de sus API a través de routers como OpenRouter.
- Vigila las señales de LLMjacking, es decir, el uso de claves API ajenas, como en el caso de NIK C2 citado por The Hacker News.
Fuentes
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



