
 Ing. Calogero Bono
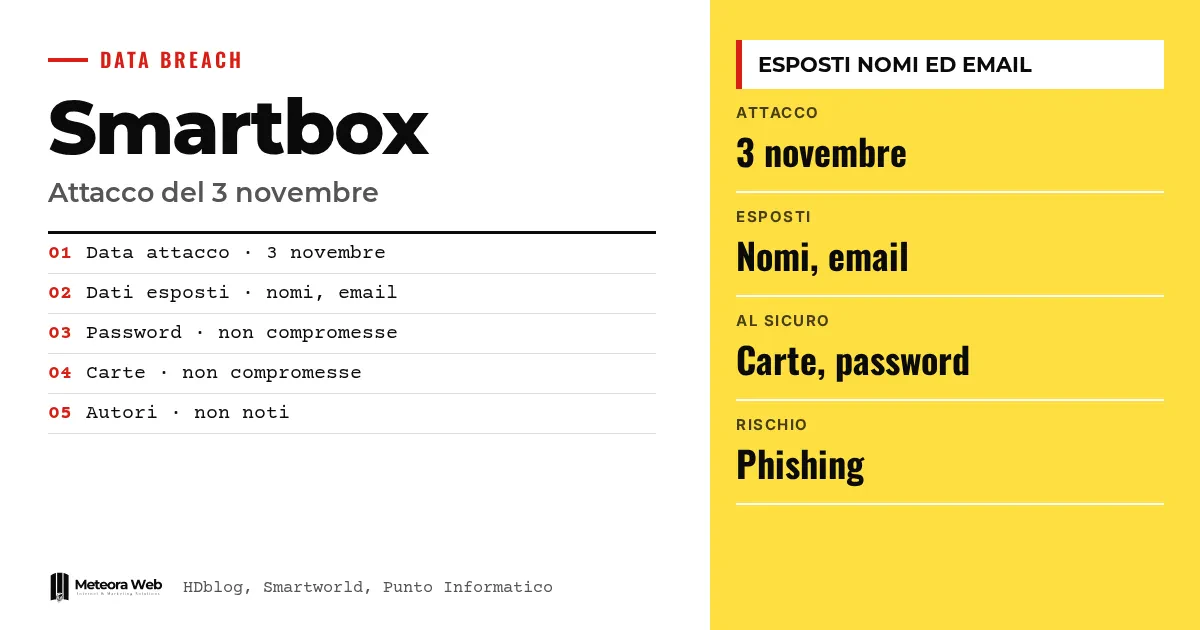
Smartbox, das Unternehmen für Geschenkboxen, hat seine Kunden per E-Mail über einen Sicherheitsvorfall informiert, der sich am 3. November ereignet hat. Jemand hat sich unbefugt Zugang zu einer Plattform des Unternehmens verschafft. Laut den Quellen sind Namen und E-Mail-Adressen offengelegt, Passwörter und Kartendaten scheinen dagegen nicht betroffen. Das ist wichtig, denn mit diesen Daten lassen sich sehr glaubwürdige Phishing-Nachrichten erstellen.
Ein paar Begriffe, bevor wir zu den Fakten kommen. Unbefugter Zugriff bedeutet, dass sich jemand ohne Berechtigung Zutritt zu einem System verschafft hat. Phishing ist die gefälschte E-Mail, die ein echtes Unternehmen nachahmt, um dich zur Herausgabe von Passwörtern oder Zahlungsdaten zu bewegen. Die Zwei-Faktor-Authentifizierung fügt neben dem Passwort eine zweite Prüfung hinzu, etwa einen Code auf dem Handy. Der Datenschutzbeauftragte ist die Aufsichtsbehörde, die den Umgang mit personenbezogenen Daten überwacht und Meldungen über Datenpannen entgegennimmt.
Was ist am 3. November bei Smartbox passiert?
Die Nutzer der Plattform haben eine E-Mail mit dem Betreff «Mitteilung über einen Sicherheitsvorfall bei Daten» erhalten, verschickt von info@serv.smartbox.com. Darüber berichtet HDblog, dessen Autor sie am 7. November erhalten hat, vier Tage nach der Verletzung.
Der Text beschreibt den unbefugten Zugriff nur allgemein. Er klärt nicht, wer ihn verübt hat und auf welchem Weg. Das Unternehmen erklärt, die nötigen Maßnahmen ergriffen zu haben, damit sich so etwas nicht wiederholt.
Welche Daten wurden offengelegt und welche nicht?
Laut Angaben von Smartbox, berichtet von Smartworld, zeigen die internen Untersuchungen Namen und E-Mail-Adressen der Kunden als möglicherweise offengelegt. Passwörter der Konten und Zahlungskartendaten seien demnach nicht kompromittiert worden.
Das ist eine Aussage des Unternehmens, keine unabhängige Prüfung. Punto Informatico bestätigt dasselbe Bild, mit personenbezogenen Daten wie Namen und E-Mails und ohne Abfluss von Karten oder Passwörtern.
Warum das eigentliche Risiko im Phishing liegt
Mit Name und E-Mail-Adresse können die Angreifer gezielte Nachrichten schreiben, die sich als Smartbox oder als andere Dienste ausgeben. Smartbox warnt, keine verdächtigen Links anzuklicken, und erinnert daran, dass das Unternehmen Passwort oder Kartendaten niemals per E-Mail abfragen wird.
Ein nützliches Detail – Laut Punto Informatico erhalten die Nutzer künftig einen neuen Bestätigungscode für Geschenkboxen per E-Mail. Fragt eine Nachricht nach Passwort oder Zahlungsdaten, ist es sicher Phishing. Um es zu erkennen, haben wir einen Leitfaden zu Phishing und E-Mail-Betrug im Unternehmen geschrieben.
Wer steckt hinter dem Angriff?
Das weiß niemand. Punto Informatico betont, dass die Urheber des Eindringens bei Smartbox unbekannt sind, und ordnet den Fall in einen größeren Zusammenhang von Angriffen ein, die russischen Cyberkriminellen zugeschrieben werden, etwa dem Angriff auf das Unternehmen Bbt Se, das den Brenner-Tunnel betreibt. In jenem Fall deuten die ersten Ermittlungen auf die Gruppe Everest hin.
Nichts verbindet die beiden Vorfälle miteinander. Das allgemeine Bild bleibt trotzdem nützlich, wie auch der Fall der Kühlschränke der französischen Blutbank zeigt.
Grenzen, die du kennen solltest
Es fehlen Details dazu, wer den Angriff verübt hat, auf welchem Weg und wie viele Kunden betroffen sind. Alles, was wir über offengelegte und sichere Daten wissen, stammt vom Unternehmen, die Ermittlungen laufen noch. Die Quellen sind sich in einem kleinen Punkt nicht einig. Smartworld nennt den 3. November 2026, die anderen nur den 3. November. Das Bild könnte sich mit neuen Mitteilungen ändern.
Was sich für alle ändert, die digital arbeiten
Wenn du Smartbox-Kunde bist, begegne jeder E-Mail oder Nachricht, die Geschenkboxen, Buchungen oder Konten erwähnt, mit Misstrauen. Klicke nicht auf Links und gib keine Passwörter oder Kartendaten ein. Verwendest du dasselbe Passwort bei mehreren Diensten, ändere es jetzt und aktiviere die Zwei-Faktor-Authentifizierung. Für Unternehmen gilt eine zusätzliche Regel. Eine Kundenliste mit Namen und E-Mails ist ein Ziel, deshalb sollte man wissen, wo sie liegt und wer darauf zugreift. Auch eine Panne ohne gestohlene Passwörter kann sich in Spear-Phishing verwandeln.
Unsere Einschätzung
Die Warnung von Smartbox kommt vier Tage nach dem Vorfall, zumindest laut HDblog, und bleibt vage bei Ursachen und Ablauf. Die Beruhigung bezüglich der Karten ist richtig, doch wer wenig über den Zugriff selbst sagt, lässt Kunden ohne Grundlage, um das Risiko einzuschätzen. Namen und E-Mails wirken wie nebensächliche Daten, sind aber der Treibstoff für Phishing. Wer Kundendaten sammelt, sollte sie als schützenswertes Gut behandeln und nicht als Randnotiz.
Häufige Fragen
Wann hat der Angriff auf Smartbox stattgefunden?
Am 3. November. Die Benachrichtigung per E-Mail erreichte die Kunden am Wochenende, im Fall von HDblog am 7. November.
Welche Daten von Smartbox wurden offengelegt?
Namen und E-Mail-Adressen der Kunden. Laut Unternehmen wurden Kontopasswörter und Zahlungskartendaten nicht kompromittiert.
Muss ich mein Smartbox-Passwort ändern?
Das ist nicht zwingend, weil das Unternehmen die Passwörter als unberührt angibt. Eine Änderung bleibt aber eine vorsichtige Wahl, besonders wenn du es auch anderswo nutzt. Am besten ein eigenes Passwort für jeden Dienst.
Woran erkenne ich eine gefälschte Smartbox-E-Mail?
Misstrauisch sein solltest du bei jeder Nachricht, die nach Passwörtern oder Zahlungsdaten fragt. Smartbox erklärt, dass es solche Daten niemals per E-Mail abfragen wird. Verdächtige Links meidest du.
Wer steckt hinter dem Angriff auf Smartbox?
Das ist nicht bekannt. Punto Informatico schreibt, dass die Urheber unbekannt sind und es keine gesicherte Verbindung zu anderen aktuellen Angriffen gibt.
Worauf du in den kommenden Wochen im Fall Smartbox achten solltest
Die Untersuchung läuft und die verfügbaren Informationen sind knapp. In den nächsten Tagen lohnt es sich, offizielle Updates zu verfolgen und aufmerksam zu bleiben, was deine Post betrifft.
- Prüfe, ob Smartbox Aktualisierungen zu Urhebern, Vorgehen und Zahl der betroffenen Kunden veröffentlicht.
- Kontrolliere, dass der neue Bestätigungscode für Geschenkboxen nur über die offiziellen Kanäle des Unternehmens kommt.
- Erwäge einen Passwort-Manager, um für jeden Dienst andere Zugangsdaten zu nutzen, lies aber vorher die Grenzen, die in diesem Artikel zu den Schwachstellen von Passwort-Managern beschrieben werden.
Quellen
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



