
 Ing. Calogero Bono
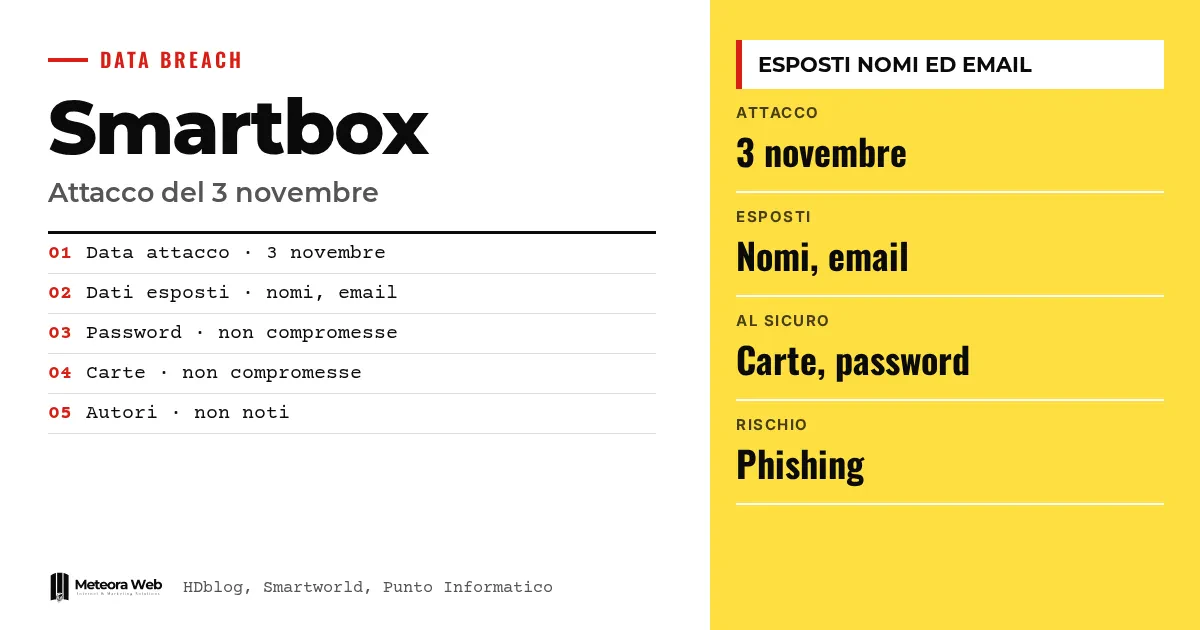
Smartbox, firma specjalizująca się w pudełkach z prezentami, poinformowała mailem swoich klientów o incydencie bezpieczeństwa, do którego doszło 3 listopada. Ktoś uzyskał nieautoryzowany dostęp do jednej z platform firmy. Według dostępnych źródeł ujawnione zostały imiona, nazwiska i adresy e-mail, natomiast hasła i dane kart nie wydają się zagrożone. Ma to znaczenie, bo z takimi danymi można przygotować bardzo wiarygodne wiadomości phishingowe.
Kilka pojęć, zanim przejdziemy do faktów. Nieautoryzowany dostęp oznacza, że ktoś wszedł do systemu bez prawa do tego. Phishing to fałszywy e-mail, który udaje prawdziwą firmę, aby wyłudzić hasła lub dane płatnicze. Uwierzytelnianie dwuskładnikowe dodaje drugą weryfikację do hasła, na przykład kod wysyłany na telefon. Garante per la protezione dei dati, czyli włoski urząd ochrony danych osobowych, nadzoruje przetwarzanie danych i przyjmuje zgłoszenia o naruszeniach.
Co się stało z Smartbox 3 listopada?
Użytkownicy platformy otrzymali e-mail zatytułowany «Comunicazione su un incidente di sicurezza dei dati», wysłany z adresu info@serv.smartbox.com. Informuje o tym HDblog, którego autor otrzymał wiadomość 7 listopada, cztery dni po naruszeniu.
Treść ogólnie opisuje nieautoryzowany dostęp. Nie wyjaśnia, kto go przeprowadził ani jak. Firma twierdzi, że podjęła niezbędne kroki, aby zapobiec powtórzeniu się sytuacji.
Jakie dane zostały ujawnione, a jakie nie?
Według deklaracji Smartbox, przytoczonej przez Smartworld, wewnętrzne śledztwo wskazuje, że potencjalnie ujawnione zostały imiona, nazwiska i adresy e-mail klientów. Hasła do kont i dane kart płatniczych nie miałyby zostać naruszone.
To deklaracja firmy, a nie niezależna weryfikacja. Punto Informatico potwierdza ten sam obraz – dane osobowe, takie jak imiona i e-maile, bez wykradzenia kart i haseł.
Dlaczego prawdziwym zagrożeniem jest phishing?
Mając imię, nazwisko i adres e-mail, sprawcy mogą pisać ukierunkowane wiadomości podszywające się pod Smartbox lub inne serwisy. Smartbox ostrzega, by nie klikać podejrzanych linków, i przypomina, że nigdy nie poprosi mailem o hasło ani dane karty.
Przydatny szczegół – według Punto Informatico użytkownicy otrzymają nowy kod potwierdzający dla pudełek przez e-mail. Jeśli wiadomość żąda hasła lub danych płatniczych, to na pewno phishing. Aby nauczyć się go rozpoznawać, napisaliśmy przewodnik o phishingu i oszustwach mailowych w firmie.
Kto stoi za atakiem?
Nie wiadomo. Punto Informatico zaznacza, że sprawcy włamania do Smartbox nie są znani, i umieszcza sprawę w szerszym kontekście ataków przypisywanych rosyjskim cyberprzestępcom, jak ten na firmę Bbt Se, zarządzającą tunelem na Brennerze. W tamtym przypadku wstępne śledztwa wskazują na grupę Everest.
Nic nie łączy obu zdarzeń. Ogólny obraz pozostaje jednak użyteczny, jak pokazuje także przypadek lodówek francuskiego banku krwi.
Ograniczenia, które warto znać
Brakuje szczegółów o tym, kto przeprowadził atak, jakimi metodami i ilu klientów dotyczy. Wszystko, co wiemy o ujawnionych i chronionych danych, pochodzi od firmy, a śledztwo trwa. Źródła nie zgadzają się w drobnym punkcie. Smartworld podaje rok 2026, pozostałe tylko 3 listopada. Obraz może się zmienić wraz z kolejnymi komunikatami.
Co zmienia się dla osób pracujących w świecie cyfrowym
Jeśli jesteś klientem Smartbox, podchodź z nieufnością do każdej wiadomości, która wspomina o pudełkach, rezerwacjach lub kontach. Nie klikaj linków i nie wpisuj haseł ani danych karty. Jeśli używasz tego samego hasła w kilku serwisach, zmień je teraz i włącz uwierzytelnianie dwuskładnikowe. Firmy mają jeszcze jedną zasadę. Lista klientów z imionami i e-mailami jest celem ataków, dlatego warto wiedzieć, gdzie jest przechowywana i kto ma do niej dostęp. Nawet naruszenie bez wykradzionych haseł może przerodzić się w spear phishing.
Nasza opinia
Komunikat Smartbox pojawił się cztery dni po zdarzeniu, przynajmniej w przypadku opisanym przez HDblog, i jest ogólnikowy co do przyczyn i sposobu działania. Zapewnienie o kartach jest na miejscu, ale niewiele mówienie o tym, jak doszło do dostępu, pozostawia klienta bez narzędzi do oceny ryzyka. Imiona i e-maile wydają się danymi drugorzędnymi, a są paliwem dla phishingu. Firmy zbierające dane klientów powinny traktować je jak wartość do ochrony, a nie jak szczegół.
Najczęstsze pytania
Kiedy doszło do ataku na Smartbox?
3 listopada. Mail informacyjny dotarł do klientów w weekend, w przypadku HDblog 7 listopada.
Jakie dane Smartbox zostały ujawnione?
Imiona, nazwiska i adresy e-mail klientów. Według firmy hasła do kont i dane kart płatniczych nie zostały naruszone.
Czy muszę zmienić hasło do Smartbox?
Nie jest to wymagane, bo według firmy hasła nie zostały zagrożone. Zmiana pozostaje ostrożnym wyborem, zwłaszcza jeśli używasz tego hasła także gdzie indziej. Najlepiej mieć osobne hasło dla każdego serwisu.
Jak rozpoznać fałszywego maila od Smartbox?
Podejrzewaj każdą wiadomość, która żąda hasła lub danych płatniczych. Smartbox deklaruje, że nigdy nie poprosi o nie mailem. Unikaj podejrzanych linków.
Kto stoi za atakiem na Smartbox?
Nie wiadomo. Punto Informatico pisze, że sprawcy są nieznani i nie ma potwierdzonego związku z innymi niedawnymi atakami.
Na co zwrócić uwagę w najbliższych tygodniach w sprawie Smartbox
Śledztwo trwa, a dostępnych informacji jest niewiele. W najbliższych dniach warto śledzić oficjalne komunikaty i uważać na pocztę.
- Sprawdź, czy Smartbox publikuje aktualizacje o sprawcach, metodach i liczbie dotkniętych klientów.
- Upewnij się, że nowy kod potwierdzający dla pudełek przychodzi tylko z oficjalnych kanałów firmy.
- Rozważ menedżer haseł, aby używać różnych poświadczeń, ale najpierw przeczytaj w tym artykule o podatnościach menedżerów haseł.
Źródła
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



