
 Ing. Calogero Bono
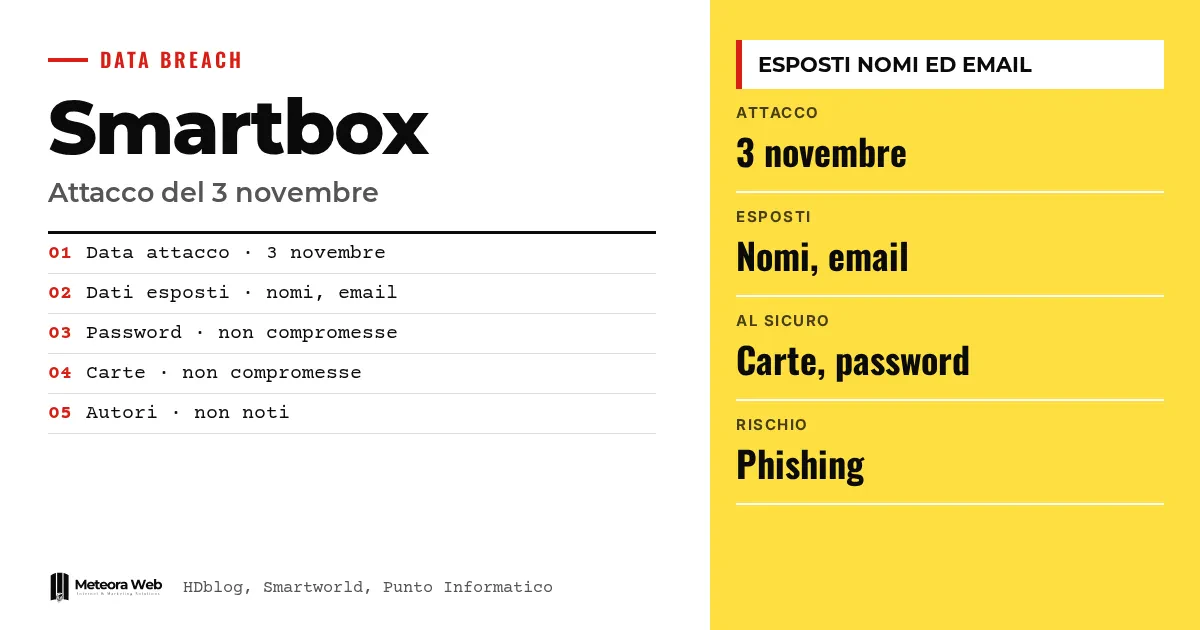
Smartbox, perusahaan kotak hadiah pengalaman, telah memberi tahu pelanggannya lewat email tentang insiden keamanan yang terjadi pada 3 November. Seseorang berhasil mendapatkan akses tidak sah ke sebuah platform milik perusahaan. Menurut sumber yang ada, nama dan alamat email terekspos, sementara password dan data kartu tidak terdampak. Ini penting karena dengan data tersebut pelaku bisa membuat pesan phishing yang sangat meyakinkan.
Beberapa istilah sebelum masuk ke fakta. Akses tidak sah berarti seseorang masuk ke sebuah sistem tanpa hak untuk itu. Phishing adalah email palsu yang meniru perusahaan asli untuk membuatmu menyerahkan password atau data pembayaran. Autentikasi dua faktor menambahkan lapisan kontrol selain password, misalnya kode yang dikirim ke ponselmu. Garante per la protezione dei dati adalah otoritas perlindungan data pribadi di Italia yang mengawasi pemrosesan data dan menerima laporan pelanggaran.
Apa yang terjadi pada Smartbox tanggal 3 November?
Para pengguna platform menerima email berjudul «Comunicazione su un incidente di sicurezza dei dati», dikirim dari info@serv.smartbox.com. Hal ini dilaporkan oleh HDblog, yang penulisnya menerima email tersebut pada 7 November, empat hari setelah pelanggaran.
Isi pesannya menjelaskan akses tidak sah secara umum. Tidak dijelaskan siapa pelakunya atau bagaimana caranya. Perusahaan menyatakan telah mengambil langkah yang diperlukan agar hal serupa tidak terulang.
Data apa yang terekspos dan apa yang tidak?
Menurut pernyataan Smartbox, yang dikutip oleh Smartworld, penyelidikan internal menunjukkan bahwa nama dan alamat email pelanggan berpotensi terekspos. Password akun dan data kartu pembayaran disebut tidak dikompromikan.
Ini adalah pernyataan dari perusahaan, bukan verifikasi independen. Punto Informatico mengonfirmasi gambaran yang sama, dengan data pribadi seperti nama dan email, dan tidak ada pencurian kartu maupun password.
Mengapa risiko utamanya adalah phishing?
Dengan nama dan alamat email, pelaku bisa menulis pesan yang ditargetkan dan berpura-pura sebagai Smartbox atau layanan lain. Smartbox memperingatkan agar tidak mengklik tautan mencurigakan dan mengingatkan bahwa perusahaan tidak akan pernah meminta password atau data kartu lewat email.
Ada satu detail yang berguna. Menurut Punto Informatico, pengguna akan menerima kode konfirmasi baru untuk kotak hadiah lewat email. Jika ada pesan yang meminta password atau data pembayaran, itu pasti phishing. Untuk belajar mengenalinya, kami telah menulis panduan tentang phishing dan penipuan lewat email di perusahaan.
Siapa di balik serangan ini?
Belum diketahui. Punto Informatico menegaskan bahwa pelaku intrusi ke Smartbox tidak dikenal, dan kasus ini ditempatkan dalam konteks yang lebih luas dari serangan yang dikaitkan dengan peretas Rusia, seperti serangan terhadap perusahaan Bbt Se yang mengelola terowongan Brennero. Untuk kasus itu, penyelidikan awal mengarah ke kelompok Everest.
Tidak ada bukti yang menghubungkan kedua kejadian tersebut. Namun gambaran besarnya tetap berguna, seperti terlihat juga dari kasus lemari pendingin bank darah Prancis.
Batasan yang perlu kamu ketahui
Belum jelas siapa pelakunya, bagaimana caranya, dan berapa banyak pelanggan yang terdampak. Semua yang kita ketahui tentang data yang terekspos dan data yang aman berasal dari perusahaan, dan penyelidikan masih berjalan. Sumber-sumber juga tidak sepakat soal satu detail kecil. Smartworld menyebut tanggal 3 November 2026, sementara sumber lain hanya menyebut 3 November. Gambarannya bisa berubah seiring pengumuman baru.
Dampaknya bagi mereka yang bekerja dengan digital
Jika kamu pelanggan Smartbox, waspadai setiap email atau pesan yang menyebut kotak hadiah, pemesanan, atau akun. Jangan klik tautan dan jangan memasukkan password atau data kartu. Jika kamu memakai password yang sama di beberapa layanan, ganti sekarang dan aktifkan autentikasi dua faktor. Bagi yang mengelola bisnis ada satu aturan tambahan. Daftar pelanggan berisi nama dan email adalah target, jadi penting untuk tahu di mana daftar itu disimpan dan siapa yang bisa mengaksesnya. Bahkan pelanggaran tanpa pencurian password bisa berubah menjadi spear phishing.
Pendapat kami
Pemberitahuan Smartbox datang empat hari setelah kejadian, setidaknya menurut laporan HDblog, dan masih samar soal penyebab serta caranya. Menenangkan pelanggan soal kartu memang tepat, tetapi kalau sedikit sekali informasi tentang bagaimana akses itu terjadi, pelanggan tidak punya cukup dasar untuk menilai risikonya. Nama dan email mungkin terlihat seperti data kecil, tetapi justru itulah bahan bakar phishing. Perusahaan yang mengumpulkan data pelanggan seharusnya memperlakukannya sebagai aset yang harus dilindungi, bukan sebagai detail sepele.
Pertanyaan yang sering diajukan
Kapan serangan terhadap Smartbox terjadi?
Pada 3 November. Pemberitahuan lewat email sampai ke pelanggan pada akhir pekan, dan dalam kasus HDblog diterima pada 7 November.
Data Smartbox apa saja yang terekspos?
Nama dan alamat email pelanggan. Menurut perusahaan, password akun dan data kartu pembayaran tidak dikompromikan.
Apakah saya harus mengganti password Smartbox?
Tidak wajib, karena menurut perusahaan password tidak tersentuh. Tetapi menggantinya tetap langkah yang bijak, apalagi jika kamu memakainya di tempat lain. Lebih baik gunakan password berbeda untuk setiap layanan.
Bagaimana cara mengenali email Smartbox yang palsu?
Curigai setiap pesan yang meminta password atau data pembayaran. Smartbox menyatakan tidak akan pernah meminta hal tersebut lewat email. Hindari tautan yang mencurigakan.
Siapa yang melakukan serangan terhadap Smartbox?
Belum diketahui. Punto Informatico menulis bahwa pelakunya tidak dikenal, dan belum ada kaitan yang terbukti dengan serangan lain yang baru-baru ini terjadi.
Hal yang perlu dipantau dalam beberapa minggu ke depan terkait kasus Smartbox
Penyelidikan masih berjalan dan informasi yang tersedia masih sedikit. Dalam beberapa hari ke depan, sebaiknya pantau pembaruan resmi dan tetap waspada terhadap email yang masuk.
- Periksa apakah Smartbox menerbitkan pembaruan tentang pelaku, cara serangan, dan jumlah pelanggan yang terdampak.
- Pastikan kode konfirmasi baru untuk kotak hadiah hanya datang dari kanal resmi perusahaan.
- Pertimbangkan password manager untuk memakai kredensial yang berbeda, tetapi baca dulu artikel tentang kerentanan password manager di sini.
Sumber
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



