
 Ing. Calogero Bono
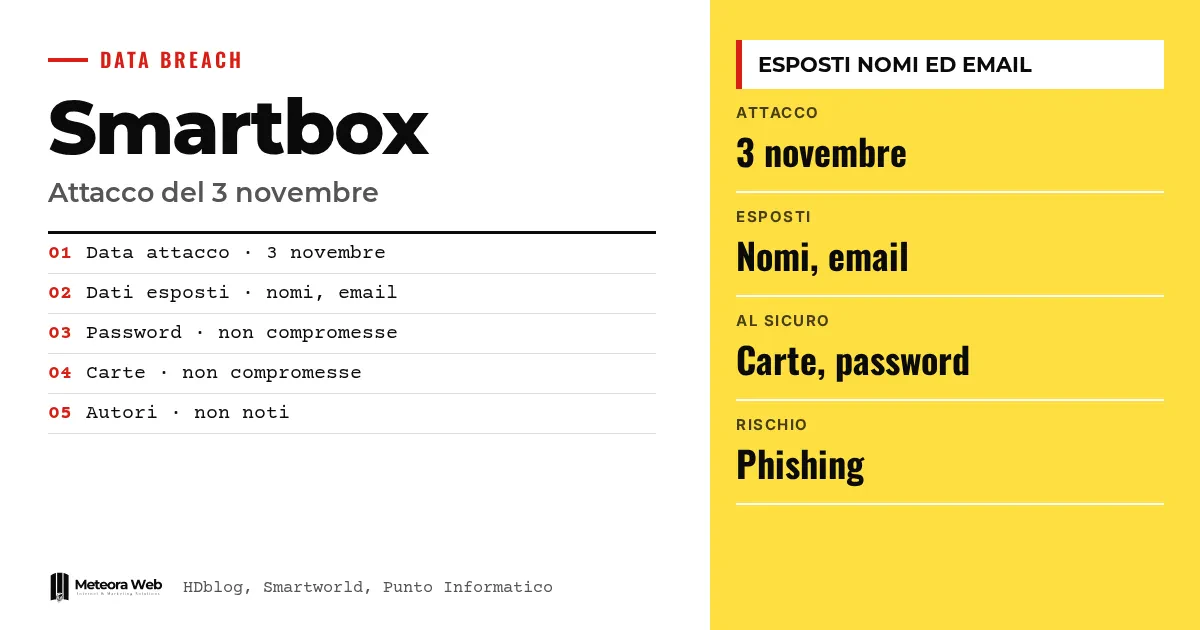
Smartbox, entreprise de coffrets cadeaux, a averti par e-mail ses clients d'un incident de sécurité survenu le 3 novembre. Quelqu'un a obtenu un accès non autorisé à une plateforme de l'entreprise. Selon les sources, les noms et adresses e-mail sont exposés, alors que les mots de passe et les données de carte ne semblent pas touchés. Cela compte, car avec ces données on peut construire des messages de phishing très crédibles.
Quelques termes, avant d'entrer dans les faits. Accès non autorisé signifie qu'une personne est entrée dans un système sans en avoir le droit. Le phishing est le faux e-mail qui imite une vraie entreprise pour te faire donner mots de passe ou données de paiement. L'authentification à deux facteurs ajoute un second contrôle au mot de passe, par exemple un code sur ton téléphone. Le Garante per la protezione dei dati est l'autorité italienne qui veille au traitement des données personnelles et reçoit les signalements de violations.
Que s'est-il passé chez Smartbox le 3 novembre ?
Les inscrits à la plateforme ont reçu un e-mail intitulé « Communication sur un incident de sécurité des données », envoyé depuis info@serv.smartbox.com. Le fait est rapporté par HDblog, dont l'auteur l'a reçu le 7 novembre, quatre jours après la violation.
Le texte décrit de façon générale un accès non autorisé. Il ne précise ni qui l'a effectué ni par quels moyens. L'entreprise affirme avoir pris les mesures nécessaires pour éviter que cela se reproduise.
Quelles données ont été exposées et lesquelles non ?
Selon ce qu'affirme Smartbox, et ce que rapporte Smartworld, les enquêtes internes indiquent comme potentiellement exposés les noms et adresses e-mail des clients. Les mots de passe des comptes et les données des cartes de paiement ne seraient pas compromis.
Il s'agit d'une déclaration de l'entreprise, non d'une vérification indépendante. Punto Informatico confirme le même tableau – données personnelles comme noms et e-mails, et aucun vol de cartes ou de mots de passe.
Pourquoi le vrai risque, c'est le phishing ?
Avec un nom et une adresse e-mail, l'auteur de l'attaque peut écrire des messages ciblés qui se font passer pour Smartbox ou d'autres services. Smartbox met en garde contre les liens suspects et rappelle qu'elle ne demandera jamais par e-mail le mot de passe ou les données de la carte.
Un détail utile – selon Punto Informatico, les utilisateurs recevront par e-mail un nouveau code de confirmation pour les coffrets. Si un message demande mot de passe ou données de paiement, c'est forcément du phishing. Pour apprendre à le reconnaître, nous avons écrit un guide sur le phishing et les arnaques par e-mail en entreprise.
Qui se cache derrière l'attaque ?
On ne sait pas. Punto Informatico précise que les auteurs de l'intrusion chez Smartbox ne sont pas connus et place le cas dans un contexte plus large d'attaques attribuées à des cybercriminels russes, comme celle contre la société Bbt Se qui gère le tunnel du Brenner. Pour ce cas, les premières enquêtes pointent vers le groupe Everest.
Rien ne relie les deux épisodes. Le tableau général reste toutefois utile, comme le montre aussi l'affaire des réfrigérateurs de la banque du sang française.
Limites à connaître
On ne sait pas qui a attaqué, par quels moyens, ni combien de clients sont concernés. Tout ce que l'on sait sur les données exposées et celles restées protégées vient de l'entreprise, et les enquêtes sont en cours. Les sources ne s'accordent pas sur un point mineur – Smartworld parle du 3 novembre 2026, les autres seulement du 3 novembre. Le tableau pourrait évoluer avec de nouveaux communiqués.
Ce que ça change pour qui travaille avec le numérique
Si tu es client Smartbox, méfie-toi de tout e-mail ou message qui mentionne coffrets, réservations ou comptes. Ne clique pas sur les liens et ne saisis ni mot de passe ni carte. Si tu utilises le même mot de passe sur plusieurs services, change-le maintenant et active l'authentification à deux facteurs. Pour qui dirige une entreprise, il y a une règle de plus – une liste de clients avec noms et e-mails est une cible, il faut donc savoir où elle se trouve et qui y accède. Même une violation sans mots de passe volés peut devenir du spear phishing.
Notre avis
L'avis de Smartbox arrive quatre jours après les faits, au moins dans le cas rapporté par HDblog, et reste vague sur les causes et les modalités. Rassurer sur les cartes est juste, mais dire peu sur la manière dont l'accès a eu lieu prive le client des éléments pour évaluer le risque. Noms et e-mails paraissent des données secondaires, mais ce sont le carburant du phishing. Qui collecte les données de ses clients devrait les traiter comme un patrimoine à protéger, pas comme un détail.
Questions fréquentes
Quand a eu lieu l'attaque contre Smartbox ?
Le 3 novembre. L'avis par e-mail est parvenu aux clients le week-end suivant, et dans le cas de HDblog le 7 novembre.
Quelles données de Smartbox ont été exposées ?
Les noms et adresses e-mail des clients. Selon l'entreprise, les mots de passe des comptes et les données des cartes de paiement n'ont pas été compromis.
Dois-je changer mon mot de passe Smartbox ?
Ce n'est pas obligatoire, puisque selon l'entreprise les mots de passe n'ont pas été touchés. Le changer reste une précaution sage, surtout si tu l'utilises ailleurs. Mieux vaut un mot de passe différent pour chaque service.
Comment reconnaître un faux e-mail de Smartbox ?
Méfie-toi de tout message qui demande mots de passe ou données de paiement. Smartbox affirme qu'elle ne les demandera jamais par e-mail. Évite les liens suspects.
Qui a attaqué Smartbox ?
On ne le sait pas. Punto Informatico indique que les auteurs sont inconnus, et aucun lien avéré avec d'autres attaques récentes n'a été établi.
Ce qu'il faut surveiller dans les prochaines semaines dans l'affaire Smartbox
L'enquête est ouverte et les informations disponibles sont rares. Dans les prochains jours, mieux vaut suivre les mises à jour officielles et rester vigilant face à ta boîte mail.
- Vérifie si Smartbox publie des mises à jour sur les auteurs, les modalités et le nombre de clients concernés.
- Assure-toi que le nouveau code de confirmation des coffrets arrive uniquement depuis les canaux officiels de l'entreprise.
- Envisage un gestionnaire de mots de passe pour utiliser des identifiants différents, mais lis d'abord les limites exposées dans cet article sur les vulnérabilités des gestionnaires de mots de passe.
Sources
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



