Ing. Calogero Bono
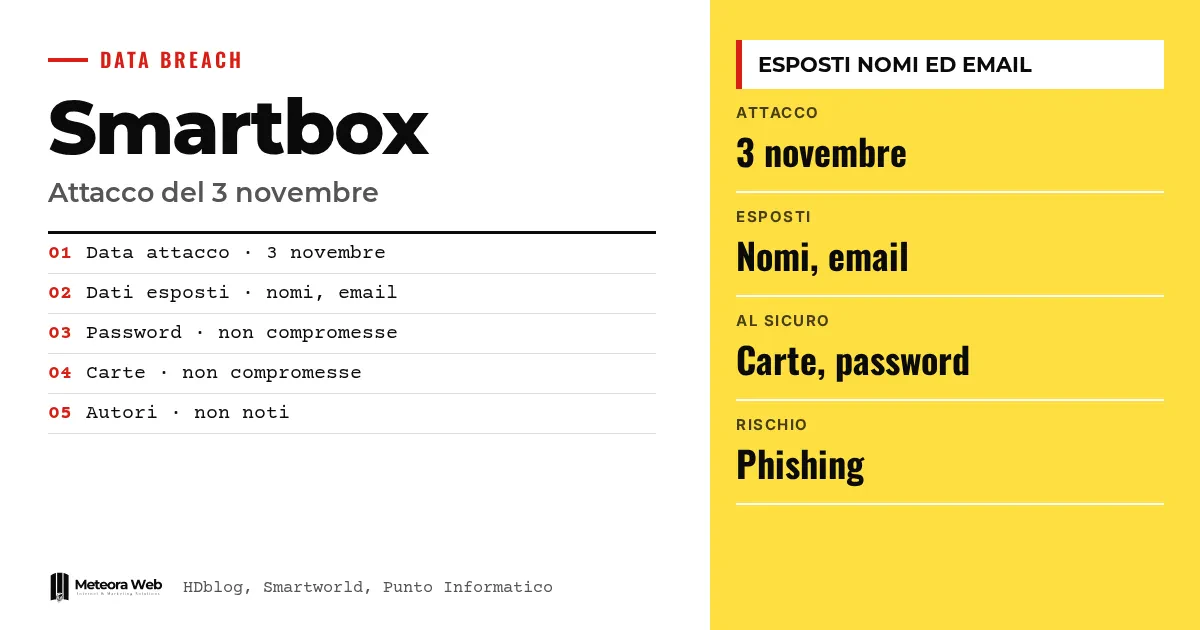
Smartbox, azienda dei cofanetti regalo, ha avvisato via email i suoi clienti di un incidente di sicurezza avvenuto il 3 novembre. Qualcuno ha ottenuto un accesso non autorizzato a una piattaforma dell'azienda. Secondo le fonti, sono esposti nomi e indirizzi email, mentre password e dati delle carte non risultano toccati. Conta perché con quei dati si possono costruire messaggi di phishing molto credibili.
Qualche termine, prima di entrare nei fatti. Accesso non autorizzato significa che qualcuno è entrato in un sistema senza averne il diritto. Il phishing è l'email falsa che imita un'azienda vera per farti consegnare password o dati di pagamento. L'autenticazione a due fattori aggiunge un secondo controllo oltre alla password, per esempio un codice sul telefono. Il Garante per la protezione dei dati è l'autorità che vigila sul trattamento dei dati personali e riceve le segnalazioni delle violazioni.
Cosa è successo a Smartbox il 3 novembre?
Gli iscritti alla piattaforma hanno ricevuto un'email intitolata «Comunicazione su un incidente di sicurezza dei dati», inviata da info@serv.smartbox.com. Lo racconta HDblog, il cui autore l'ha ricevuta il 7 novembre, quattro giorni dopo la violazione.
Il testo descrive in modo generico un accesso non autorizzato. Non chiarisce chi l'abbia compiuto né con quali modalità. L'azienda sostiene di aver adottato le misure necessarie per evitare che accada di nuovo.
Quali dati sono stati esposti e quali no?
Secondo quanto dichiarato da Smartbox, e riportato da Smartworld, le indagini interne indicano come potenzialmente esposti nomi e indirizzi email dei clienti. Le password degli account e i dati delle carte di pagamento non sarebbero stati compromessi.
È una dichiarazione dell'azienda, non una verifica indipendente. Punto Informatico conferma lo stesso quadro, con dati personali come nomi ed email e nessuna sottrazione di carte e password.
Perché il rischio vero è il phishing?
Con nome e indirizzo email, chi ha condotto l'attacco può scrivere messaggi mirati che si spacciano per Smartbox o per altri servizi. Smartbox avverte di non cliccare su link sospetti e ricorda che non chiederà mai via email la password o i dati della carta.
Un dettaglio utile. Secondo Punto Informatico, gli utenti riceveranno un nuovo codice di conferma per i cofanetti via email. Se un messaggio chiede password o dati di pagamento, è sicuramente phishing. Per imparare a riconoscerlo, abbiamo scritto una guida su phishing e truffe via email in azienda.
Chi c'è dietro l'attacco?
Non si sa. Punto Informatico precisa che gli autori dell'intrusione in Smartbox non sono noti e inserisce il caso in un contesto più ampio di attacchi attribuiti a cybercriminali russi, come quello alla società Bbt Se che gestisce il tunnel del Brennero. Per quel caso le prime indagini indicano il gruppo Everest.
Nulla collega i due episodi. Il quadro generale resta però utile, come mostra anche il caso dei frigoriferi della banca del sangue francese.
Limiti da conoscere
Mancano dettagli su chi abbia attaccato, con quali modalità e quanti clienti siano coinvolti. Tutto ciò che sappiamo su dati esposti e dati al sicuro viene dall'azienda, le indagini sono in corso. Le fonti non concordano su un punto minore. Smartworld parla del 3 novembre 2026, le altre solo del 3 novembre. Il quadro potrebbe cambiare con nuovi comunicati.
Cosa cambia per chi lavora con il digitale
Se sei cliente Smartbox, tratta con diffidenza ogni email o messaggio che citi cofanetti, prenotazioni o account. Non cliccare i link e non inserire password o carte. Se hai la stessa password su più servizi, cambiala ora e attiva l'autenticazione a due fattori. Per chi gestisce un'impresa vale una regola in più. Una lista di clienti con nomi ed email è un bersaglio, quindi conviene sapere dove si trova e chi vi accede. Anche una violazione senza password rubate può trasformarsi in spear phishing.
Il nostro parere
L'avviso di Smartbox arriva quattro giorni dopo i fatti, almeno nel caso raccontato da HDblog, ed è vago su cause e modalità. Rassicurare sulle carte è giusto, ma dire poco su come è avvenuto l'accesso lascia il cliente senza elementi per valutare il rischio. Nomi ed email sembrano dati minori, ma sono il carburante del phishing. Chi raccoglie dati dei clienti dovrebbe trattarli come un patrimonio da proteggere, non come un dettaglio.
Domande frequenti
Quando è avvenuto l'attacco a Smartbox?
Il 3 novembre. L'avviso via email è arrivato ai clienti nel fine settimana, nel caso di HDblog il 7 novembre.
Quali dati di Smartbox sono stati esposti?
Nomi e indirizzi email dei clienti. Secondo l'azienda, password degli account e dati delle carte di pagamento non sono stati compromessi.
Devo cambiare la password di Smartbox?
Non è richiesto, perché secondo l'azienda le password non sono state toccate. Cambiarla resta una scelta prudente, soprattutto se la usi anche altrove. Meglio una password diversa per ogni servizio.
Come riconosco un'email falsa di Smartbox?
Diffida di ogni messaggio che chiede password o dati di pagamento. Smartbox dichiara che non li chiederà mai via email. Evita i link sospetti.
Chi ha attaccato Smartbox?
Non è noto. Punto Informatico scrive che gli autori sono ignoti, e non c'è alcun collegamento accertato con altri attacchi recenti.
Cosa controllare nelle prossime settimane sul caso Smartbox
L'indagine è aperta e le informazioni disponibili sono poche. Nei prossimi giorni conviene seguire gli aggiornamenti ufficiali e restare attenti alla posta.
- Controlla se Smartbox pubblica aggiornamenti su autori, modalità e numero di clienti coinvolti.
- Verifica che il nuovo codice di conferma dei cofanetti arrivi solo dai canali ufficiali dell'azienda.
- Valuta un password manager per usare credenziali diverse, ma leggi prima i limiti in questo articolo sulle vulnerabilità dei password manager.