
 Ing. Calogero Bono
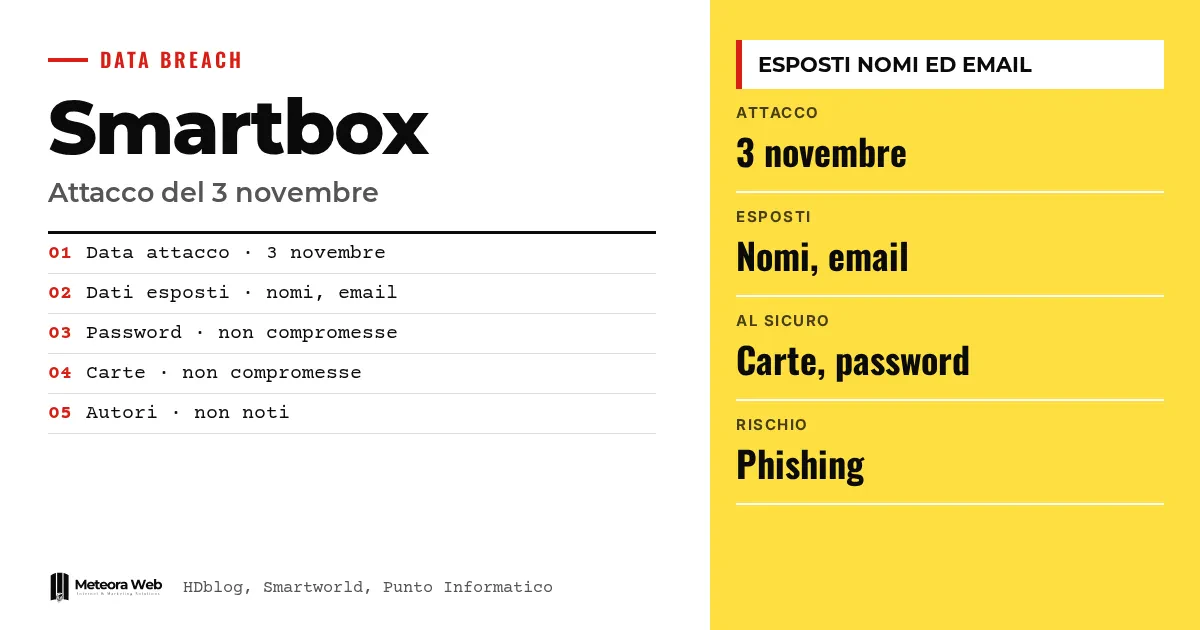
Hediye kutuları şirketi Smartbox, 3 Kasım'da yaşanan bir güvenlik olayı hakkında müşterilerini e-postayla bilgilendirdi. Birisi şirketin bir platformuna yetkisiz erişim sağladı. Kaynaklara göre ad ve e-posta adresleri açığa çıktı, şifreler ve kart bilgileri ise etkilenmemiş görünüyor. Bu önemli, çünkü bu verilerle çok inandırıcı oltalama mesajları hazırlanabilir.
Olaylara girmeden önce birkaç terim. Yetkisiz erişim, birinin bir sisteme hak sahibi olmadan girmesi demektir. Oltalama (phishing), gerçek bir şirketi taklit ederek şifrenizi veya ödeme bilgilerinizi almaya çalışan sahte e-postadır. İki faktörlü kimlik doğrulama, şifrenin yanına telefonunuza gelen bir kod gibi ikinci bir kontrol ekler. Kişisel Verileri Koruma Garantisi (Garante per la protezione dei dati), kişisel verilerin işlenmesini denetleyen ve veri ihlali bildirimlerini alan İtalyan otoritedir.
3 Kasım'da Smartbox'a ne oldu?
Platforma kayıtlı kullanıcılar, «Veri güvenliği olayı hakkında bilgilendirme» başlıklı ve info@serv.smartbox.com adresinden gelen bir e-posta aldı. Bunu HDblog aktarıyor. Yazarı e-postayı, ihlalden dört gün sonra, 7 Kasım'da aldı.
Metin yetkisiz erişimi genel terimlerle anlatıyor. Kimin yaptığını veya nasıl yaptığını açıklamıyor. Şirket, bunun tekrarlanmaması için gerekli önlemleri aldığını söylüyor.
Hangi veriler açığa çıktı, hangileri çıkmadı?
Smartbox'ın açıklamasına göre, ki Smartworld bunu aktarıyor, iç soruşturmalar müşterilerin ad ve e-posta adreslerinin açığa çıkmış olabileceğini gösteriyor. Hesap şifrelerinin ve ödeme kartı bilgilerinin ele geçirilmediği belirtiliyor.
Bu, bağımsız bir doğrulama değil, şirketin beyanı. Punto Informatico da aynı tabloyu doğruluyor – ad ve e-posta gibi kişisel veriler var, kart ve şifre çalınmamış.
Asıl risk neden oltalama?
Ad ve e-posta adresiyle saldırgan, Smartbox'ı veya başka servisleri taklit eden hedefli mesajlar yazabilir. Smartbox şüpheli bağlantılara tıklamamanı ve şifre ya da kart bilgilerini asla e-postayla istemeyeceğini hatırlatıyor.
Faydalı bir ayrıntı – Punto Informatico'ya göre kullanıcılar hediye kutuları için yeni bir onay kodunu e-postayla alacak. Şifre veya ödeme bilgisi isteyen bir mesaj kesinlikle oltalamadır. Bunu tanımayı öğrenmek için şirketlerde oltalama ve e-posta dolandırıcılıkları hakkında bir rehber hazırladık.
Saldırının arkasında kim var?
Bilinmiyor. Punto Informatico, Smartbox'a yapılan saldırının failinin bilinmediğini belirtiyor ve olayı, Rus siber suçlulara atfedilen daha geniş saldırı dalgası içine yerleştiriyor. Bunlardan biri, Brenner tünelini işleten Bbt Se şirketine yapılan saldırı. Bu olayda ilk soruşturmalar Everest grubuna işaret ediyor.
İki olayı birbirine bağlayan bir şey yok. Yine de genel tablo faydalı, nitekim Fransız kan bankasının buzdolapları olayı da bunu gösteriyor.
Bilmen gereken sınırlamalar
Saldırganın kim olduğu, hangi yöntemi kullandığı ve kaç müşterinin etkilendiği konusunda ayrıntılar eksik. Açığa çıkan ve güvende olan verilerle ilgili bilgilerin tamamı şirketten geliyor, soruşturma sürüyor. Kaynaklar küçük bir noktada da farklılık gösteriyor. Smartworld olayı 3 Kasım 2026 olarak verirken diğerleri yalnızca 3 Kasım diyor. Yeni açıklamalarla tablo değişebilir.
Dijital alanda çalışanlar için ne değişiyor
Smartbox müşterisiysen, hediye kutusu, rezervasyon veya hesabınla ilgili her e-posta ya da mesaja kuşkuyla yaklaş. Bağlantılara tıklama, şifre veya kart bilgisi girme. Aynı şifreyi birden fazla serviste kullanıyorsan hemen değiştir ve iki faktörlü kimlik doğrulamayı etkinleştir. Bir işletmeyi yönetiyorsan bir kural daha var – ad ve e-posta içeren müşteri listesi bir hedeftir, bu yüzden nerede tutulduğunu ve kimlerin eriştiğini bilmek gerekir. Çalınmış şifre olmasa bile bir veri ihlali kişiye özel oltalamaya (spear phishing) dönüşebilir.
Bizim değerlendirmemiz
Smartbox'ın duyurusu, HDblog'un aktardığı durumda olaydan dört gün sonra geldi ve nedenler ile yöntem konusunda muğlak. Kartların güvende olduğunu söylemek doğru, ama erişimin nasıl gerçekleştiği hakkında çok az şey anlatmak, müşterinin riski değerlendirmesine yetecek bilgi vermiyor. Ad ve e-posta küçük veriler gibi görünebilir, ama oltalamanın yakıtıdır. Müşteri verisi toplayan herkes bunları küçük bir ayrıntı değil, korunması gereken bir değer olarak görmeli.
Sık sorulan sorular
Smartbox saldırısı ne zaman gerçekleşti?
3 Kasım'da. Müşterilere gönderilen e-posta hafta sonu ulaştı, HDblog'un aktardığı durumda 7 Kasım'da.
Smartbox'tan hangi veriler açığa çıktı?
Müşterilerin ad ve e-posta adresleri. Şirkete göre hesap şifreleri ve ödeme kartı bilgileri ele geçirilmedi.
Smartbox şifremi değiştirmem gerekiyor mu?
Şirket şifrelerin etkilenmediğini söylediğine göre zorunlu değil. Yine de, özellikle başka yerlerde de kullanıyorsan değiştirmek ihtiyatlı bir seçim. Her servis için farklı şifre en iyisidir.
Sahte bir Smartbox e-postasını nasıl anlarım?
Şifre veya ödeme bilgisi isteyen her mesajdan kuşkulan. Smartbox bu bilgileri asla e-postayla istemeyeceğini belirtiyor. Şüpheli bağlantılardan uzak dur.
Smartbox'a kim saldırdı?
Bilinmiyor. Punto Informatico, saldırganların kimliğinin belirsiz olduğunu yazıyor ve olayın son dönemdeki diğer saldırılarla doğrulanmış bir bağlantısı olmadığını belirtiyor.
Smartbox olayında önümüzdeki haftalarda neye bakmalı
Soruşturma açık ve elde çok az bilgi var. Önümüzdeki günlerde resmi güncellemeleri takip etmek ve gelen kutunda dikkatli olmak iyi olur.
- Smartbox'ın saldırganlar, yöntem ve etkilenen müşteri sayısı hakkında güncelleme yayınlayıp yayınlamadığını kontrol et.
- Hediye kutularının yeni onay kodunun yalnızca şirketin resmi kanallarından geldiğinden emin ol.
- Farklı şifreler için bir şifre yöneticisi düşünebilirsin, ama önce bu yazıdaki şifre yöneticilerinin güvenlik açıkları hakkındaki sınırlamaları oku.
Kaynaklar
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



