
 Ing. Calogero Bono
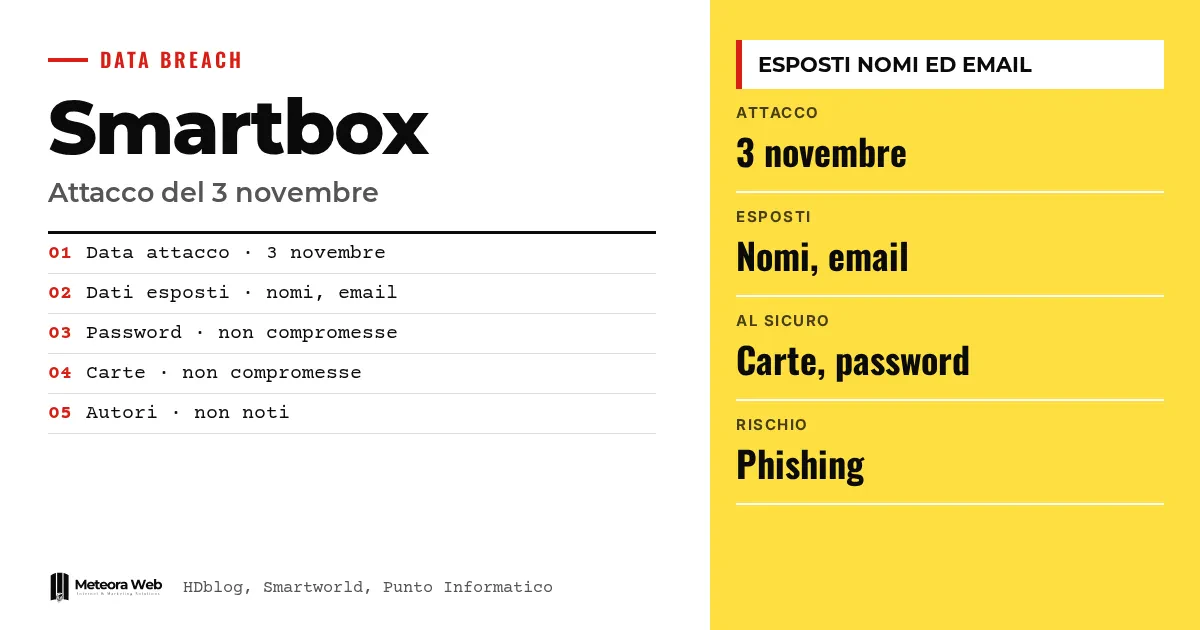
Smartbox, empresa de cajas regalo, avisó por email a sus clientes de un incidente de seguridad ocurrido el 3 de noviembre. Alguien logró un acceso no autorizado a una plataforma de la empresa. Según las fuentes, quedaron expuestos nombres y direcciones de correo electrónico, mientras que las contraseñas y los datos de las tarjetas no parecen afectados. Importa porque con esos datos se pueden construir mensajes de phishing muy creíbles.
Algunos términos, antes de entrar en los hechos. Acceso no autorizado significa que alguien entró en un sistema sin tener derecho a hacerlo. El phishing es el correo falso que imita a una empresa real para que entregues contraseñas o datos de pago. La autenticación de dos factores añade un segundo control además de la contraseña, por ejemplo un código en el teléfono. El Garante per la protezione dei dati es la autoridad italiana que vigila el tratamiento de datos personales y recibe las notificaciones de violaciones.
¿Qué pasó en Smartbox el 3 de noviembre?
Los usuarios de la plataforma recibieron un correo titulado «Comunicación sobre un incidente de seguridad de datos», enviado desde info@serv.smartbox.com. Lo cuenta HDblog, cuyo autor lo recibió el 7 de noviembre, cuatro días después de la violación.
El texto describe de forma genérica un acceso no autorizado. No aclara quién lo realizó ni con qué método. La empresa afirma haber adoptado las medidas necesarias para evitar que vuelva a ocurrir.
¿Qué datos se han expuesto y cuáles no?
Según lo declarado por Smartbox, y recogido por Smartworld, las investigaciones internas señalan como potencialmente expuestos los nombres y las direcciones de correo de los clientes. Las contraseñas de las cuentas y los datos de las tarjetas de pago no habrían sido comprometidos.
Es una declaración de la empresa, no una verificación independiente. Punto Informatico confirma el mismo panorama, con datos personales como nombres y emails y sin sustracción de tarjetas ni contraseñas.
¿Por qué el riesgo real es el phishing?
Con nombre y dirección de correo, quien realizó el ataque puede escribir mensajes dirigidos que se hacen pasar por Smartbox u otros servicios. Smartbox advierte que no hagas clic en enlaces sospechosos y recuerda que nunca pedirá por email la contraseña o los datos de la tarjeta.
Un detalle útil. Según Punto Informatico, los usuarios recibirán por email un nuevo código de confirmación para las cajas. Si un mensaje pide contraseñas o datos de pago, es sin duda phishing. Para aprender a reconocerlo, hemos escrito una guía sobre phishing y estafas por email en la empresa.
¿Quién está detrás del ataque?
No se sabe. Punto Informatico precisa que los autores de la intrusión en Smartbox no son conocidos e inserta el caso en un contexto más amplio de ataques atribuidos a ciberdelincuentes rusos, como el que sufrió la sociedad Bbt Se, que gestiona el túnel del Brennero. En ese caso, las primeras investigaciones apuntan al grupo Everest.
Nada conecta los dos episodios. El panorama general sigue siendo útil, como muestra también el caso de los congeladores del banco de sangre francés.
Límites que conviene conocer
Faltan detalles sobre quién atacó, con qué método y cuántos clientes se ven afectados. Todo lo que sabemos sobre los datos expuestos y los datos a salvo procede de la empresa, y las investigaciones siguen abiertas. Las fuentes tampoco coinciden en un punto menor. Smartworld habla del 3 de noviembre de 2026, las demás solo del 3 de noviembre. El panorama podría cambiar con nuevos comunicados.
Qué cambia para quien trabaja con lo digital
Si eres cliente de Smartbox, desconfía de cualquier correo o mensaje que mencione cajas, reservas o cuentas. No hagas clic en los enlaces y no introduzcas contraseñas ni tarjetas. Si usas la misma contraseña en varios servicios, cámbiala ahora y activa la autenticación de dos factores. Para quien gestiona una empresa hay una regla más. Una lista de clientes con nombres y emails es un objetivo, así que conviene saber dónde está y quién accede a ella. Incluso una violación sin contraseñas robadas puede convertirse en spear phishing.
Nuestra opinión
El aviso de Smartbox llega cuatro días después de los hechos, al menos en el caso relatado por HDblog, y es vago sobre causas y método. Tranquilizar sobre las tarjetas es correcto, pero decir poco sobre cómo se produjo el acceso deja al cliente sin elementos para valorar el riesgo. Nombres y emails parecen datos menores, pero son el combustible del phishing. Quien recopila datos de clientes debería tratarlos como un patrimonio que proteger, no como un detalle.
Preguntas frecuentes
¿Cuándo se produjo el ataque a Smartbox?
El 3 de noviembre. El aviso por email llegó a los clientes el fin de semana; en el caso de HDblog, el 7 de noviembre.
¿Qué datos de Smartbox han quedado expuestos?
Nombres y direcciones de correo electrónico de los clientes. Según la empresa, las contraseñas de las cuentas y los datos de las tarjetas de pago no se han visto comprometidos.
¿Debo cambiar la contraseña de Smartbox?
No es obligatorio, porque según la empresa las contraseñas no se han tocado. Cambiarla sigue siendo una opción prudente, sobre todo si la usas en otros sitios. Lo mejor es una contraseña distinta para cada servicio.
¿Cómo reconozco un correo falso de Smartbox?
Desconfía de cualquier mensaje que pida contraseñas o datos de pago. Smartbox afirma que nunca los pedirá por email. Evita los enlaces sospechosos.
¿Quién atacó a Smartbox?
No se sabe. Punto Informatico indica que los autores son desconocidos y que no hay ninguna conexión confirmada con otros ataques recientes.
Qué vigilar en las próximas semanas en el caso Smartbox
La investigación está abierta y la información disponible es escasa. En los próximos días conviene seguir las actualizaciones oficiales y estar atento al correo.
- Comprueba si Smartbox publica novedades sobre autores, método y número de clientes afectados.
- Verifica que el nuevo código de confirmación de las cajas llegue solo por los canales oficiales de la empresa.
- Valora un gestor de contraseñas para usar credenciales distintas, pero lee antes los límites de este artículo sobre las vulnerabilidades de los gestores de contraseñas.
Fuentes
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



