
 Ing. Calogero Bono
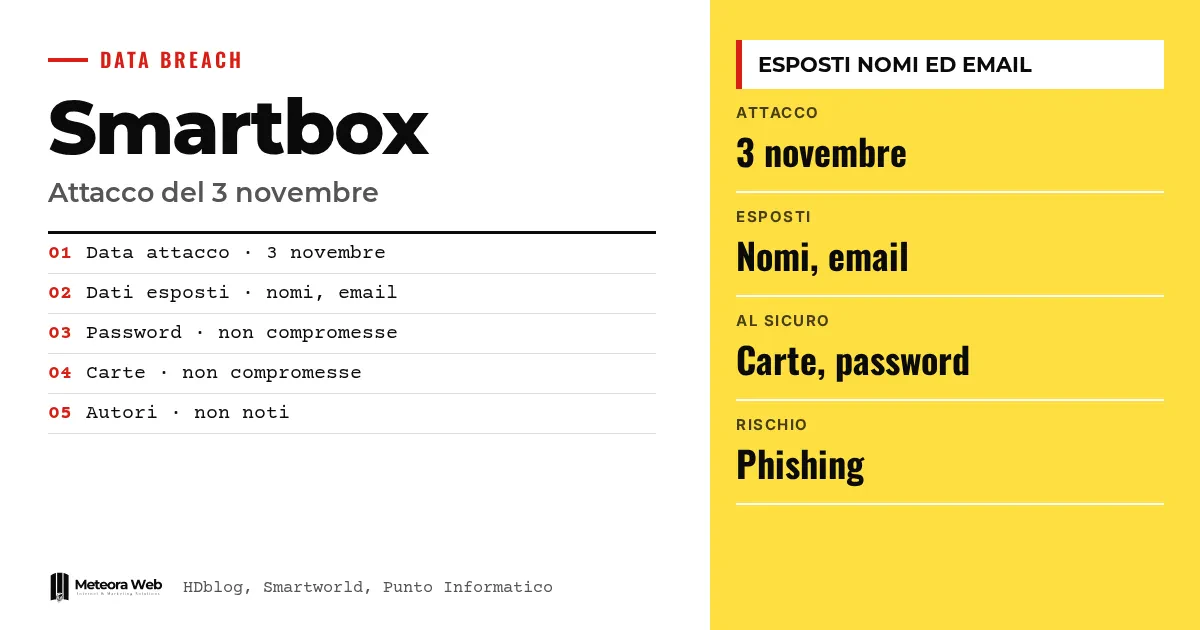
Smartbox, компания, которая продает подарочные боксы, уведомила клиентов по email об инциденте безопасности, случившемся 3 ноября. Кто-то получил несанкционированный доступ к платформе компании. По данным источников, раскрыты имена и адреса email, а пароли и данные банковских карт, судя по всему, не затронуты. Это важно, потому что с такими данными можно составлять очень убедительные фишинговые письма.
Несколько терминов, прежде чем перейти к фактам. Несанкционированный доступ означает, что кто-то проник в систему без права на это. Фишинг это поддельное письмо, которое выдает себя за настоящую компанию, чтобы выманить у тебя пароли или платежные данные. Двухфакторная аутентификация добавляет второй уровень проверки помимо пароля, например код на телефон. Garante per la protezione dei dati это итальянский орган, который контролирует обработку персональных данных и принимает уведомления о нарушениях.
Что произошло со Smartbox 3 ноября?
Пользователи платформы получили письмо с темой «Сообщение об инциденте безопасности данных», отправленное с адреса info@serv.smartbox.com. Об этом рассказывает HDblog, автор которого получил письмо 7 ноября, через четыре дня после взлома.
Текст описывает несанкционированный доступ в общих чертах. Он не уточняет, кто его совершил и каким способом. Компания утверждает, что приняла необходимые меры, чтобы подобное не повторилось.
Какие данные раскрыты, а какие нет?
По словам Smartbox, которые приводит Smartworld, внутреннее расследование показало, что потенциально раскрыты имена и адреса email клиентов. Пароли от аккаунтов и данные платежных карт, как сообщается, не скомпрометированы.
Это заявление самой компании, а не независимая проверка. Punto Informatico подтверждает ту же картину – персональные данные вроде имен и email, без кражи карт и паролей.
Почему главный риск это фишинг?
Имея имя и адрес email, злоумышленники могут писать целевые письма, выдавая себя за Smartbox или другие сервисы. Smartbox предупреждает не переходить по подозрительным ссылкам и напоминает, что никогда не будет запрашивать по email пароль или данные карты.
Полезная деталь. По данным Punto Informatico, пользователи получат новый код подтверждения для боксов по email. Если письмо просит пароль или платежные данные, это точно фишинг. Чтобы научиться его распознавать, мы написали руководство о фишинге и мошенничестве по email в компаниях.
Кто стоит за атакой?
Это неизвестно. Punto Informatico уточняет, что авторы взлома Smartbox не установлены, и помещает случай в более широкий контекст атак, приписываемых российским киберпреступникам, например атаки на компанию Bbt Se, управляющую тоннелем Бреннер. В том случае первые расследования указывают на группу Everest.
Ничто не связывает эти два эпизода. Общая картина все же полезна, как показывает и случай с холодильниками французского банка крови.
Ограничения, которые стоит знать
Неизвестно, кто совершил атаку, каким способом и сколько клиентов затронуто. Все сведения о раскрытых и защищенных данных исходят от самой компании, расследование продолжается. Источники расходятся в одной мелкой детали. Smartworld пишет о 3 ноября 2026 года, остальные упоминают только 3 ноября. Картина может измениться с новыми сообщениями.
Что это меняет для тех, кто работает с цифровыми сервисами
Если ты клиент Smartbox, с недоверием относись к любому письму или сообщению, где упоминаются боксы, бронирования или аккаунт. Не переходи по ссылкам и не вводи пароли или данные карт. Если ты используешь один пароль на нескольких сервисах, смени его сейчас и включи двухфакторную аутентификацию. Для тех, кто руководит компанией, действует еще одно правило. Список клиентов с именами и email это цель для атак, поэтому полезно знать, где он хранится и кто к нему имеет доступ. Даже утечка без украденных паролей может превратиться в spear phishing.
Наше мнение
Уведомление Smartbox пришло через четыре дня после событий, по крайней мере в случае, который описывает HDblog, и оно расплывчато насчет причин и способа проникновения. Успокоить насчет карт правильно, но мало сказать о том, как произошел доступ, значит оставить клиента без возможности оценить риск. Имена и email кажутся второстепенными данными, но именно на них держится фишинг. Тот, кто собирает данные клиентов, должен относиться к ним как к ценности, которую нужно защищать, а не как к мелочи.
Частые вопросы
Когда произошла атака на Smartbox?
3 ноября. Уведомление по email дошло до клиентов в выходные, а по данным HDblog автор получил его 7 ноября.
Какие данные Smartbox были раскрыты?
Имена и адреса email клиентов. По словам компании, пароли от аккаунтов и данные банковских карт не скомпрометированы.
Нужно ли менять пароль Smartbox?
Это не обязательно, так как по данным компании пароли не затронуты. Но смена пароля остается разумной мерой, особенно если ты используешь его и в других местах. Лучше иметь отдельный пароль для каждого сервиса.
Как распознать поддельное письмо от Smartbox?
Насторожись, если в сообщении просят пароль или платежные данные. Smartbox заявляет, что никогда не будет запрашивать их по email. Избегай подозрительных ссылок.
Кто стоит за атакой на Smartbox?
Это неизвестно. Punto Informatico пишет, что авторы не установлены, и нет подтвержденной связи с другими недавними атаками.
На что обратить внимание в ближайшие недели по делу Smartbox
Расследование идет, а информации пока мало. В ближайшие дни стоит следить за официальными обновлениями и быть внимательным к почте.
- Проверяй, публикует ли Smartbox обновления об авторах, способе атаки и числе затронутых клиентов.
- Убедись, что новый код подтверждения для боксов приходит только с официальных каналов компании.
- Подумай о менеджере паролей, чтобы использовать разные учетные данные, но сначала прочитай в этой статье о уязвимостях менеджеров паролей.
Источники
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



