
 Ing. Calogero Bono
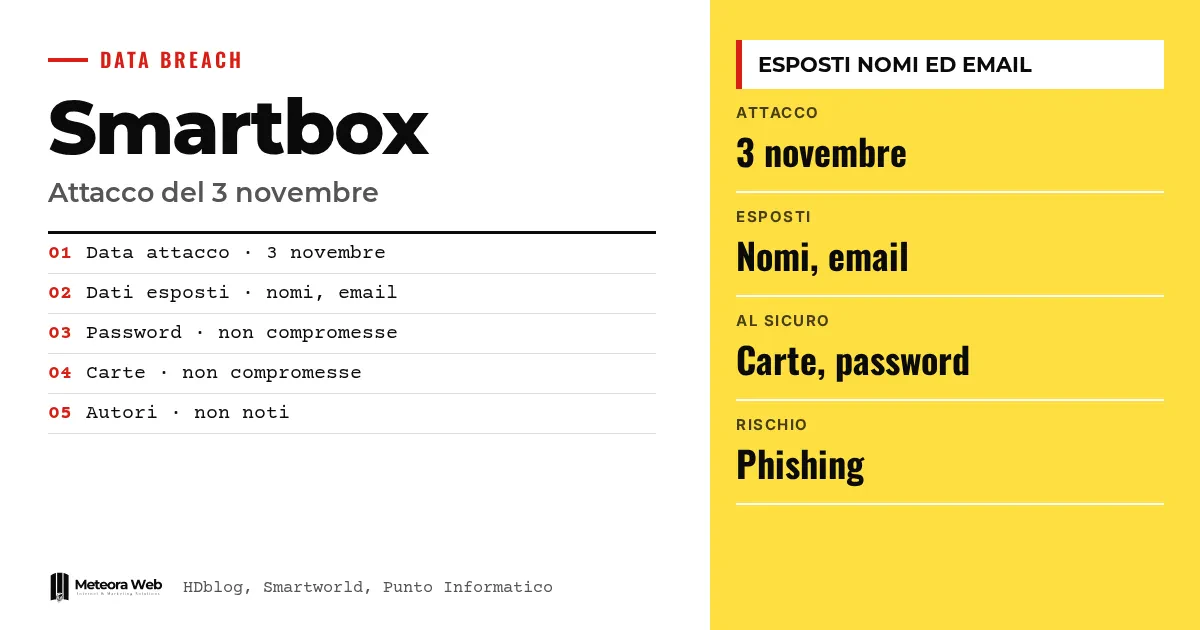
Smartbox, het bedrijf achter de cadeaubonnen met ervaringen, heeft zijn klanten per e-mail gewaarschuwd voor een beveiligingsincident op 3 november. Iemand kreeg zonder toestemming toegang tot een platform van het bedrijf. Volgens de bronnen zijn namen en e-mailadressen blootgesteld, terwijl wachtwoorden en creditcardgegevens niet lijken te zijn geraakt. Dat is belangrijk, want met die gegevens kun je zeer geloofwaardige phishingberichten opstellen.
Enkele termen, voordat we naar de feiten gaan. Ongeautoriseerde toegang betekent dat iemand een systeem binnengaat zonder het recht daarop. Phishing is de valse e-mail die een echt bedrijf nabootst om je wachtwoorden of betaalgegevens te laten prijsgeven. Tweestapsverificatie voegt een tweede controle toe naast het wachtwoord, bijvoorbeeld een code op je telefoon. De Garante per la protezione dei dati is de Italiaanse toezichthouder op de verwerking van persoonsgegevens en ontvangt meldingen van datalekken.
Wat is er op 3 november bij Smartbox gebeurd?
Gebruikers van het platform ontvingen een e-mail met de titel «Mededeling over een beveiligingsincident met gegevens», verstuurd vanaf info@serv.smartbox.com. Dat meldt HDblog, waarvan de auteur de e-mail op 7 november ontving, vier dagen na de inbreuk.
De tekst beschrijft op algemene wijze een ongeautoriseerde toegang. Hij maakt niet duidelijk wie het deed of hoe. Het bedrijf stelt dat het de nodige maatregelen heeft genomen om herhaling te voorkomen.
Welke gegevens zijn blootgesteld en welke niet?
Volgens Smartbox zelf, zoals gemeld door Smartworld, wijzen de interne onderzoeken op namen en e-mailadressen van klanten als mogelijk blootgesteld. Accountwachtwoorden en creditcardgegevens zouden niet zijn gecompromitteerd.
Dit is een verklaring van het bedrijf, geen onafhankelijke verificatie. Punto Informatico bevestigt hetzelfde beeld, met persoonsgegevens als namen en e-mail en geen diefstal van kaarten of wachtwoorden.
Waarom is phishing het echte risico?
Met een naam en een e-mailadres kunnen de daders gerichte berichten sturen die zich voordoen als Smartbox of andere diensten. Smartbox waarschuwt om niet op verdachte links te klikken en herinnert eraan dat het nooit per e-mail om je wachtwoord of kaartgegevens zal vragen.
Een nuttig detail. Volgens Punto Informatico krijgen gebruikers per e-mail een nieuwe bevestigingscode voor de cadeaubonnen. Vraagt een bericht om wachtwoorden of betaalgegevens, dan is het zeker phishing. Om het te leren herkennen, schreven we een gids over phishing en e-mailfraude in bedrijven.
Wie zit achter de aanval?
Dat is niet bekend. Punto Informatico meldt dat de daders van de inbraak bij Smartbox onbekend zijn en plaatst de zaak in een bredere context van aanvallen die worden toegeschreven aan Russische cybercriminelen, zoals die op het bedrijf Bbt Se dat de Brennertunnel beheert. In dat geval wijzen de eerste onderzoeken naar de groep Everest.
Niets verbindt de twee voorvallen. Het algemene beeld blijft echter nuttig, zoals ook blijkt uit het geval van de koelkasten van de Franse bloedbank.
Beperkingen om te kennen
Er ontbreken details over wie de aanval heeft uitgevoerd, hoe dat gebeurde en hoeveel klanten getroffen zijn. Alles wat we weten over blootgestelde en beveiligde gegevens komt van het bedrijf zelf, het onderzoek loopt nog. De bronnen zijn het bovendien niet eens over een klein punt. Smartworld noemt 3 november 2026, de andere bronnen alleen 3 november. Het beeld kan veranderen met nieuwe mededelingen.
Wat verandert er voor wie met digitale zaken werkt
Ben je Smartbox-klant, wees dan voorzichtig met elke e-mail of elk bericht over cadeaubonnen, boekingen of accounts. Klik niet op links en vul geen wachtwoorden of kaartgegevens in. Gebruik je hetzelfde wachtwoord voor meerdere diensten, wijzig het dan nu en activeer tweestapsverificatie. Voor wie een bedrijf runt geldt een extra regel. Een klantenlijst met namen en e-mailadressen is een doelwit, dus weet waar die staat en wie er toegang toe heeft. Ook een inbreuk zonder gestolen wachtwoorden kan uitgroeien tot spear phishing.
Ons oordeel
De waarschuwing van Smartbox kwam, althans volgens HDblog, vier dagen na het incident en blijft vaag over oorzaak en werkwijze. Geruststellen over kaarten is terecht, maar weinig zeggen over hoe de toegang tot stand kwam, laat de klant zonder middelen om het risico in te schatten. Namen en e-mailadressen lijken kleine gegevens, maar ze zijn de brandstof van phishing. Wie klantgegevens verzamelt, zou ze moeten behandelen als een waardevol bezit en niet als bijzaak.
Veelgestelde vragen
Wanneer vond de aanval op Smartbox plaats?
Op 3 november. De e-mail met de waarschuwing kwam in het weekend bij de klanten aan; volgens HDblog op 7 november.
Welke gegevens van Smartbox zijn blootgesteld?
Namen en e-mailadressen van klanten. Volgens het bedrijf zijn accountwachtwoorden en creditcardgegevens niet gecompromitteerd.
Moet ik mijn Smartbox-wachtwoord wijzigen?
Dat is niet verplicht, omdat het bedrijf zegt dat wachtwoorden niet zijn geraakt. Wijzigen blijft wel verstandig, zeker als je het elders ook gebruikt. Kies liever een ander wachtwoord per dienst.
Hoe herken ik een valse e-mail van Smartbox?
Wantrouw elk bericht dat om wachtwoorden of betaalgegevens vraagt. Smartbox zegt dat het die nooit per e-mail zal opvragen. Vermijd verdachte links.
Wie heeft Smartbox aangevallen?
Dat is niet bekend. Punto Informatico schrijft dat de daders onbekend zijn en dat er geen bewezen verband is met andere recente aanvallen.
Waar je de komende weken op moet letten in de zaak Smartbox
Het onderzoek is gaande en de beschikbare informatie is beperkt. Volg in de komende dagen de officiële updates en blijf alert op je post.
- Controleer of Smartbox updates publiceert over de daders, de werkwijze en het aantal getroffen klanten.
- Controleer of de nieuwe bevestigingscode voor cadeaubonnen alleen komt via de officiële kanalen van het bedrijf.
- Overweeg een wachtwoordmanager om verschillende wachtwoorden te gebruiken, maar lees eerst de beperkingen in dit artikel over de kwetsbaarheden van wachtwoordmanagers.
Bronnen
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



