
 Ing. Calogero Bono
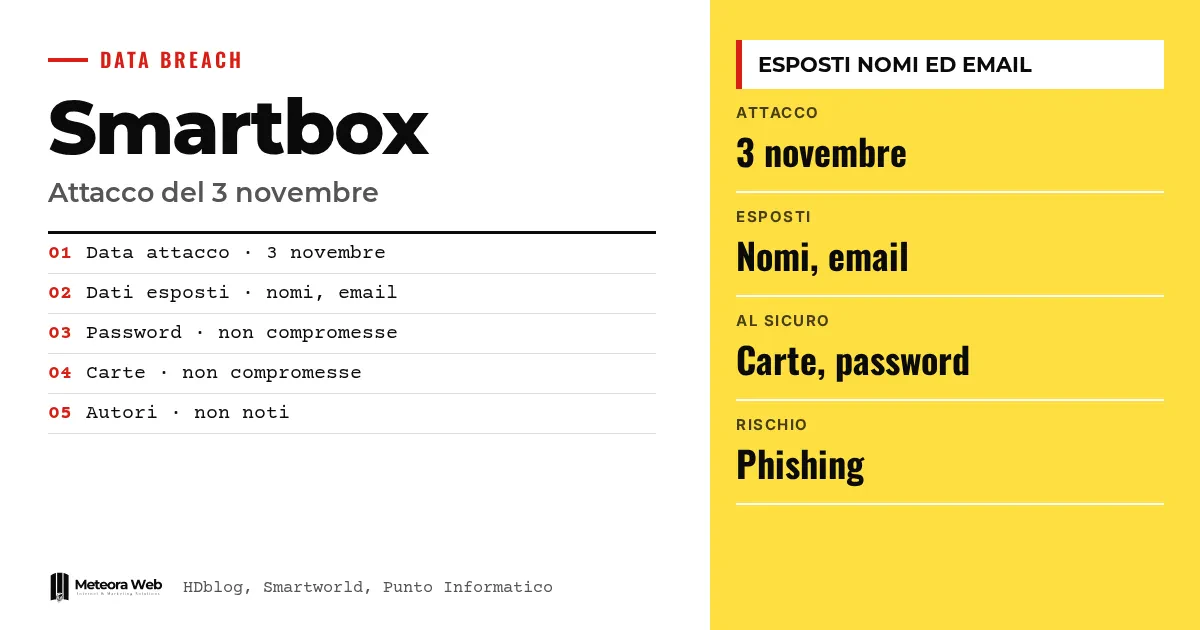
ギフトボックスを扱うSmartboxは、11月3日に発生したセキュリティインシデントについて、顧客へメールで通知しました。同社のプラットフォームの一つに、何者かが不正にアクセスしたということです。報道によると、流出したのは氏名とメールアドレスで、パスワードや決済カード情報は影響を受けていないとされています。この種のデータは、本物らしいフィッシングメールを作るのに利用されるため注意が必要です。
事実に入る前に、いくつかの用語を確認します。 不正アクセスとは、権限のない者がシステムに侵入することです。フィッシングとは、実在する企業を装った偽のメールで、パスワードや決済情報をだまし取る手口です。二要素認証は、パスワードに加えて、スマートフォンに届くコードなど二つ目の確認手段を求める仕組みです。個人情報保護当局(Garante)は、個人データの取り扱いを監督し、情報漏えいの届け出を受け付ける機関です。
11月3日にSmartboxで何が起きたのか?
プラットフォームの利用者は、「セキュリティインシデントに関するお知らせ」という件名のメールを受け取りました。送信元はinfo@serv.smartbox.comです。これはHDblogが伝えたもので、同サイトの執筆者は侵害の4日後の11月7日にこのメールを受け取りました。
メールの本文は不正アクセスがあったことを大まかに述べるだけで、誰が行ったのか、どのような方法だったのかは説明していません。同社は、再発防止のために必要な措置を講じたと主張しています。
どのデータが流出し、どのデータが無事だったのか?
Smartboxの発表としてSmartworldが伝えたところによると、社内調査で流出の可能性があるのは顧客の氏名とメールアドレスだとされています。アカウントのパスワードと決済カード情報は影響を受けていないとのことです。
これは同社の発表であり、第三者による検証ではありません。Punto Informaticoも同じ内容を伝えており、流出したのは氏名やメールアドレスなどの個人情報で、カード情報とパスワードは含まれないとしています。
本当のリスクはフィッシングなのか?
氏名とメールアドレスがあれば、攻撃者はSmartboxや他のサービスを装い、標的を絞ったメッセージを送ることができます。Smartboxは、不審なリンクをクリックしないよう注意を呼びかけており、パスワードや決済カード情報をメールで求めることは決してないと述べています。
参考になる点として、Punto Informaticoによると、利用者はギフトボックスの新しい確認コードをメールで受け取ることになるそうです。パスワードや決済情報を求めるメッセージは、確実にフィッシングです。見分け方を知りたい方は、企業におけるフィッシングとメール詐欺のガイドをご覧ください。
攻撃の背後にいるのは誰か?
現時点では不明です。Punto Informaticoは、Smartboxへの侵入者が特定されていないと明記しています。また、このケースを、イタリアのブレンネル峠のトンネルを管理するBbt Seへの攻撃など、ロシアのサイバー犯罪者に帰属される攻撃の広い文脈の中に位置づけています。そちらの事件では、初期の調査でEverestグループが指摘されています。
ただし、この二つの事件を結びつける根拠はありません。とはいえ、全体像を把握することは重要で、フランスの血液銀行の冷蔵庫の事例からもそれがわかります。
知っておくべき限界
攻撃者が誰か、どのような手口だったか、また影響を受けた顧客が何人いるのかは、まだ明らかになっていません。流出したデータや無事だったデータに関する情報は、すべて同社の発表によるもので、調査は続いています。また、報道の間で小さな食い違いもあります。Smartworldは2026年11月3日としていますが、他の報道は単に11月3日としています。今後の発表によって状況が変わる可能性があります。
デジタル業務に携わる人にとっての影響
Smartboxの顧客であれば、ギフトボックス、予約、アカウントに言及するメールやメッセージには慎重に対応してください。リンクはクリックせず、パスワードや決済情報を入力しないことが大切です。複数のサービスで同じパスワードを使っている場合は、今すぐ変更し、二要素認証を有効にしてください。企業の担当者には、さらに注意すべき点があります。氏名とメールアドレスの一覧は狙われやすいため、それがどこに保管され、誰がアクセスできるのかを把握しておくべきです。パスワードが盗まれていなくても、スピアフィッシングに悪用される可能性があります。
編集部の見解
Smartboxの通知は、HDblogが伝えたケースでは事件の4日後に届いており、原因や手口については曖昧です。カード情報は無事だと強調するのは適切ですが、アクセスの経緯についての説明が少ないと、顧客はリスクを判断できません。氏名とメールアドレスは重要度が低そうに見えますが、フィッシングの燃料になります。顧客データを扱う企業は、それを些細なものではなく、守るべき資産として扱うべきです。
よくある質問
Smartboxへの攻撃はいつ起きましたか?
11月3日です。顧客へのメール通知は週末に届きました。HDblogのケースでは11月7日に受信されています。
Smartboxのどのデータが流出しましたか?
顧客の氏名とメールアドレスです。同社によると、アカウントのパスワードと決済カード情報は影響を受けていません。
Smartboxのパスワードを変更する必要はありますか?
同社によればパスワードは影響を受けていないため、必須ではありません。ただし、他のサービスでも同じものを使っているなら変更しておくのが慎重な対応です。サービスごとに別のパスワードを使うのが理想です。
偽のSmartboxメールはどう見分けますか?
パスワードや決済情報を求めるメッセージは疑ってください。Smartboxは、それらをメールで求めることはないと明言しています。不審なリンクは開かないようにしましょう。
Smartboxを攻撃したのは誰ですか?
まだわかっていません。Punto Informaticoは攻撃者が不明だと伝えており、最近の他の攻撃との関連も確認されていません。
Smartboxの件で今後数週間に確認すべきこと
調査は継続中で、現時点で得られている情報は限られています。今後数日は公式の発表を追いかけ、メールには引き続き注意してください。
- Smartboxが攻撃者、手口、影響を受けた顧客数について追加の発表をするか確認しましょう。
- ギフトボックスの新しい確認コードが、会社の公式チャネルからのみ届いているか確かめてください。
- パスワードを使い分けるためにパスワード管理ツールの導入を検討する場合は、まずパスワード管理ツールの脆弱性に関する記事で限界を確認しましょう。
出典
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



